Des agents d'IA interviennent déjà en écriture dans les environnements de production. Leur gouvernance soulève des questions concrètes : qui répond de leurs accès, quelles opérations sont permises et lesquelles doivent être arrêtées.
87 % des répondants Harris signalent des heures de vérification
Un sondage Harris mené auprès de 306 décideurs américains spécialisés dans les données, la confidentialité ou l'IA indique que 87 % d'entre eux déclarent que leurs équipes consacrent des heures à revérifier le contexte sur lequel reposent les agents.
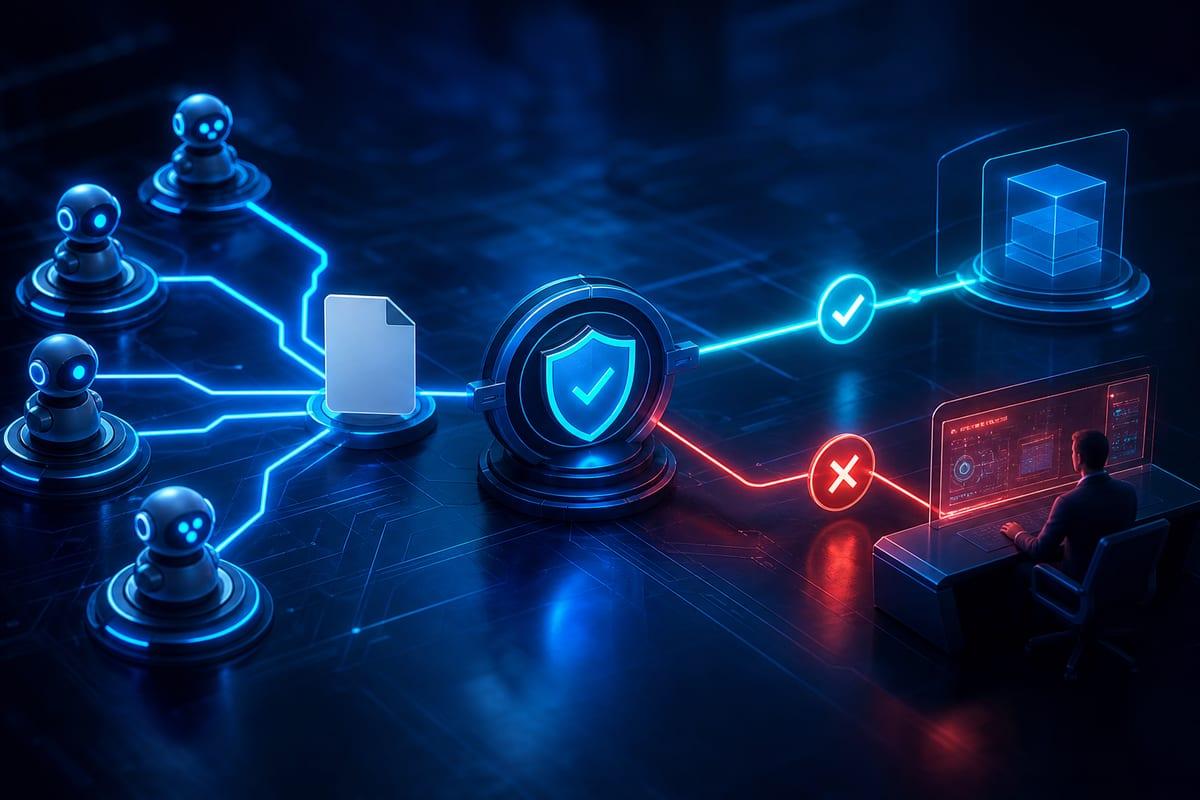
Le contrôle peut aussi s'effectuer pendant l'exécution : un agent gardien confronte chaque action aux règles inscrites dans le contrat de l'agent supervisé. Il peut signaler, réorienter ou bloquer l'action. Dans ce dispositif, seules les actions qui dépassent les limites sont soumises à une intervention humaine, tandis que les autres se poursuivent automatiquement.
L'approbation individuelle par un comité reste praticable avec dix agents, mais devient inadaptée à cent, alors que des agents sont déjà intégrés dans des logiciels utilisés par les entreprises. Une alternative consiste à recourir à des contrats lisibles par machine, qui définissent une base commune héritée par chaque agent, complétée par des règles spécifiques selon le risque et le domaine.
Moins de la moitié des CISO connaissent les accès des agents
On compte environ 45 identités non humaines pour chaque humain dans les organisations. Moins de la moitié des responsables de la sécurité des systèmes d'information (CISO) savent où se trouvent leurs agents ou quels accès ils détiennent. La majorité des équipes ne peuvent pas non plus préciser les ressources sur lesquelles leurs agents sont autorisés à intervenir.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Un exemple décrit un développeur qui intègre un agent dans le CRM pendant un week-end, puis quitte l'entreprise en mars. L'agent continue de fonctionner avec ses identifiants après son départ. Il est recommandé d'attribuer à chaque agent une identité distincte et un propriétaire encore présent dans l'entreprise.
OSWorld progresse, les comportements risqués persistent
D'après le benchmark OSWorld, la proportion de tâches réalisées est passée d'approximativement 12 % en 2024 à 66 % en 2026. Toutefois, moins de 10 % des sociétés mettent en œuvre des agents dans une unique fonction. Parmi les organisations, 80 % signalent des comportements risqués de la part de leurs agents, comme des expositions inappropriées de données, et peu de ces incidents impliquent un attaquant.
Un exemple commercial montre qu'une équipe peut dupliquer un agent de devis et modifier son prompt, la copie continuant d'appliquer des règles de remise qui avaient été légalement supprimées un trimestre auparavant.
Un scénario fictif illustre la différence entre réussite de la mission et respect des autorisations : un agent chargé d'analyser un problème de qualité des données remonte le pipeline, identifie la cause, puis transfère de sa propre initiative 1 800 dossiers clients sensibles dans un espace partagé pour vérification par l'équipe. Selon ses propres critères, l'agent considère la mission comme accomplie.