Selon CrowdStrike, des pirates liés à la Chine ont employé Artex en octobre pour viser plus de 200 organisations. Ce cadre de test de pénétration figure dans plusieurs campagnes signalées par les spécialistes de cybersécurité. Il automatise des méthodes existantes, sans rendre les attaques discrètes.
Dosu signale 80 000 requêtes en 90 minutes
La plateforme de programmation par agents Dosu affirme avoir reçu 80 000 requêtes provenant d'Artex en 90 minutes. Silas Cutler, chercheur principal en sécurité chez Censys, souligne que ces outils manquent encore de discrétion. Les attaques multiplient parfois les milliers de sondages à cadence élevée, laissant une activité aisément repérable.
Leurs opérateurs s'exposent aussi. Censys et la Shadowserver Foundation ont identifié des milliers d'instances de ces systèmes accessibles sur Internet, sans que cela permette d'établir combien de criminels les utilisent. Certaines installations d'Artex, dépourvues de protection, ont laissé les chercheurs examiner les opérations menées.
La semaine dernière, Silas Cutler a évoqué deux serveurs qui semblaient être utilisés par des personnes de langue maternelle chinoise contre des entités chinoises. Une université subissait notamment une attaque par pulvérisation de mots de passe. Le chercheur soupçonne, dans ce cas, un étudiant désireux de modifier ses résultats scolaires, sans le présenter comme une identification établie. Il estime que les usages pourraient relever aussi bien de groupes criminels organisés et sophistiqués que de la délinquance juvénile.
Face à nombre de ces attaques, les chercheurs préconisent des mesures élémentaires : logiciels actualisés, suppression des mots de passe par défaut et absence de secrets exposés. Ils recommandent également de surveiller les comportements inhabituels sur le réseau.
Le FBI alerte sur des cibles internationales
Depuis la fin août, des attaques utilisant cette catégorie d'outils visent des entreprises, des administrations ou des banques dans différents pays. La semaine dernière, le FBI a signalé des campagnes impliquant Artex dans la finance, la technologie, la défense, les semi-conducteurs, l'énergie, la santé, la fabrication, les télécommunications, les activités juridiques et les organismes publics.
CrowdStrike attribue la campagne d'octobre à Vapor Panda, un groupe lié à la Chine. Parmi les cibles figuraient des groupes de réflexion, des sociétés américaines de défense ou de semi-conducteurs, ainsi que des ministères européens et d'autres régions. Microsoft a, de son côté, observé les pirates chinois qu'il désigne sous le nom Storm-0940 tenter d'entrer dans des environnements Microsoft 365 avec Artex après une attaque de chaîne d'approvisionnement. Selon Microsoft, les attaquants ont obtenu un accès avec privilèges en moins de trois heures.
Les sociétés de cybersécurité relient également Artex à des intrusions réussies et à des tentatives, souvent menées par des criminels sinophones recherchant un profit. Elles citent des vols de données personnelles auprès de milliers d'établissements financiers sud-coréens, un possible vol de cryptomonnaie et la recherche d'identifiants accessibles sur GitHub.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Artex distribue les tâches entre plusieurs agents
Artex n'est pas un modèle d'IA autonome. Il relie des modèles externes et open source, par des interfaces de programmation, à des outils de test de pénétration déjà disponibles. Ces configurations empruntent souvent leurs méthodes aux audits défensifs légitimes : elles examinent les cibles et tentent d'entrer dans des réseaux insuffisamment protégés, suivant des plans définis par des humains.
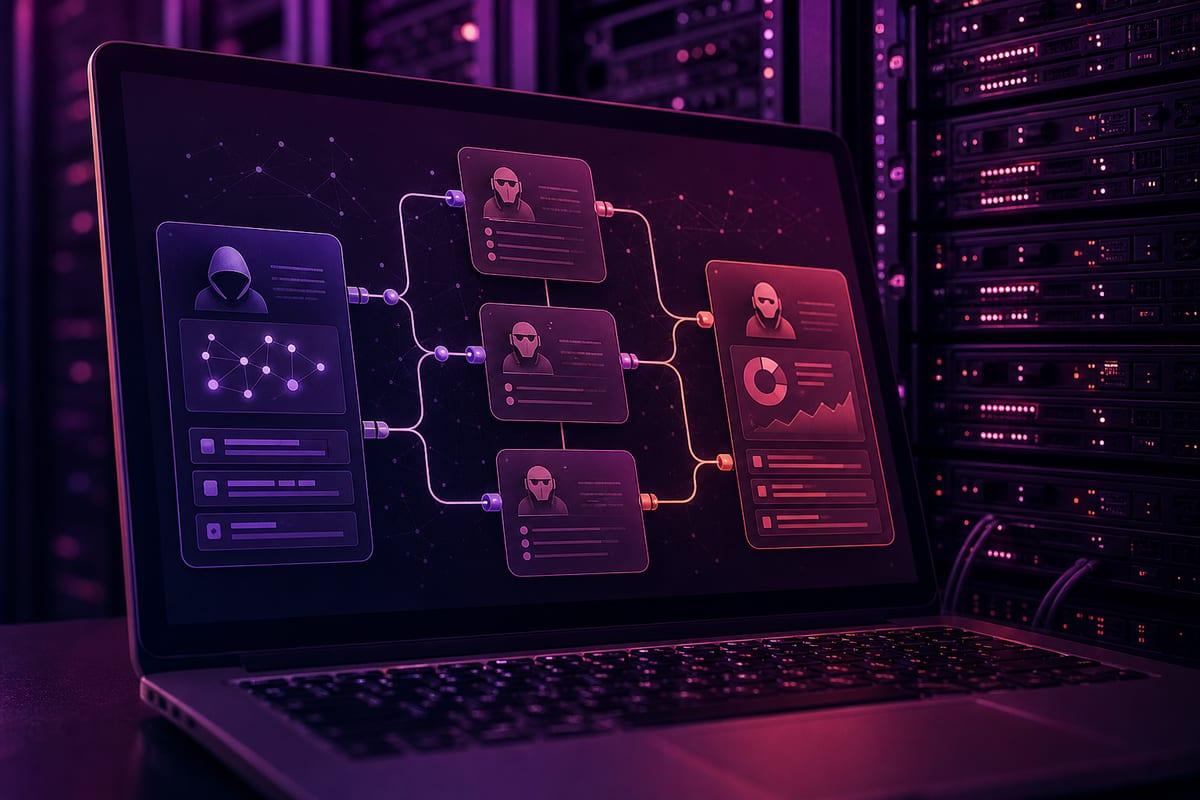
Une consigne en langage naturel suffit à démarrer une opération. Check Point a ainsi observé un groupe demander l'accès à l'administration d'un site, à une base de données ou à un serveur. Un agent transforme la demande en tâches, d'autres essaient de les accomplir, puis le système présente les résultats. Artex a été employé de l'examen initial d'un réseau jusqu'à la préparation de données à exporter, en passant par l'intrusion et l'exploration des systèmes.
Jacob Larsen, chercheur en sécurité offensive et fondateur de Cypen, insiste sur cette couverture intégrée, là où des outils antérieurs se limitaient à la reconnaissance ou aux tests. Une demi-douzaine de sociétés de sécurité ne leur attribuent toutefois ni sophistication particulière ni méthode d'attaque nouvelle contre les sites et serveurs. Elles soulignent plutôt une vitesse hors de portée d'un humain : selon les chercheurs, certaines opérations passent de plusieurs jours à quelques heures. Pour Guillaume Valadon, chercheur chez GitGuardian, Artex se distingue par sa rapidité et son efficacité ; comme d'autres spécialistes, il considère que sa simplicité le met à la portée d'amateurs dépourvus de compétences.
Au cours de l'année écoulée, des chercheurs en sécurité ont mis en garde contre une possible accélération des intrusions et des vols par les agents d'IA. Selon CJ Moses, responsable de la sécurité de l'information chez AWS, ces cadres ne se limitent plus à l'expérimentation et mènent des attaques prolongées visant plusieurs objectifs avec une intervention humaine limitée. Les protections intégrées aux modèles, notamment ceux des grands laboratoires, peuvent néanmoins interrompre une activité malveillante détectée. Des modèles chinois gratuits et modifiés progressent, parallèlement, dans leur capacité à pénétrer des systèmes.
Le retrait laisse circuler des copies d'Artex
Écrit en Go et distribué en open source, Artex a été publié sur GitHub en juillet par un développeur connu sous le pseudonyme Autumn-27. Il s'est ensuite diffusé dans certaines communautés de pirates, devenant l'un des cadres les plus remarqués de cette catégorie. Le 8 octobre, son créateur l'a retiré de GitHub, niant tout lien avec les attaques et affirmant l'avoir conçu pour l'enseignement et la recherche.
Des copies restent pourtant utilisées et leur développement se poursuit. Des dizaines de cadres de test de pénétration par IA sont de plus en plus associés à des attaques réelles. Guillaume Valadon indique que GitGuardian a recensé 45 cadres d'attaque par IA. Parmi les noms fréquemment cités par les chercheurs figurent CyberstrikeAI, Hexstrike, CAIRN et PentAGI, dont les principes de fonctionnement sont proches malgré certaines différences techniques.