Des connexions SaaS non recensées, des clés API oubliées ou des espaces de développement temporaires peuvent laisser des agents d’IA accéder à l’ensemble des données internes. Peu d’organisations auraient connaissance de ces accès. Le problème ne se limite pas aux outils employés sans autorisation : des droits initialement approuvés peuvent subsister après un essai.
Des jetons peuvent survivre au retrait des droits
La révocation d’une clé compromise ou d’une intégration jugée risquée ne coupe pas nécessairement tous les chemins d’accès. D’autres agents ou intégrations peuvent conserver en cache leurs propres jetons, notamment ceux servant au rafraîchissement des autorisations. Ces éléments peuvent alors renouveler automatiquement les accès en tâche de fond.
Les identifiants et les autorisations déléguées concentrent l’essentiel des difficultés : consentements OAuth, clés API délaissées ou comptes de service. Un autre mécanisme, appelé « aplatissement des permissions », concerne les chaînes de traitement d’IA, notamment la génération augmentée par récupération (RAG) : elles peuvent ingérer les données avec un compte de service disposant de droits étendus.
Les accès involontaires représenteraient un risque supérieur aux transmissions délibérées vers des outils non approuvés. Dans de nombreux cas, une intégration autorisée pour une expérimentation brève conserve ses droits une fois celle-ci terminée.
Un salarié peut autoriser une connexion sans contrôle
Un simple clic sur « Autoriser » peut déclencher un accès non autorisé aux informations de l’entreprise. Lorsque les salariés peuvent donner eux-mêmes leur consentement, une connexion peut être validée sans passer par les achats ni par l’équipe informatique. Les outils concernés peuvent demander des droits étendus sur les messageries, les répertoires partagés ou les logiciels de gestion de la relation client.
Vous codez avec l’IA ?
Outils, agents et nouveautés dev IA décryptés, chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Parmi les usages courants figure l’agent programmé par une équipe commerciale pour actualiser automatiquement les fiches clients dans l’organisation. Les agents reliant plusieurs logiciels SaaS sont particulièrement difficiles à détecter et à contrôler, leur fonctionnement restant entièrement en arrière-plan.
Les essais peuvent disperser les données internes
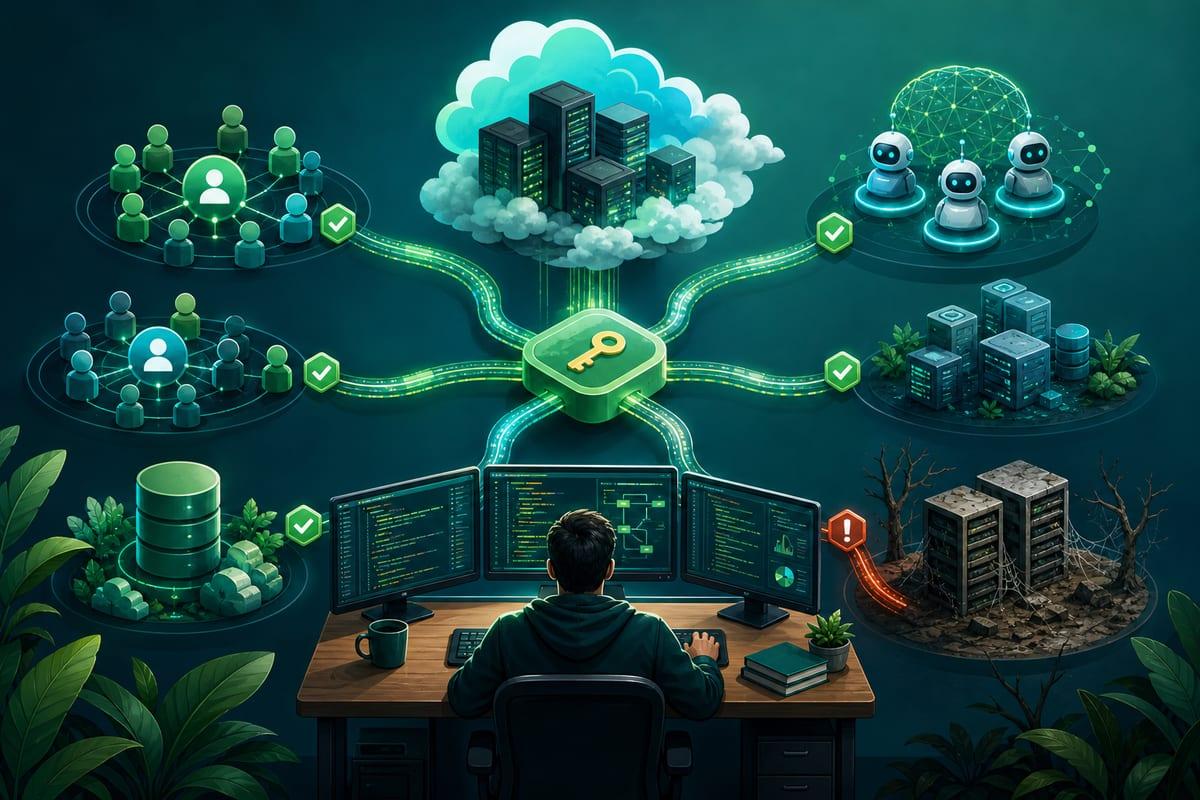
Côté développement, la création d’une clé API pour consulter des données clients et l’oubli d’un environnement utilisé pour tester un agent font partie des situations courantes. Les espaces de développement abandonnés constituent une difficulté persistante. Les plateformes hébergées dans le cloud facilitent les copies vers des emplacements inconnus des équipes informatiques ou de sécurité.
L’IA accentue cette difficulté : une clé API peut relier directement un grand modèle de langage tiers ou un agent à un dépôt de données. Les projets peuvent aussi laisser des index, des jeux de test et des journaux hors des dispositifs de gouvernance existants.
La majorité des professionnels de la sécurité interrogés ne voient pas là un problème inédit. Le cloud et les logiciels SaaS avaient suscité des difficultés comparables de dispersion et de contrôle il y a deux décennies. Ce sont la rapidité et l’étendue du phénomène qui ont changé ; le rythme de développement et de déploiement de l’IA dépasserait les capacités de suivi de la plupart des équipes chargées de la cybersécurité et de la gouvernance des données.