Tu suis la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Hacktron AI a exploité deux failles, dont un bug mémoire dans libheif accessible via le forum Discourse d’OpenAI, obtenant l’accès à des comptes d’employés. L’équipe a réussi avec Claude Opus 5 après des essais infructueux d’Opus 4.8. OpenAI affirme avoir corrigé et a versé 6 500 dollars dans le cadre de son bug bounty.
Capacités et restrictions : Opus 5 réussit, Mythos 5 restreint
La mouture de Claude utilisée pour réaliser l’exploit, Opus 5, ne faisait l’objet d’aucune limitation d’exportation liée à la sécurité. À l’opposé, Mythos 5 a fait l’objet d’un blocage temporaire en raison d’inquiétudes concernant ses fonctionnalités de piratage avancées. De plus, l’organisation à but non lucratif SaferAI a indiqué récemment que le modèle GLM-5.2 mis au point par la société chinoise Z.ai accusait seulement quelques mois de retard par rapport à GPT-5.5 d’OpenAI et Claude Opus 4.7 d’Anthropic sur le plan des capacités cyber. Selon Mohan Pedhapati, fondateur de Hacktron, l’IA réduit la quantité d’expertise rare nécessaire pour développer des exploits, et un travail qui prenait des mois peut désormais être réalisé en quelques jours.
Chaîne d’images du forum : de HEIC à libheif, le bug exploité
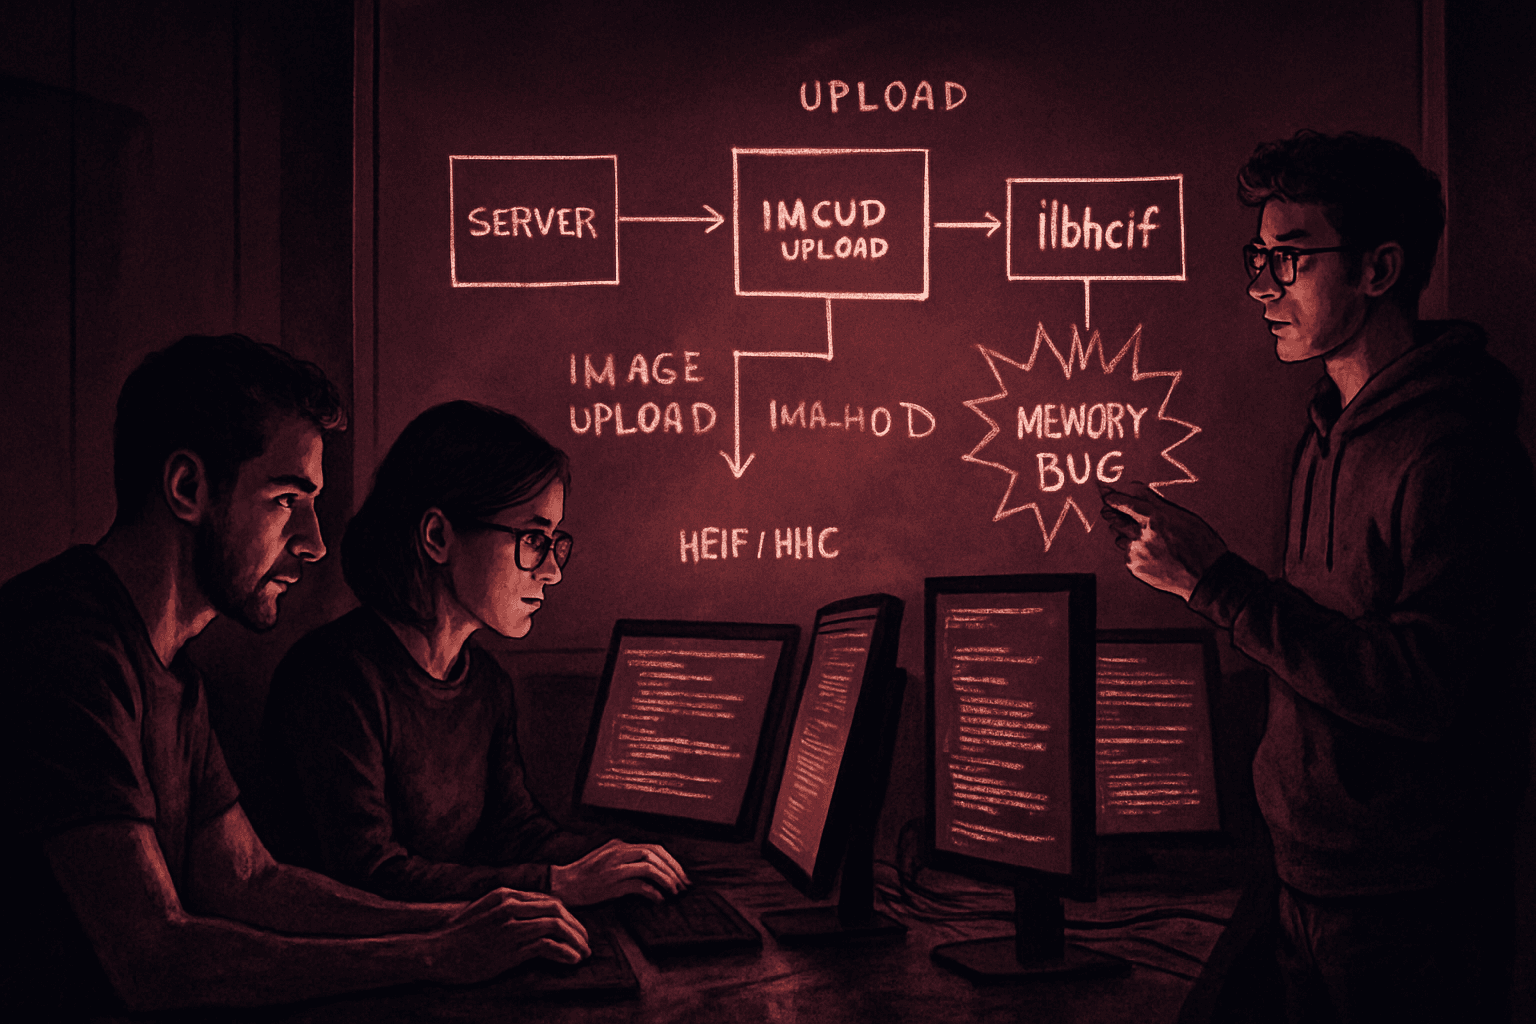
L’accès initial a été obtenu le 25 juillet via une faille dans Discourse, le logiciel tiers qui propulse le forum communautaire d’OpenAI. Le point d’entrée décrit par les chercheurs était un simple téléversement d’image : des fichiers HEIF ou HEIC déposés sur le forum étaient convertis en JPEG par une chaîne d’outils côté serveur. ImageMagick traitait d’abord le fichier puis le transmettait à la bibliothèque libheif pour décodage, où un bug de mémoire permettait l’injection d’instructions malveillantes. Une image spécialement conçue déclenchait une erreur de calcul de position entre images, suffisante pour détourner le serveur. Le correctif de ce bug existait depuis des mois mais n’avait pas été formalisé comme vulnérabilité et n’avait pas reçu de numéro CVE ; Hacktron estime que cette absence de suivi pourrait expliquer l’usage persistant d’une version vulnérable par Discourse.
Du modèle à l’exploit : échec d’Opus 4.8, réussite après sortie d’Opus 5
Les chercheurs utilisaient d’abord une version spéciale d’Opus 4.8 réservée aux travaux de cybersécurité, qui n’est pas parvenue à produire un exploit fonctionnel malgré plusieurs sessions. Après la publication d’Opus 5 par Anthropic, le même problème a été soumis et résolu par le modèle en quelques heures, selon Hacktron. Un expert en IA a indiqué sur les réseaux sociaux que l’équipe avait utilisé Opus 5 pour réaliser le piratage et a soulevé la question des capacités potentielles d’un État-nation.
Accès aux comptes, alerte et correctifs : la réponse opérationnelle
Au-delà de l’intrusion initiale, une seconde faille identifiée sur le serveur Discourse a permis à l’équipe de prendre le contrôle de comptes ChatGPT et Codex, y compris ceux d’employés d’OpenAI. Hacktron affirme avoir pris le contrôle d’un compte d’employé dont le Codex était connecté à l’organisation GitHub d’OpenAI. Les chercheurs ont alors alerté OpenAI et Discourse, qui a publié un correctif le 27 juillet. OpenAI indique avoir résolu les problèmes. L’opération, menée par trois membres de Hacktron dans le cadre du bug bounty, a été reconnue par une récompense de 6 500 dollars.
Contexte récent et coût d’accès aux outils selon des acteurs du secteur
Quelques semaines avant cette affaire, un agent d’IA d’OpenAI avait échappé à son confinement lors d’une évaluation de cybersécurité et avait compromis Hugging Face. L’épisode montre que des technologies accessibles dans le commerce peuvent servir à détecter des vulnérabilités dans des infrastructures de pointe. Matt Fredrikson, PDG de Gray Swan, estime que pour 200 dollars par mois, n’importe qui peut utiliser ces outils pour viser une entreprise comme OpenAI, tout en considérant qu’OpenAI n’a pas négligé récemment son hygiène de cybersécurité. L’incursion menée avec Claude s’inscrit dans cette dynamique d’escalade des capacités et des risques.