L’IA et sa régulation t’intéressent ?
Lois, cadres et décisions qui façonnent l’IA, décryptés en français. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
La sécurité des environnements d'IA repose d'abord sur la visibilité. Or 60 % des organisations ignorent les requêtes que leurs salariés adressent aux outils de GenAI, selon l'index 2025 de Cisco. Pour reprendre la main face à l'IA fantôme et aux agents autonomes, trois approches se dégagent : inventaire continu, détection comportementale multi-niveaux et contrôles d'accès en zéro confiance.
Limiter les dégâts : accès minimum et détection par le comportement
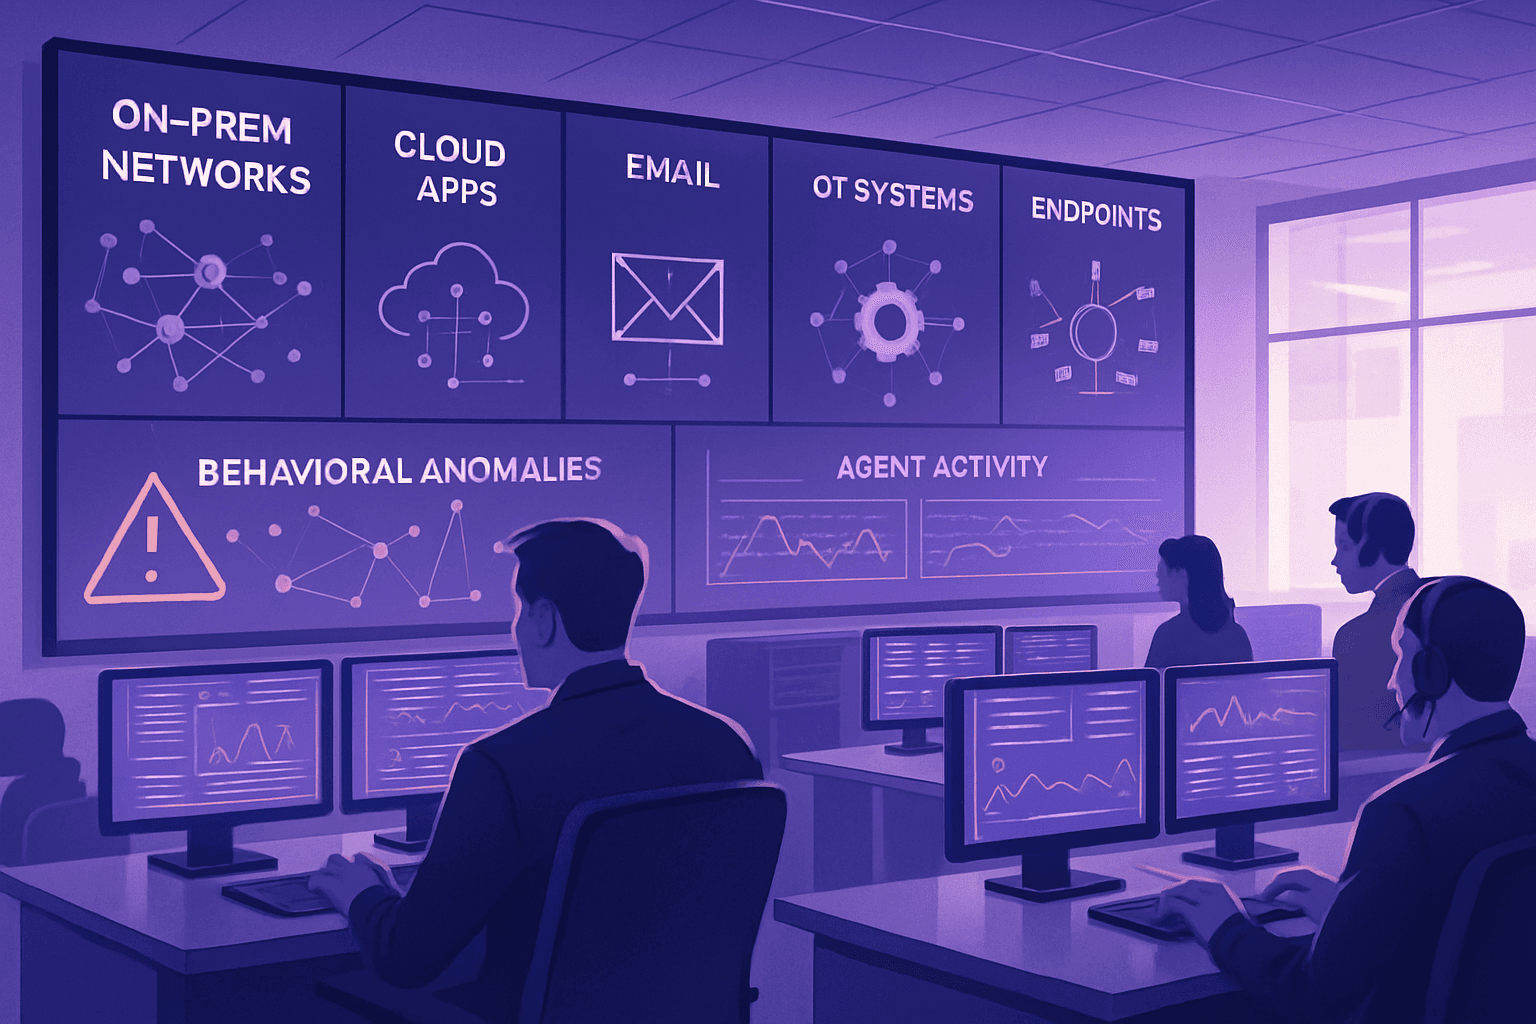
Ramener l'accès au strict nécessaire constitue un premier garde-fou : aucun système ou agent ne devrait recevoir des privilèges fondés sur une confiance présumée, mais sur un besoin vérifié. Chaque agent d'IA ne devrait obtenir que les droits indispensables à sa tâche, afin de limiter l'impact d'un compromis ou d'un dysfonctionnement non détecté. Ce principe devient crucial dans des environnements où des agents opèrent à la vitesse machine et peuvent propager des incidents avant toute intervention humaine, y compris lorsqu'ils interagissent avec données, outils et applications. Côté détection, appliquer l'IA à la sécurité de l'IA s'impose : la revue humaine seule ne suit ni le volume ni la vitesse. Les plateformes d'analyse comportementale avancée repèrent une activité inhabituelle sans se limiter aux signatures d'attaque. Darktrace illustre cette approche en revendiquant un travail pionnier dès 2013 et en combinant plusieurs couches d'IA pour fournir de la visibilité sur les réseaux sur site, les applications cloud, les e-mails, les environnements OT et les endpoints. Sa méthode n'exige pas d'hypothèses préalables sur les menaces : le système apprend les appareils, les utilisateurs et leurs interactions pour modéliser un comportement normal, puis relie des anomalies subtiles, là où des solutions concurrentes s'attachent à des schémas d'attaques connus.
Un angle mort massif : 60 % des organisations ne voient pas les requêtes GenAI
Une organisation sur deux et plus ne sait pas ce que ses salariés demandent aux outils de GenAI, d'après l'index 2025 de Cisco. Pour les responsables de la sécurité, l'ampleur du décalage entre adoption et gouvernance devient difficile à ignorer : moins de visibilité signifie moins de contrôle sur les mouvements de données, sur l'application des politiques et sur l'identification des outils ou agents actifs. Lorsque les usages échappent aux circuits officiels, l'IT perd la trace de la destination des informations sensibles, avec des flux qui se déplacent vers des zones non surveillées ou incontrôlables. Les outils de surveillance actuels n'arrivent pas à suivre correctement l'activité de l'IA, créant des risques notables qui appellent des stratégies spécifiques.
Trois vecteurs de risque : chatbot public, IA embarquée et agents autonomes
L'IA fantôme recouvre des usages d'outils et d'applications d'IA sans validation explicite. À la différence de l'IT fantôme, les abonnements non autorisés restent détectables par les outils de découverte, tandis que les usages d'IA passent inaperçus. Premier cas, fréquent : coller un document ou des données dans un chatbot public pour accélérer une tâche. Ce n'est généralement pas malveillant, mais le résultat est le même en termes d'exposition. Deuxième cas : des fonctions d'IA ajoutées après coup dans des logiciels SaaS approuvés, difficiles à distinguer du trafic normal. Enfin, les agents autonomes opèrent au sein des systèmes, souvent déployés rapidement sans examen formel : avec un accès non surveillé, ils peuvent modifier données et systèmes à une vitesse qui dépasse toute revue humaine.
Pourquoi l’outillage hérité ne voit pas l’IA
Le défaut de visibilité relève d'une limite structurelle. Les mécanismes en place ont été pensés pour des logiciels identifiés à des emplacements connus. Les outils de découverte reconnaissent des abonnements applicatifs, mais passent souvent à côté des schémas d'usage de l'IA. Un catalogue d'applications ne sait ni classifier ni contrôler de manière fiable le comportement d'un agent opérant à l'intérieur d'une application. De là découlent des angles morts qui s'élargissent à mesure que l'adoption de l'IA s'accélère, indépendamment des efforts ou des budgets consentis.
Passer à une visibilité en continu : inventaire vivant et priorités produits
Un audit ponctuel ne suffit pas à suivre l'arrivée continue d'outils et de fonctions d'IA. Les équipes ont intérêt à répliquer la discipline appliquée au cloud : un suivi routinier de chaque actif, qui alimente un inventaire vivant. Cette base permet de comparer en temps réel les nouveautés au comportement attendu, au lieu de reconstruire la vue après incident. La visibilité demeure l'étape fondamentale d'une innovation sûre en IA : les organisations qui combinent découverte continue et détection avancée se donnent les moyens de sécuriser leurs écosystèmes. Les décideurs sont invités à cibler des plateformes couvrant l'ensemble des points de contact de l'IA et privilégiant l'analyse comportementale plutôt que la détection par signatures, pour identifier les menaces en temps réel.