L'IA rend le piratage plus accessible, selon des experts en cybersécurité, tandis que la National Vulnerability Database a reçu plus de 10 000 signalements de vulnérabilités en novembre. Les mêmes outils servent à détecter les défauts et à les exploiter. Pour les responsables de systèmes, le temps disponible pour intervenir peut se compter en heures.
En Suède, des congélateurs atteignent 50 degrés
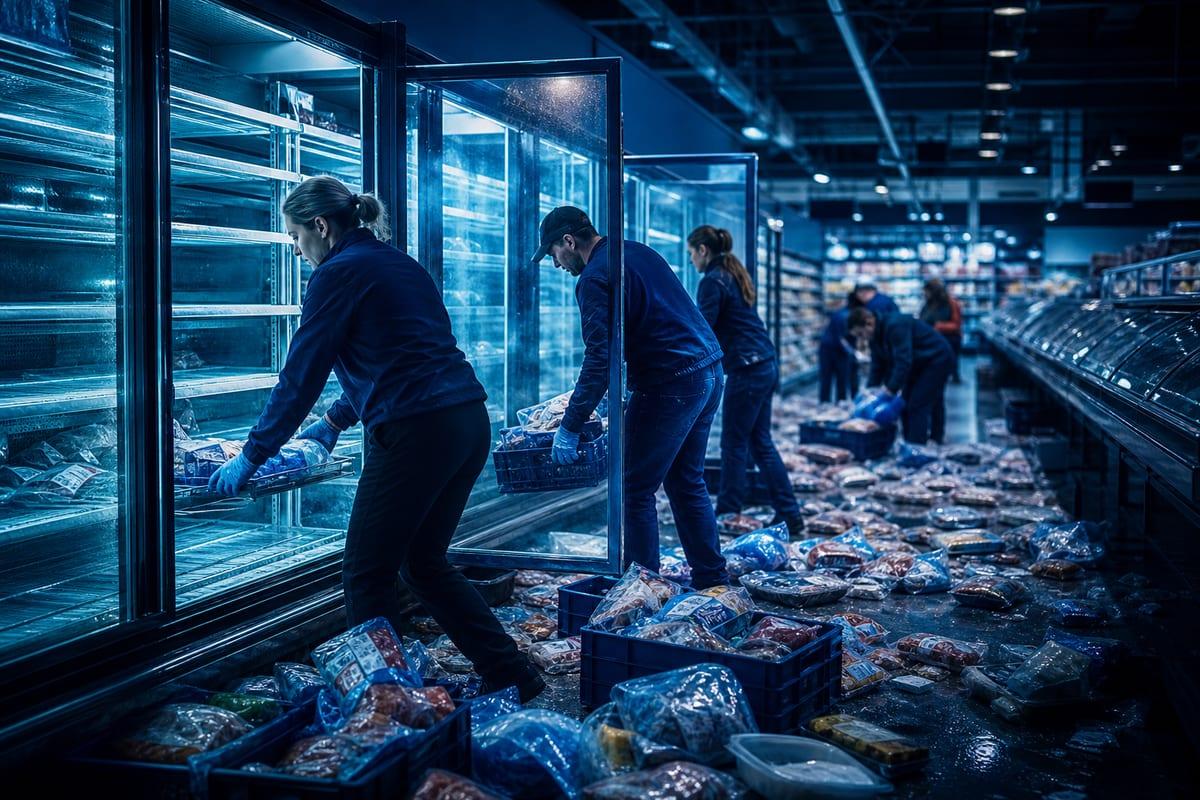
Les salariés d'un supermarché suédois ont dû évacuer le contenu de congélateurs après une cyberattaque : leur température avait atteint 50 degrés Celsius. Parmi les équipements exposés figurent aussi les installations électriques ou de traitement de l'eau.
Matt Wyckhouse, PDG de Finite State, société de cybersécurité consacrée aux appareils connectés, travaille notamment sur les réfrigérateurs et les équipements domestiques intelligents. Leurs logiciels, y compris les micrologiciels qui commandent leur fonctionnement, ont fait l'objet de moins d'examens que PHP, langage très répandu sur Internet. Même sans code accessible sur GitHub ou sur le Web, un modèle pourrait reconstituer le fonctionnement d'un programme et identifier un moyen de l'attaquer.
Une telle compromission pourrait rendre impropres à la consommation les réserves alimentaires d'un distributeur. Wyckhouse rappelle la dépendance de la société au bon fonctionnement du froid. Pour les exploitants, la difficulté tient aussi à l'entretien : certains appareils peuvent ne plus recevoir de suivi du fabricant, et leurs responsables ignorer qu'une actualisation est nécessaire.
Ces responsables peuvent également manquer de compétences pour réparer leur système. En cas de divulgation de données clients, leur responsabilité pourrait être engagée.
Microsoft redoute des corrections trop précipitées
Satya Nadella, PDG de Microsoft, a averti cette semaine, au sommet Dealbook, que l'urgence des corrections provoquerait de l'instabilité. Selon lui, les équipes pouvaient autrefois consacrer une semaine aux essais avant d'installer un correctif sur un système critique. Une faille déjà exploitée peut maintenant imposer son installation dès qu'il devient disponible.
La National Vulnerability Database a reçu plus de 17 000 signalements CVE en octobre, contre moins de 5 000 en octobre 2025. Wyckhouse attribue à l'analyse intensive par l'IA la découverte d'un important stock de failles jusque-là inconnues dans les logiciels open source.
Entre la découverte d'un défaut et son exploitation, le délai pouvait auparavant atteindre plusieurs semaines ; il peut aujourd'hui tomber à quelques jours, voire quelques heures. Les entreprises qui écrivent des logiciels ou les font fonctionner sont submergées de problèmes importants et critiques exigeant une intervention rapide. Ce risque d'exploitation contribue à la répétition des mises à jour sur les ordinateurs et leurs applications.
CrowdStrike décrit des attaques assistées par Artex
En septembre et octobre, des intrusions dans de grandes banques sud-coréennes ont entraîné le vol d'informations personnelles. Adam Meyers, vice-président senior chargé des opérations de contre-attaque chez CrowdStrike, indique que son entreprise soupçonne une personne de 26 ans, située en Chine et équipée d'Artex. D'après lui, l'attaquant a sollicité l'IA pour préparer l'opération, puis pour savoir comment écouler les données sur Telegram. Le FBI a émis la semaine dernière une alerte concernant cet outil.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Artex appartient à la catégorie des harnais : des logiciels qui fournissent à un modèle des instructions et des moyens d'action adaptés à une tâche. Claude Code, chez Anthropic, et Codex, chez OpenAI, reposent sur ce principe pour la programmation. Depuis l'été, les agents ont gagné en autonomie et les outils des attaquants se sont améliorés.
Des experts en cybersécurité estiment que les modèles sortis cette année ont abaissé les exigences techniques du piratage. Là où une prise de contrôle demandait encore, six mois auparavant, un savoir-faire complexe longuement acquis, certaines tâches d'équipe seraient accessibles à une personne de 20 ans équipée d'un modèle et du programme approprié. Selon eux, une organisation n'a plus besoin d'être une cible prestigieuse ou très lucrative pour attirer une attaque. Meyers va jusqu'à comparer les capacités ainsi accessibles à celles d'un État.
Les développeurs tentent de limiter l'accès à leurs modèles les plus puissants, mais des capacités offensives existent déjà dans ceux dont disposent les pirates. Les modèles aux poids ouverts peuvent tourner sur leurs propres machines, hors de la surveillance des fournisseurs et des autorités. Gary Barlet, directeur technique pour le secteur public d'Illumio, spécialiste des rançongiciels et des intrusions, juge cette diffusion irréversible.
Les défenseurs obtiennent aussi des accès anticipés
Anthropic avec Project Glasswing, OpenAI avec Daybreak et Google avec Fairwind donnent à des spécialistes de la cybersécurité, des banques et des prestataires de santé un accès anticipé à leurs modèles les plus performants. Les restrictions sur les recherches possibles y sont souvent allégées. La faille PHP qui a suscité en octobre une demande urgente de mise à jour par la PHP Foundation a ainsi été découverte grâce à Patch the Planet, une composante de Daybreak.
Les outils défensifs et offensifs partagent leurs capacités : parcourir des sites ou du code, repérer des défauts négligés par les humains et examiner à moindre coût des programmes jusque-là peu étudiés. Les agents ajoutent la possibilité d'agir de manière autonome. L'afflux de découvertes a reçu le surnom de « vulnpocalypse ».
John Strand, propriétaire et PDG de Black Hills Information Security, éprouve les protections de ses clients en raisonnant comme un attaquant. Après des décennies de techniques similaires, il situe à la fin de 2025 une forte progression des capacités cyber des modèles. Selon lui, ceux-ci repèrent efficacement les défauts, tandis que les agents automatisent les préparatifs laborieux et en livrent plus vite le résultat à un opérateur.
En octobre, devant l'école de commerce de l'université de Stanford, Sam Altman, PDG d'OpenAI, a dit ne plus croire à la possibilité de corriger simplement tous les bogues. Il a aussi jugé insuffisante l'attention accordée au problème par les dirigeants d'organisations, les pays et les individus.
Des pannes récentes sans lien établi
Outlook a subi une interruption, le contrôle aérien a rencontré des problèmes et Chase a connu des difficultés lundi. D'autres incidents ont concerné des sites PHP, des équipements frigorifiques connectés ou des détenteurs de cryptomonnaies. Aucun lien concret commun n'est établi entre ces épisodes.
Meyers a qualifié le mois précédent d'« Octobre Noir », puis le mois en cours de « Novembre Noir », et estime que la situation ne s'améliore pas. À la recherche automatisée de failles s'ajoute la production de logiciels : entraînés sur du code recueilli par leurs concepteurs, les modèles savent aussi en générer. Des entreprises font désormais produire davantage de logiciels par des équipes humaines plus petites utilisant l'IA. Le résultat peut contenir des erreurs sans avoir jamais été contrôlé par un humain.