Les fournisseurs de cybersécurité proposent une nouvelle génération d'outils consacrés aux agents d'IA, parmi lesquels des passerelles MCP et des pare-feu sémantiques. Leur rôle va du contrôle des accès à l'inspection des échanges en temps réel. Leur maturité et leur intérêt pratique restent variables.
Les registres et passerelles MCP contrôlent les échanges
Les déploiements de MCP gagnent encore en maturité. Des vulnérabilités pourraient imposer des corrections ou des mesures de contournement répétées aux entreprises. Autre risque : des serveurs pourraient être créés sans autorisation, tandis que des serveurs obsolètes pourraient rester actifs au lieu d'être retirés.
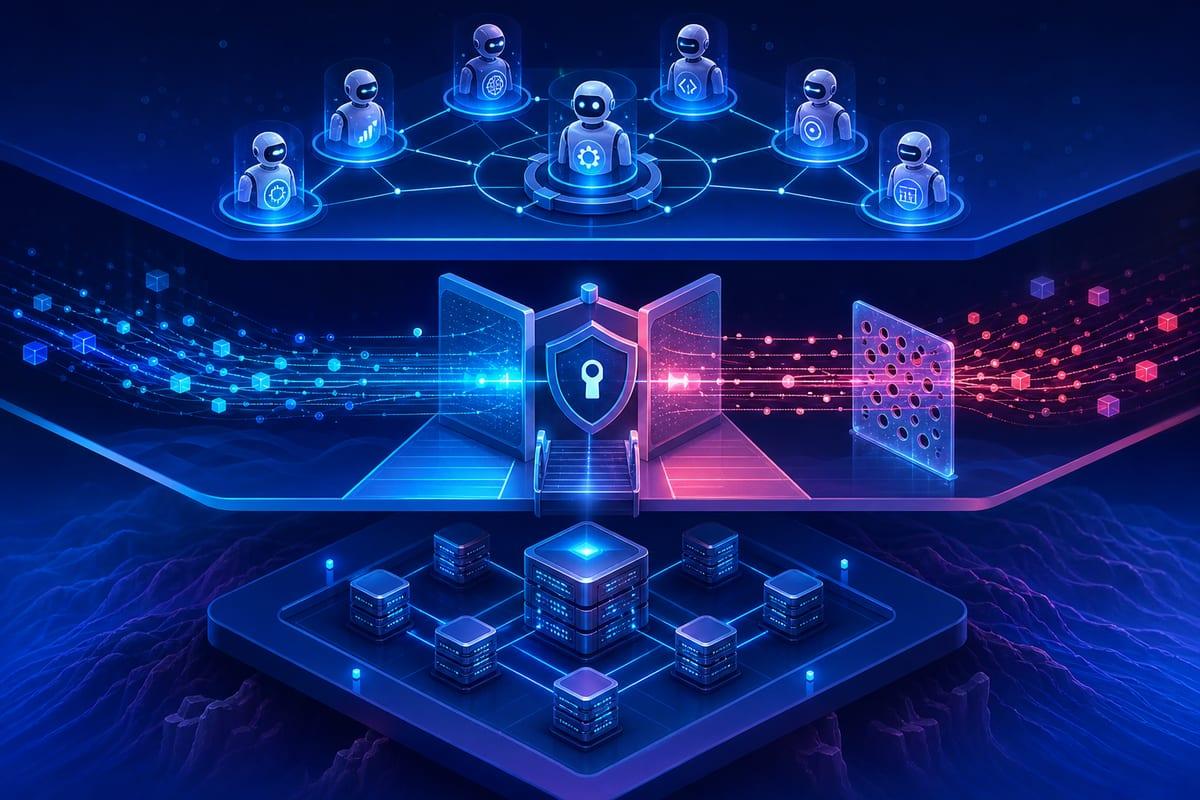
Les registres MCP servent à maîtriser les serveurs présents dans un environnement et à connaître les fonctions que chacun est autorisé à proposer. Les passerelles MCP, adaptées des passerelles API, surveillent les appels et les réponses MCP et leur appliquent des règles. Les passerelles API permettent, quant à elles, de contrôler l'accès des agents à d'autres ressources.
Les passerelles MCP peuvent également masquer des informations protégées ou bloquer une réponse qui en contient. Le filtrage et la détection des instructions peuvent être assurés directement ou avec un pare-feu sémantique.
Identités et parcours déterminent les accès
John Burke, directeur technique et analyste de recherche chez Nemertes Research, préconise une révision des architectures de sécurité associant le zero trust, la gestion des identités et des accès (IAM) et les protections propres à l'IA. Attribuer une identité numérique à chaque agent permet de lui appliquer des restrictions. Une identité à plusieurs niveaux pourrait aussi relier l'agent, son orchestrateur et l'utilisateur final pour limiter les droits au nécessaire.
L'IAM peut convenir à certains assistants persistants, personnels ou départementaux, qui orchestrent en partie des agents temporaires. Mais ces plateformes ont été conçues pour des personnes et des comptes de service durables. Plus l'existence d'un agent est brève, moins elles sont susceptibles de lui convenir. Des mécanismes d'identité utilisés pour les conteneurs ou les microservices pourraient être adaptés dans certains environnements.
L'identité n'est pas le seul critère : le parcours accompli avant de demander un accès peut aussi entrer dans la décision. En développement applicatif, cette méthode consiste à interdire un état tant que les étapes préalables requises ne sont pas passées. Des systèmes de surveillance suivent désormais l'historique des agents pour appliquer ce type de règles. Leurs outils continuent toutefois d'évoluer face à des parcours potentiellement non déterministes, avec des boucles ou de la récursion.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Les pare-feu sémantiques inspectent les échanges
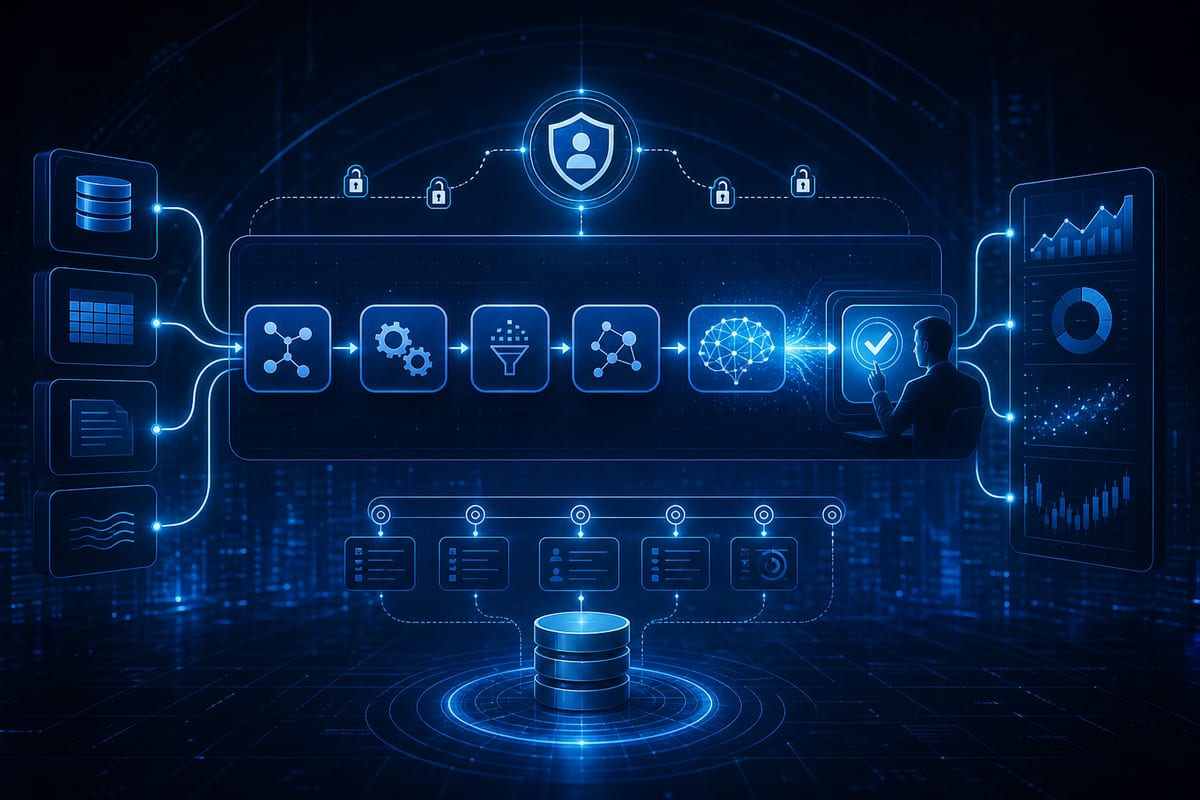
Les pare-feu sémantiques examinent en temps réel ce que reçoit un agent et ce qu'il produit. À l'entrée, ils détectent et bloquent des injections d'instructions ainsi que certaines attaques contaminant les données. À la sortie, ils empêchent des transmissions non autorisées et surveillent une éventuelle dégradation progressive de la fiabilité des réponses du modèle. Ces contrôles prennent en considération le sens et l'intention, au-delà des adresses réseau et du contenu technique des données.
Les dispositifs classiques de prévention des pertes de données, ou DLP, restent un complément aux protections internes des agents, qui peuvent défaillir. Certains outils de gestion sécurisée des navigateurs restreignent aussi l'activité des agents et compliquent leur accès aux sites interdits.
Certains systèmes de gestion des informations et événements de sécurité, les SIEM, ainsi que des outils d'analyse comportementale des utilisateurs, pourraient être étendus au suivi des agents et aux alertes. Leur capacité n'est cependant pas acquise : pour John Burke, beaucoup manquent de capacité ou de rapidité face aux données produites par de nombreux agents éphémères. D'autres pourraient supporter cette charge, mais avec un coût d'utilisation excessif.
John Burke recommande des essais ciblés
John Burke décrit des entreprises pressées d'obtenir un retour sur investissement de l'IA, qui négligent souvent la sécurité lors du déploiement des agents. La plupart des environnements utilisent pourtant déjà des restrictions fondées sur l'identité et les rôles, et cherchent à réduire les droits d'accès. Le segment des protections propres à l'IA se développe rapidement.
L'analyste recommande des essais sur des usages délimités, avec une vérification des résultats promis et de la charge de travail imposée aux équipes. Il juge les registres et passerelles MCP plus susceptibles d'être fiables et efficaces, car ils prolongent des méthodes connues. Les approches plus émergentes ne procureraient pas nécessairement de valeur à tous leurs utilisateurs.
Les pare-feu sémantiques présentent notamment des ressemblances avec les pare-feu d'application web. Pour Burke, leur intérêt au-delà d'une version coûteuse de ces derniers dépend de progrès dans le traitement du langage naturel à grande vitesse. Ils pourraient avoir une valeur importante pour certains usages, mais demeurent à un stade précoce.