Des accès dérobés aux services d'intelligence artificielle alimentent un marché clandestin que Google surveille. Pour les entreprises victimes, les risques concernent aussi les données et les usages malveillants de leurs ressources.
Mandiant constate des frais atteignant 1 million de dollars
Mandiant a signalé, dans des recherches publiées plus tôt ce mois-ci, des utilisations illicites d'IA dont le coût dépassait 100 000 dollars en 24 heures. Certaines organisations avaient cumulé jusqu'à 1 million de dollars de frais lorsque l'accès a été révoqué. Sysdig estime pour sa part le coût potentiel à environ 46 000 dollars avec des modèles antérieurs, et à plus de 100 000 dollars par jour avec les modèles de pointe. Lorsque les usages frauduleux excèdent les limites d'un abonnement, la facture supplémentaire peut incomber à la victime.
La maîtrise des accès, leur surveillance et l'application de restrictions constituent les protections préconisées, comme pour le SaaS ou le cloud. Plafonner l'émission et la consommation de jetons pour chaque compte et chaque service peut limiter les pertes après une compromission. Des alertes déclenchées par une hausse brusque des usages peuvent également éviter que les frais s'accumulent.
Google recommande de conserver les clés API dans un gestionnaire de secrets et de les renouveler fréquemment. L'entreprise préconise aussi des audits recherchant des tentatives discrètes de reconnaissance, des configurations incorrectes ou des comptes fantômes. Les protections contre l'hameçonnage et l'authentification multifacteur font également partie des mesures conseillées pour rendre plus difficile la compromission des identifiants, des comptes et des réseaux.
Les mixeurs répartissent les requêtes entre plusieurs victimes
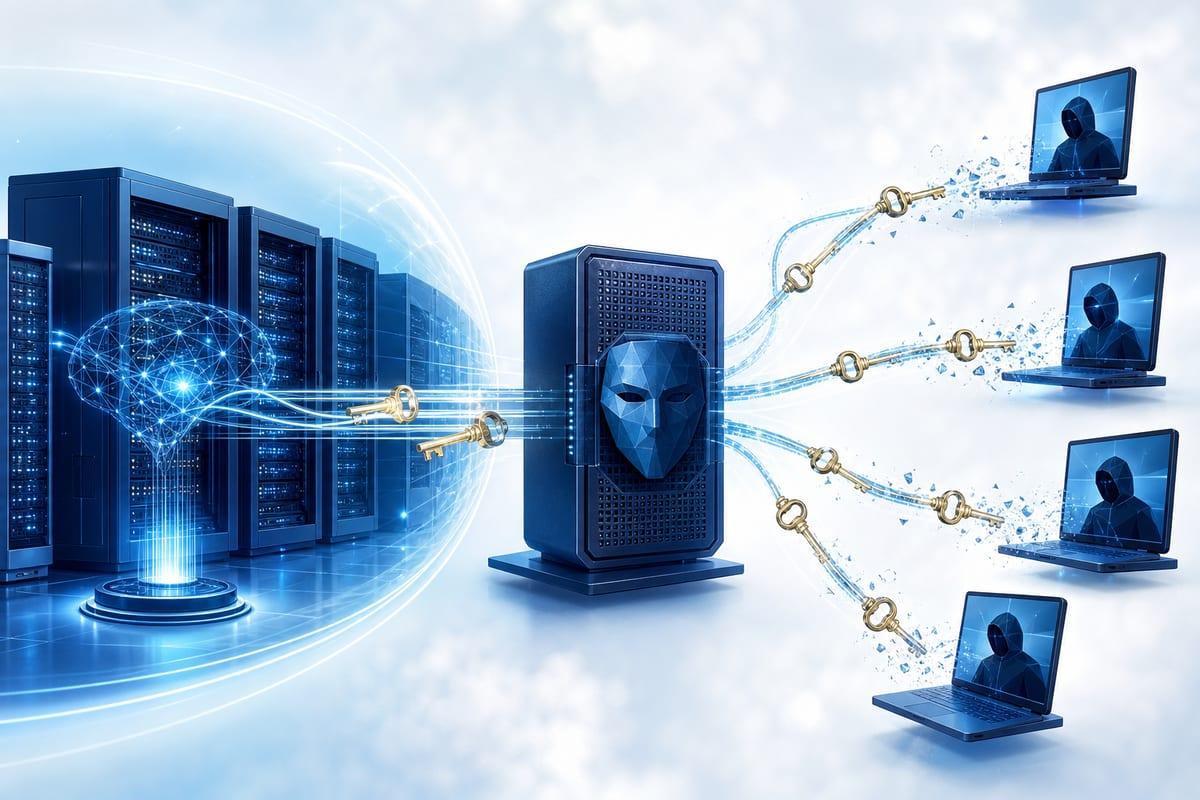
Google désigne par « mixeurs LLM » des commerces illégaux qui revendent des accès à des services d'IA avec une infrastructure de proxy. Selon son équipe chargée des menaces, les requêtes des clients transitent par un ensemble d'identifiants dérobés et d'instances de calcul pour maintenir un accès fiable. Leur distribution entre plusieurs environnements compromis vise à rendre leur détection moins probable.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Ces intermédiaires fournissent l'accès au modèle d'entreprise ainsi que les moyens techniques de l'exploiter. Dans cette économie clandestine, les vendeurs se concentrent généralement sur une ou deux composantes de l'attaque. Leurs partenaires peuvent se charger de l'intrusion initiale dans un réseau ou acquérir des identifiants auprès d'opérateurs d'infostealers, des logiciels voleurs d'informations.
Le LLMjacking commence précisément par le vol de moyens d'authentification : nom d'utilisateur, mot de passe ou clé API. Ils donnent accès aux jetons et aux ressources d'une entreprise ou d'un particulier, généralement facturés à la consommation ou associés à un abonnement dépourvu de plafond fixe. Un intrus peut alors lancer des calculs gourmands en ressources ou exploiter ses propres déploiements malveillants. Les possibilités comprennent aussi le vol d'informations d'entreprise conservées dans la mémoire de l'IA et l'empoisonnement des données servant à l'entraînement.
APIMart module ses tarifs selon la taille du prompt
Le GTIG a examiné des annonces sur des marchés russophones et sinophones. Selon ses chercheurs, la majorité des vendeurs étudiés commercialisent aussi bien l'accès aux modèles de pointe des laboratoires que des modèles débridés, présentés comme utilisables à des fins malveillantes. Les prix diffèrent fortement selon le modèle disponible et les identifiants proposés, ceux des comptes d'essai coûtant nettement moins cher que ceux des entreprises.
Pour les jetons destinés à un usage commercial, le GTIG relève une fourchette allant de 0,10 à 25 dollars. Chez APIMart, le tarif des jetons est multiplié par cinq dès que le prompt excède 100 000 jetons. D'autres vendeurs retiennent une formule d'abonnement.
John Hultquist, analyste en chef du GTIG, avait déclaré que son équipe avait observé une forte progression du LLMjacking en 2026. Une poursuite de cette tendance en 2027 et au-delà apparaît probable, sans constituer un résultat acquis.