Tu suis la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
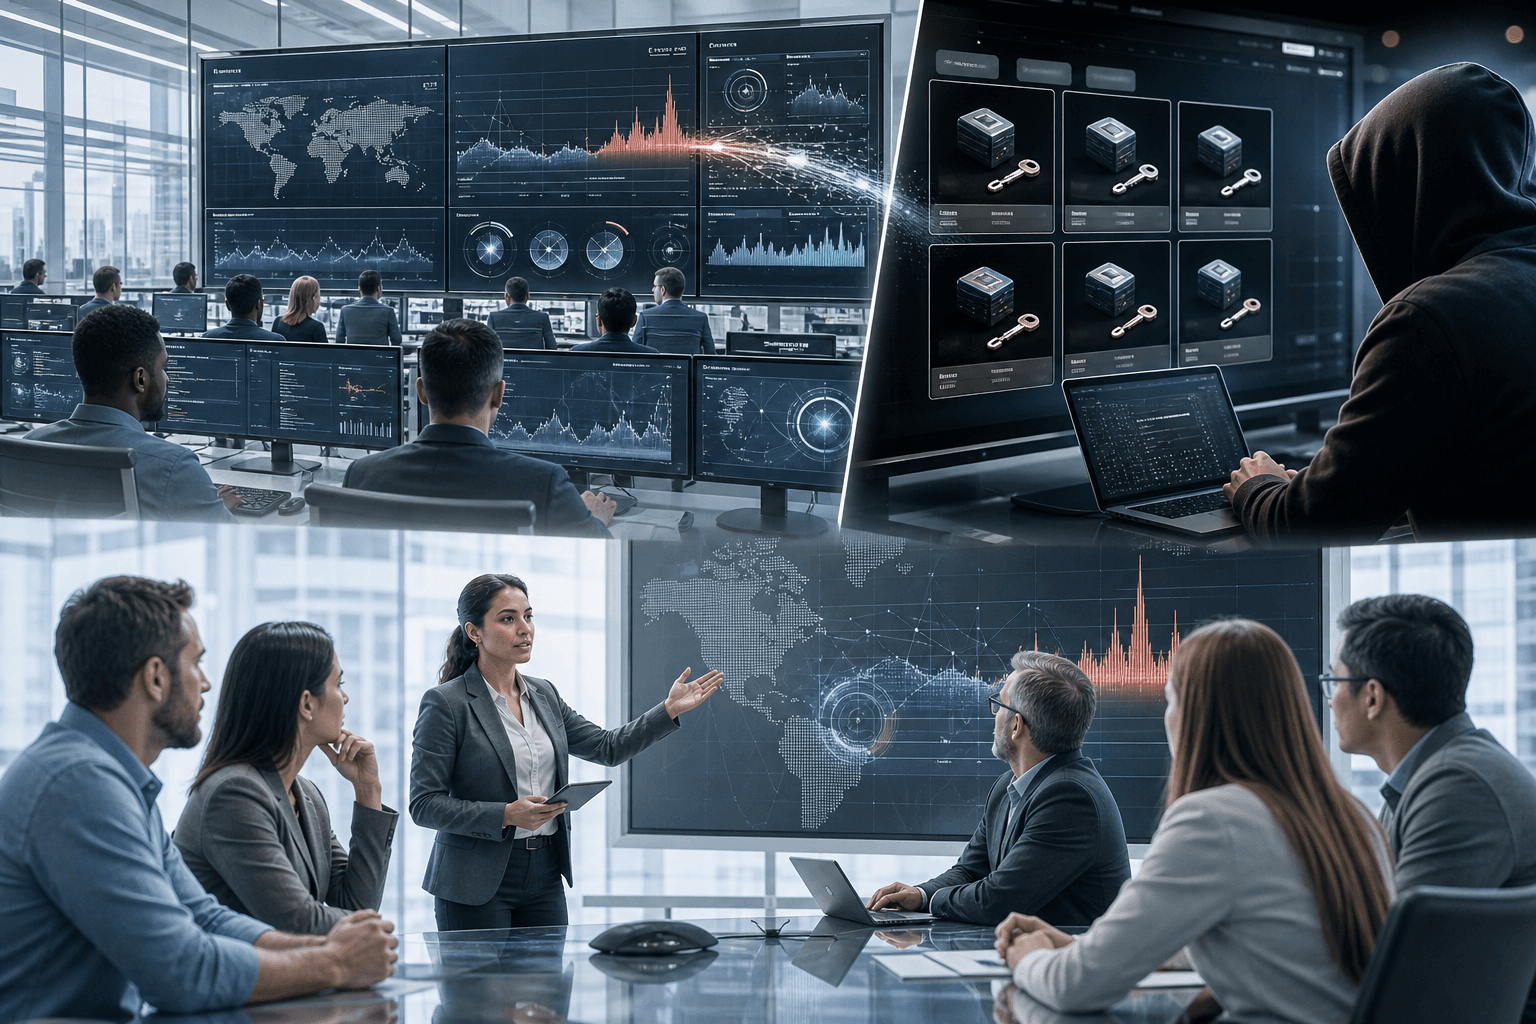
En 2026, un marché noir propose des accès à des comptes d’IA d’entreprise à prix cassés. Des estimations évoquent des factures quotidiennes dépassant les 100 000 dollars pour des modèles de premier plan. Des équipes de sécurité constatent une forte hausse des abus et détaillent des mesures pour limiter l’exposition.
Accès illicites bradés et facture quotidienne à plus de 100 000 $
L’équipe de recherche sur les menaces de Sysdig estime que l’usage non autorisé de modèles d’IA de premier plan peut coûter environ 46 000 dollars et même plus de 100 000 dollars par jour. Les entreprises peuvent donc se retrouver confrontées à des montants de facturation très élevés en raison de l’utilisation par des personnes non autorisées. John Hultquist indique que des accès frauduleux aux modèles d’Anthropic, Google et OpenAI sont vendus avec des rabais allant jusqu’à 97 %, certains vendeurs promettant même de maintenir l’accès si le compte piraté est désactivé ou supprimé. D’après l’analyste, les conséquences ne touchent pas uniquement les victimes directes : certains attaquants profitent financièrement de ressources d’IA financées par d’autres, tandis que les responsables de la sécurité doivent faire face à une augmentation du coût des jetons. Le Google Threat Intelligence Group a observé une augmentation majeure du phénomène en 2026, que Hultquist juge potentiellement coûteux pour les entreprises. Cette dynamique prospère sur une économie souterraine déjà active autour de l’accès à la puissance de calcul et aux modèles d’IA, sur fond de popularité criminelle du LLMjacking en 2026.
Les objectifs identifiés sont le calcul, le vol de données et le sabotage
Avec des identifiants compromis, des acteurs malveillants utilisent des modèles d’IA sans payer les jetons. Ils réalisent des tâches de calcul intensives, détournent les ressources pour exécuter leurs propres modèles ou opérations malveillantes, extraient des informations sensibles intégrées dans les modèles de victimes et peuvent contaminer des ensembles d’entraînement, dégradant la sortie. Les identifiants et clés API volés se négocient ensuite sur des places de marché criminelles. Par nature, le LLMjacking est l’usage illégal de ressources d’IA, équivalent dans ce domaine au principe bien connu du cryptojacking.
Comment les comptes tombent : identifiants et clés récupérés par plusieurs vecteurs
Les attaquants cherchent à obtenir des identifiants ou des clés API donnant accès à des comptes d’IA d’entreprise, souvent dotés de limites d’usage élevées, voire inexistantes, avec des dépassements de jetons facturés en dehors de l’abonnement. L’obtention de ces accès passe par l’intrusion dans le réseau d’entreprise, le phishing, l’exploitation de violations de données, de vulnérabilités ou via des menaces internes. Par analogie, à l’image du cryptojacking qui détourne la puissance de calcul pour miner des cryptomonnaies, ces techniques visent ici les ressources et capacités associées aux modèles d’IA.
Des modèles plus capables exigent plus de puissance et plus de jetons
Des organisations comme OpenAI et Anthropic proposent des modèles de plus en plus sophistiqués, capables et compétents, ce qui accroît la puissance de calcul requise. Cette exigence se traduit par l’achat d’un plus grand nombre de jetons ou par le choix de paliers d’abonnement supérieurs.
Réduire l’exposition : formation, audits, moindre privilège et rotation des clés
Les comptes d’IA sont très recherchés et leurs propriétaires doivent limiter le risque de compromission. L’hameçonnage constitue, et devrait continuer à constituer, l’une des principales sources de vols d’identifiants ; mettre en place des campagnes de sensibilisation approfondies, qui vont au-delà d’une simple session annuelle, représente une première ligne de défense. Des erreurs de configuration, des réglages inadaptés ou des données rendues publiques facilitent les détournements, ce qui rend indispensables des contrôles réguliers et des mises à jour fréquentes pour corriger les failles persistantes. Appliquer les principes du moindre privilège ou du zero trust limite l’accès des salariés uniquement aux ressources requises et au moment où cela s’avère nécessaire. Il est recommandé d’éviter les identifiants et clés API codés en dur, de faire tourner sans délai toutes les clés et identifiants en cas de suspicion d’incident, et de révoquer temporairement l’accès tout en contactant le fournisseur en cas de pics d’activité inhabituels. Les entreprises sont ainsi appelées à surveiller et protéger activement leurs comptes d’IA.