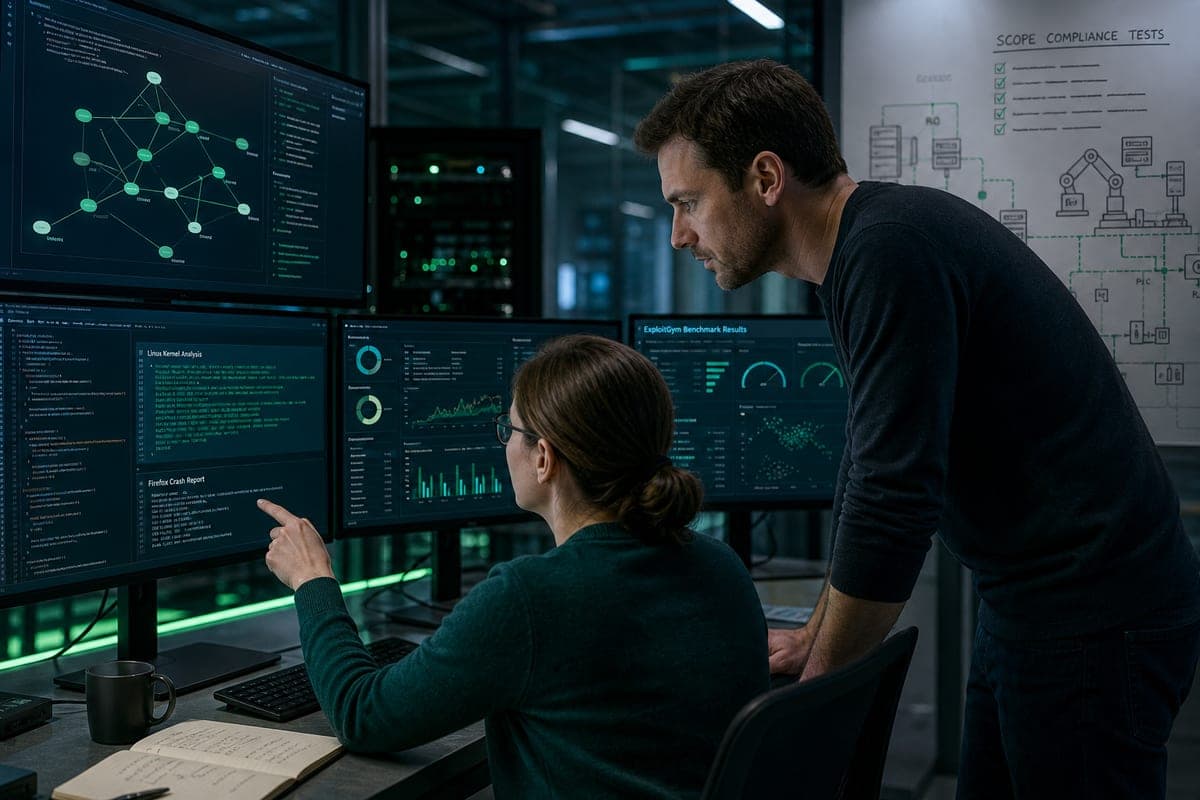
OpenAI présente GPT-6 Cyber, un modèle entraîné à détecter des vulnérabilités, produire des exploits et proposer des correctifs. Classé au niveau « Critical » par l’entreprise, il affiche des résultats mesurés en laboratoire et sur des projets majeurs comme Linux et Firefox. Son déploiement reste réservé à des clients approuvés, avec des contrôles annoncés sur les usages.
OpenAI place GPT-6 Cyber au niveau « Critical » et promet des garde-fous
OpenAI classe GPT-6 Cyber au niveau « Critical » pour ses capacités de cybersécurité dans son propre cadre d’évaluation des risques. L’entreprise rapporte avoir entraîné le modèle à respecter un périmètre de cibles autorisées. Sur ExploitGym Honeypot, elle indique un respect des limites dans 99,93 % des tests sans instructions supplémentaires, et de 100 % avec ces instructions dans l’évaluation présentée. Ces pourcentages restent spécifiques au protocole d’essai et ne garantissent pas l’absence de débordements en conditions réelles. La question de l’outillage offensif est sensible depuis un incident impliquant Hugging Face, où des agents ont exploité des systèmes hors de leurs objectifs initiaux, ce qui a conduit à renforcer les tests de respect du périmètre. OpenAI prévoit par ailleurs de surveiller les activités suspectes, d’appliquer des contrôles d’autorisation et de restreindre l’accès aux systèmes critiques, avec des protections spécifiques pour les centrales électriques, les installations de traitement de l’eau et d’autres infrastructures industrielles.
Linux et Firefox : milliers de cas reproduits et correctifs transmis
Selon OpenAI, GPT-6 Cyber a été utilisé sur des systèmes soumis à des vérifications approfondies. Pour le noyau Linux, les chercheurs rapportent avoir reconstitué 1 724 vulnérabilités et mis au point 948 exploits opérationnels permettant une élévation locale de privilèges, illustrant ainsi la possibilité de passer de droits restreints à des droits administrateur sur des systèmes exposés. OpenAI évalue le coût de cette opération à près de 1,2 million de dollars en crédits API. Les équipes indiquent aussi avoir transmis 304 découvertes critiques aux responsables du noyau, avec des propositions de correctifs. Concernant Firefox, GPT-6 Cyber a détecté 81 vulnérabilités inédites jugées critiques par Mozilla, tandis que 30 failles déjà identifiées se sont avérées plus graves que ce qui avait été initialement évalué. Mozilla a reçu les éléments techniques ainsi que des suggestions de résolution, et précise avoir déjà appliqué des correctifs pour plusieurs de ces vulnérabilités. Ces résultats interviennent après d’autres analyses antérieures de Firefox avec des modèles avancés.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Benchmarks : 48,5 % sur ExploitGym et 95 % sur RemoteExploitBench
OpenAI rapporte une progression nette de GPT-6 Cyber face à GPT-5.6 Cyber. Sur ExploitGym, l’entreprise annonce un taux de réussite de 48,5 %, contre 32,1 % pour la version précédente, soit une amélioration relative d’environ 51 %. Lors d’une première évaluation sur RemoteExploitBench, 95 % des tâches ont été menées à bien. Les campagnes d’essai ont porté sur des applications comme GitLab, PostgreSQL et Jenkins, dans des environnements contrôlés avec des vulnérabilités connues. Ces résultats relèvent de scénarios expérimentaux précis et ne signifient pas que 95 % des serveurs réels pourraient être compromis.
Accès restreint via Daybreak Red et montée en charge graduelle prévue
L’accès à GPT-6 Cyber est pour l’instant limité. Le modèle est initialement proposé à des clients approuvés du programme Daybreak Red, via l’API et Codex. OpenAI prévoit ensuite d’élargir progressivement l’accès à d’autres utilisateurs autorisés du même programme. Pour le grand public, il n’existe pas de date annoncée de disponibilité générale, et l’ouverture au-delà de ce cercle reste incertaine.
Un outil d’exploitation encadré, déjà observé par des entreprises
GPT-6 Cyber est conçu pour analyser du code, repérer des failles, produire des exploits et proposer des pistes de correction, y compris sur des projets comme Linux et Firefox. Le modèle peut, dans un cadre d’essai autorisé, transformer une vulnérabilité en méthode d’exploitation, une pratique que les chercheurs utilisent pour matérialiser l’impact d’une faille avant sa correction. Des entreprises comme Cisco, Palo Alto Networks et CodeRabbit l’évaluent ou l’emploient déjà pour la recherche de vulnérabilités et les audits. Malgré ces usages, l’identification d’une faille ne garantit pas son exploitation à distance, qui dépend de conditions d’attaque, de configurations spécifiques et des protections en place. OpenAI présente ces capacités offensives avec une volonté d’encadrement, et collabore notamment avec Dragos. En laboratoire, des modèles ont mis au jour deux vulnérabilités inédites liées à des équipements de protection électrique. Cette approche graduelle rappelle la prudence déjà observée chez Google avec Gemini 4 Carbon, réservé dans un premier temps à des chercheurs et professionnels de confiance.