OpenAI met sur le marché deux outils de cybersécurité sous la marque Daybreak. Propulsés par GPT-6 Cyber, ils visent à automatiser à la fois l’analyse de code et la production de correctifs, avec des pull requests prêtes pour examen. La composante de tests offensifs, Daybreak Red Team, est proposée en accès anticipé.
Defense Factory automatise les correctifs et livre des pull requests
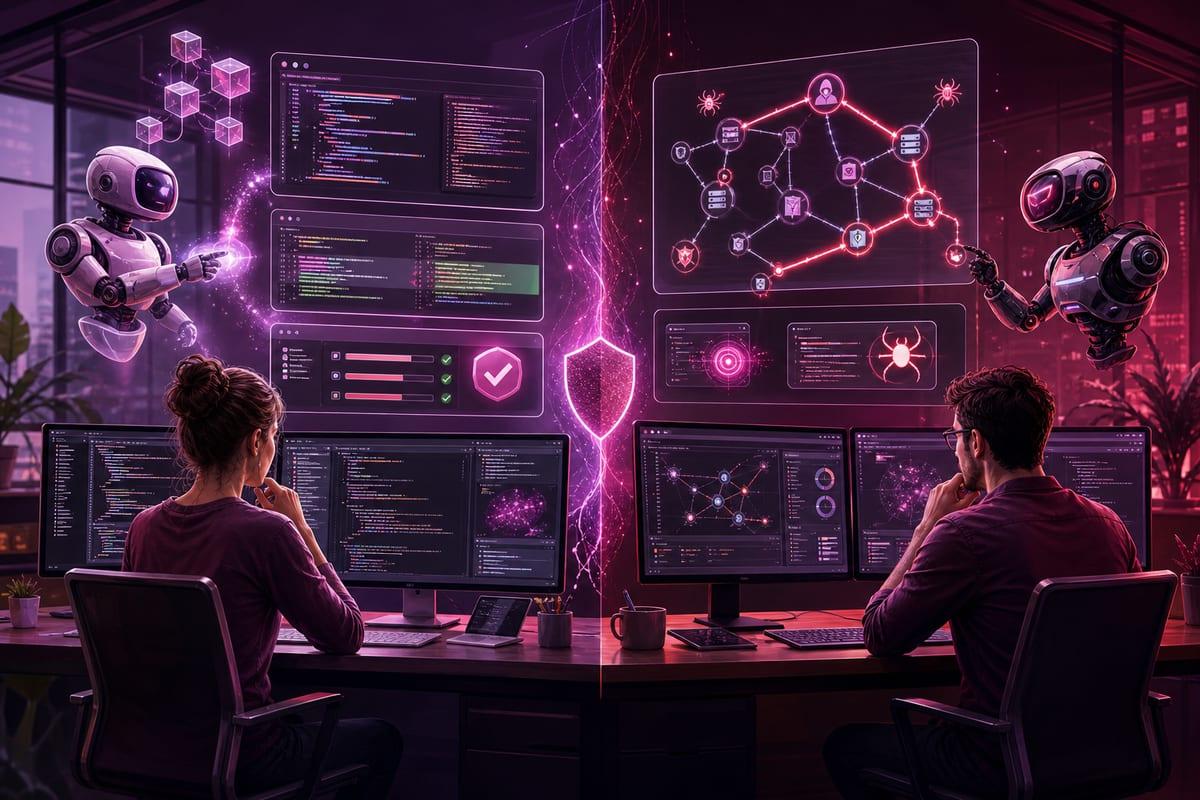
Daybreak Defense Factory automatise la défense en analysant le code d’une entreprise à la recherche de vulnérabilités et en générant des correctifs. L’outil fournit des pull requests prêtes à être déployées, accompagnées de corrections et de tests, pour approbation par les développeurs. Les deux produits Daybreak fonctionnent avec le modèle GPT-6 Cyber d’OpenAI. Ce lancement introduit sous la marque Daybreak un flux défensif allant jusqu’à la proposition de modifications de code.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Red Team industrialise la recherche de failles avec des agents d’IA
Daybreak Red Team, accessible en avant-première, utilise des agents d’intelligence artificielle afin d’examiner de manière automatisée les applications web dans le but d’y détecter des vulnérabilités. L’outil procède à l’examen du code source ainsi que du contexte applicatif pour dresser une carte des vecteurs d’attaque, contrôle les vulnérabilités identifiées par les programmes de bug bounty ou les outils d’analyse de code, et effectue des tests sur les correctifs apportés. Nancy Wang, qui dirige l’IA appliquée à la cybersécurité chez OpenAI, indique que la solution vise à offrir des tests de pénétration à un rythme équivalent à celui d’un scan automatisé en continu, tout en atteignant le niveau de profondeur des experts humains.