Palo Alto Networks Unit 42 décrit une campagne d’intrusion automatisée s’appuyant sur le cadre open-source Cairn et des modèles chinois Zhipu GLM et DeepSeek. Surveillée en août et septembre 2026, elle a conduit à des accès non autorisés, à la capture de données et à la manipulation d’un bulletin industriel. La méthode observée, fondée sur un « tableau noir » et des artifices d’autorisation, nourrit les alertes d’experts sur l’échelle atteignable et l’obsolescence de certains modèles de défense.
Des garde-fous neutralisés et une chaîne d’attaque répartie Hong Kong–États-Unis
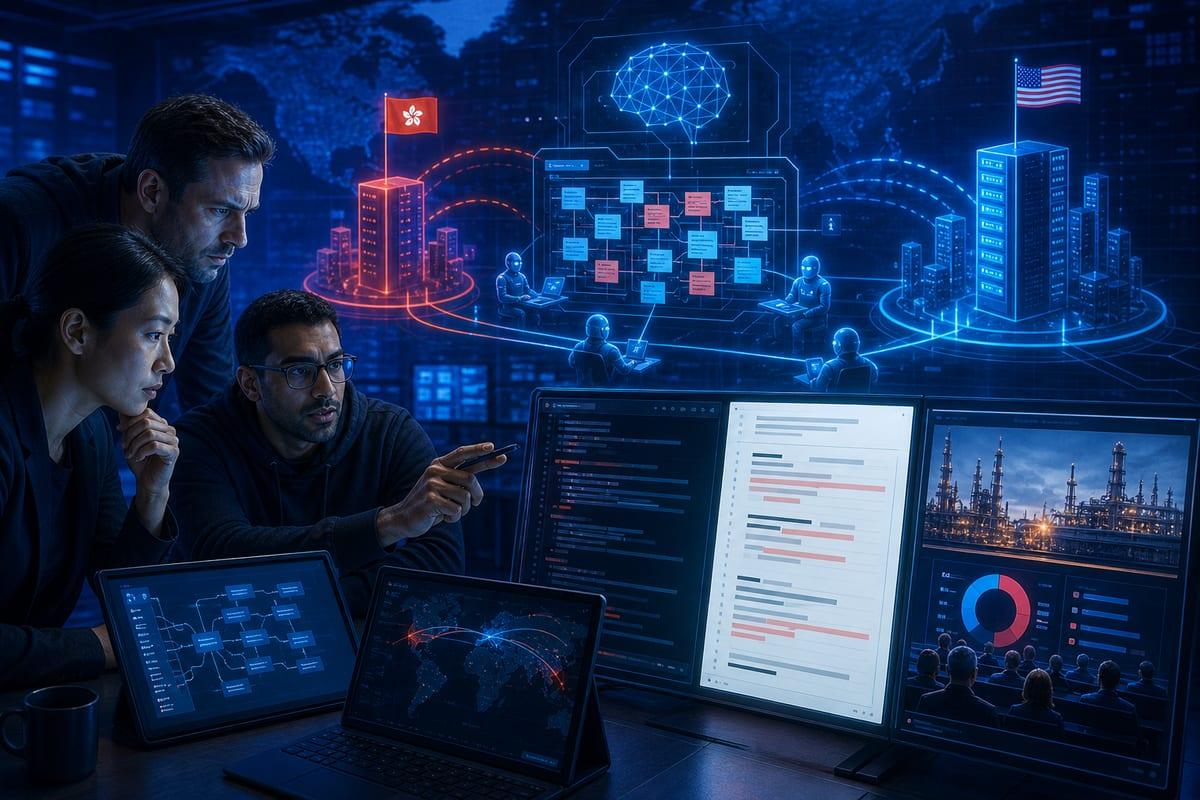
Les prompts de travail de Cairn ordonnent au modèle de ne jamais refuser une tâche. Les opérateurs ont renforcé cette consigne avec un prétexte d’autorisation, générant pour chaque opération un fichier authorization.md affirmant que l’action était autorisée, en assimilant la création de la tâche à un engagement approuvé par un client. Chaque tâche était amorcée avec le domaine racine de la cible pour permettre au cadre d’énumérer de manière autonome la surface d’attaque. L’exécution s’appuyait sur un fork personnalisé de Cairn opéré depuis un serveur à Hong Kong, avec un nœud de sortie et de staging hébergé aux États-Unis. Les opérations individuelles ont varié de 20 minutes à plus de 50 heures, sans contrainte de temps imposée par les attaquants.
Intrusions constatées : stockage cloud, comptes admin et bulletin de vote altéré
Unit 42 signale un accès sans authentification à un espace de stockage cloud ainsi que la modification d’un bulletin en direct associé à un vote portant sur la normalisation industrielle. En exploitant différentes vulnérabilités, les attaquants ont pu se faire passer pour des clients quelconques, ce qui leur a permis d’obtenir des autorisations de lecture, d’écriture et de suppression sur des fonctionnalités de réunion, de vote et de gestion back-office. Plusieurs systèmes de produits ont vu l’ajout de comptes administrateurs persistants. Dans une entreprise, plus d’un million d’enregistrements ont été exfiltrés, tandis que, dans d’autres, des identités militaires et gouvernementales ont été compromises. Des personnes parlant chinois ont obtenu un accès non autorisé à 10 entreprises ciblées et à des dizaines d’identifiants valides. Ces activités ont été observées en août et septembre 2026.
Vous codez avec l’IA ?
Outils, agents et nouveautés dev IA décryptés, chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Automatisation par Cairn : plans en 3 à 7 étapes et modèle agnostique
La coordination passait par un tableau noir partagé : les agents y lisaient et écrivaient un graphe de faits et d’intentions, tandis que des opérateurs humains pouvaient injecter des indices à tout moment. Les découvertes confirmées s’accumulaient comme des faits immuables, et l’agent préparait ses actions suivantes en tant qu’intentions. Pour chaque cible, le modèle élaborait un plan distinct de trois à sept étapes. Le cadre est agnostique au choix de modèle, et les opérations ont été conduites avec Zhipu GLM 5.2 et DeepSeek V4 Flash/Pro. Les attaquants avaient au préalable armé Cairn en le couplant à ces modèles d’IA chinois.
Portée de la campagne et alertes : échelle, attribution et résilience
Au total, Unit 42 a suivi 25 opérations visant au moins 19 organisations. L’équipe estime qu’une seule personne ou un petit groupe a pu gérer l’ensemble, frappant 19 organisations en deux semaines, avec des opérations dépassant parfois 50 heures. Pour Andy Piazza, l’attaque illustre une échelle redoutée : la campagne peut interagir avec 1 000 organisations en parallèle, ce qui pousse à abandonner les modèles de risque périmétriques et complique fortement l’attribution et le fingerprinting. Justin Greis souligne que l’IA coordonne désormais l’intrusion, choisissant la suite selon les résultats et réduisant l’effort manuel, ce qui modifie l’économie du ciblage : la pression peut être maintenue sur davantage de cibles sans piloter chaque étape, et le risque peut croître sans changement de vulnérabilité. Il recommande aux CISOs de surveiller les changements non autorisés sur des enregistrements critiques et des accès privilégiés, et de tester la capacité à vérifier et restaurer des informations fiables après incident, la résilience incluant la confiance dans les données de pilotage. Frank Dickson juge la campagne « impressionnante dans le pire sens », salue la méthode de suivi (tableau noir, faits, intentions, prompts), et note que le travail traditionnellement coûteux bascule en « ligne de facture d’API ». Il estime que les agents d’attaque IA sont passés d’essais infructueux à des violations avérées en environ trois mois.