Banques : Docaposte et Deloitte lancent un « pare-feu » IA
Le brief IA que les pros lisent chaque soir
Les 7 actus IA du jour, décryptées en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
La fraude aux paiements recensée à 4,2 milliards d'euros en 2024 dans l'EEE met les banques et assureurs sous pression. Deloitte et Docaposte présentent un « pare-feu de confiance » centré sur la preuve numérique, alors que l'UE impose l'EUDI Wallet dès décembre 2027 et durcit l'archivage probant. Les deux partenaires annoncent 90 jours pour tester des parcours critiques.
Preuve numérique et obligations européennes cadrent la réponse
L'Union européenne régule la mise en place du portefeuille d'identité numérique EUDI Wallet à travers eIDAS 2.0, conçu pour conserver identité, diplômes et justificatifs après vérification afin de les réutiliser auprès de différents services. À compter de décembre 2027, les banques et compagnies d'assurance seront tenues de l'accepter, et toute identité déjà authentifiée via ce wallet ne pourra être rejetée par un établissement dès l'entrée en vigueur de cette obligation. En parallèle, l'AMLR prévoit un durcissement des contrôles anti-fraude et anti-blanchiment, avec une exigence renforcée de vérification de l'identité réelle des clients. Un règlement d'exécution daté du 16 décembre 2025 fixe aussi les règles techniques pour donner à l'archivage numérique une valeur de preuve devant un juge, un maillon que Deloitte et Docaposte jugent trop souvent sous-estimé dans la chaîne de preuve.
Les contrôles classiques fragilisés par l'IA générative
La facilité offerte par l'IA générative pour imiter des voix, recréer des visages ou reproduire des signatures, rapidement et à faible coût, remet en cause les défenses historiques des établissements. L'empilement de documents d'identité, justificatifs de domicile et appels de contrôle perd de son efficacité lorsque ces pièces peuvent être falsifiées en quelques clics. Cette fragilisation intervient dans un contexte où 4,2 milliards d'euros de fraude aux paiements ont été recensés en 2024 dans l'Espace économique européen.
Basculer de la chasse au faux à la preuve du vrai
Deloitte et Docaposte soutiennent qu'il faut moins chercher à débusquer le faux à l'instant T que pouvoir établir l'authenticité a posteriori. En cas de contestation par un client ou de contrôle d'un régulateur, l'établissement doit être en mesure, parfois des années plus tard, d'apporter une preuve solide que l'opération a respecté les règles. Le « pare-feu de confiance » est conçu pour sécuriser cette preuve face aux deepfakes.
Cinq vérifications ciblées sur les étapes sensibles
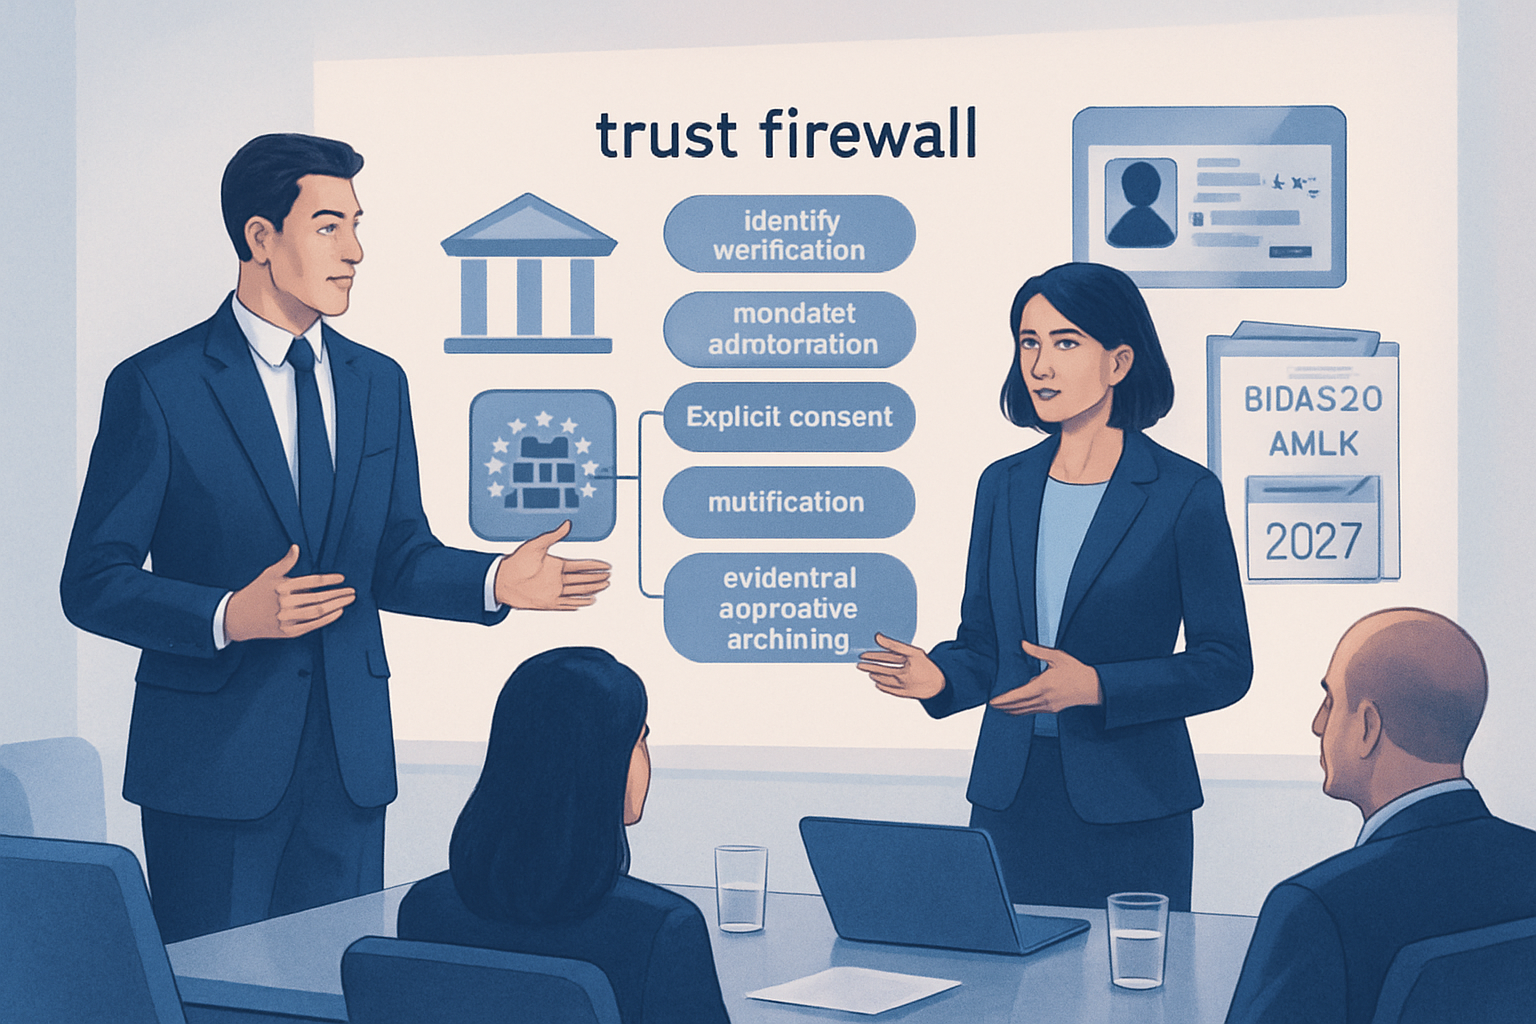
Le dispositif proposé s'articule autour de cinq vérifications à activer aux moments clés d'un parcours client : confirmer l'identité, vérifier le droit d'agir comme un mandat ou une procuration, recueillir un consentement explicite, notifier clairement l'opération, et conserver des traces datées via un archivage électronique probant. Les contrôles sont destinés aux étapes à fort enjeu comme un changement de bénéficiaire, une résiliation, une modification en assurance-vie ou la gestion d'un sinistre. Le niveau de vérification est modulé : faible pour une mise à jour de coordonnées, substantiel pour une opération engageante, et élevé dès qu'un droit, une somme ou un patrimoine peuvent basculer, afin de ne pas dégrader l'expérience client aux étapes mineures.
Paroles d'acteurs : qui a agi, avec quelle autorisation et quel document
Pour Julien Maldonato, associé chez Deloitte France, savoir à qui appartient un compte ne renseigne pas sur la manière dont une opération a été réalisée. Il souligne l'importance de pouvoir retracer rétrospectivement qui a pris la main, avec quelle autorisation et à partir de quel document spécifique. Loïc Balaÿ, directeur du marché Assurance chez Docaposte, considère que le portefeuille numérique européen doit précisément permettre de contrôler ces informations d'identité dès l'entrée dans le parcours, à l'image d'une identité numérique déjà validée, afin d'assurer la protection des établissements tout en allégeant les démarches pour les clients.
Mise en œuvre annoncée en 90 jours et outils disponibles
Deloitte prévoit d'aider banques et assureurs à prioriser les chantiers et à chiffrer un business case. Docaposte, filiale numérique de La Poste, apporte des outils déjà certifiés et conformes aux exigences européennes : identité numérique, signature électronique, recommandé en ligne et archivage sécurisé. Les partenaires annoncent un cadrage de 90 jours pour identifier les parcours les plus exposés et lancer des tests, avec des alternatives prévues pour les clients peu familiers du numérique. Ils promettent moins de fraude, moins de litiges, une expérience plus fluide et une preuve numérique vue comme un atout. Le concept de « pare-feu de confiance » résume cette approche commune.
Brief IA — L'actualité IA en français
L'essentiel de l'actualité de l'intelligence artificielle, décrypté et expliqué chaque jour.