Francis Martens, cofondateur et PDG d’Exalate, défend un accès des agents d’IA limité aux métadonnées de configuration pour les connexions entre entreprises. Son diagnostic porte sur la compréhension des correspondances entre systèmes : multiplier les permissions ne fournit pas nécessairement le sens des champs ni les règles appliquées par une autre organisation.
Un champ invisible ne signifie pas absent
Un agent qui interroge le champ « Propriétaire de l’Escalade » peut ne recevoir aucune réponse. Ce silence ne prouve pas que le champ manque : une autorisation insuffisante peut aussi l’expliquer. Poursuivre le traitement en déclarant ce champ absent reviendrait alors à partir d’une prémisse fausse.
Dans les exigences défendues par le dirigeant, la solution doit différencier explicitement « champ non trouvé » et « accès non autorisé », puis rendre compte de ce qu’elle ne peut pas vérifier. Pour Martens, la fiabilité tient à cette connaissance des limites de visibilité, plutôt qu’à une supervision intégrale. Reconnaître une vérification impossible serait, dans cette configuration, préférable à une réponse systématique.
Le périmètre proposé porte sur les métadonnées : l’existence des champs, leur définition et leur usage métier. L’architecture devrait empêcher l’accès aux dossiers clients comme aux informations relevant d’obligations de protection des données.
Chaque entreprise garderait ses propres identifiants
Une IA intégrée à un outil dispose du contexte de sa configuration locale, mais pas de celui des systèmes extérieurs. Un intermédiaire centralisé pourrait théoriquement connaître les environnements connectés ; il conserverait cependant leurs identifiants chez un tiers. Martens présente cette pratique comme acceptée à l’intérieur des entreprises, mais refusée lorsqu’elle franchit leur périmètre ; les services juridiques ou de conformité peuvent également s’y opposer.
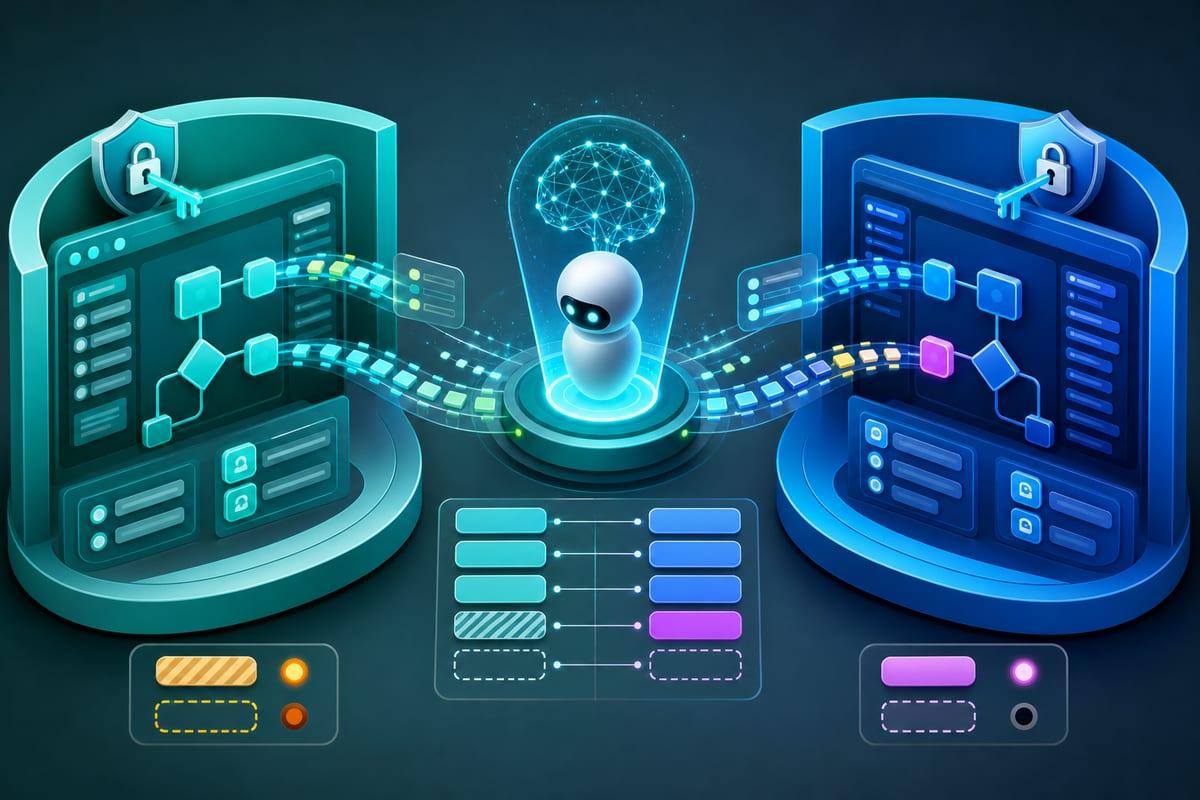
L’option décentralisée laisserait à chaque organisation un logiciel indépendant, la maîtrise de sa configuration et ses identifiants sur place. Les échanges ne concerneraient qu’un contexte dérivé : descriptions structurées des correspondances, configurations et relations entre elles. Parmi les options comparées, Martens réserve à cette approche la possibilité de maintenir l’autonomie des organisations sans dépôt d’identifiants chez un tiers.
Les éléments partagés devraient être définis et acceptés par les parties. Ce périmètre comprendrait les définitions de champs, les équivalences entre statuts et les règles de transformation, sans transmettre d’identifiants ni ouvrir d’accès aux systèmes.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Les champs peuvent changer de sens entre systèmes
Jira et ServiceNow font partie des systèmes dans lesquels un agent peut consulter des données ou intervenir. Une synchronisation peut pourtant sembler cohérente tout en reposant sur une équivalence incorrecte : le champ « Priorité » n’a pas nécessairement le même sens chez les parties. Un incident de Priorité 1 pourrait ainsi dépasser le délai prévu par son engagement de service, ou SLA, sans alerter les équipes, l’agent l’ayant indiqué comme pris en charge.
Martens relève une réponse fréquente aux erreurs d’interprétation : invoquer un manque de contexte et élargir les permissions. Les organisations concernées assimilent alors l’accès à davantage de champs ou d’enregistrements à une meilleure compréhension. Or les correspondances dépendent de chaque environnement : connaître le fonctionnement général des outils ne donne pas nécessairement celui de leur configuration opérationnelle.
Un champ personnalisé comme « Escalade Client » peut ainsi rester incompris ; l’équivalence entre « En attente » et « En attente d’un externe » peut aussi échapper à l’agent. Une inférence incorrecte pourrait avoir davantage d’effets entre entreprises lorsque les droits d’accès sont plus étendus. Les informations nécessaires portent sur les correspondances applicables, leur actualité et le système qui doit prévaloir en cas de conflit.
Au sein d’une entreprise, une autorité peut valider ces correspondances, imposer les définitions, maintenir catalogues et traces de contrôle, et fixer les responsabilités sur les données. Une telle autorité commune manque entre organisations, sans que l’agent puisse reconstituer seul les règles absentes. Les conventions de nommage et la visibilité réciproque ne sont pas nécessairement formalisées ; structures et usages supposés peuvent évoluer séparément.
Une suppression locale peut rompre une synchronisation
Une équipe de support utilisant Jira peut être reliée à des ingénieurs travaillant sur ServiceNow dans une autre entreprise. Au déploiement, les parties définissent les éléments synchronisés, les transmissions autorisées et les restrictions. Ces choix peuvent ensuite changer : selon Martens, ajouter des correspondances reste généralement sans effet perturbateur sur les processus existants, contrairement à certaines suppressions.
Si le support retire un menu déroulant de Jira, les données d’origine peuvent ne plus être répercutées dans ServiceNow, sans message d’erreur pour l’équipe destinataire. Le support peut juger cette intervention strictement interne et ne pas la communiquer. Un agent ayant accès aux deux environnements d’une même organisation pourrait détecter la modification et solliciter un contrôle humain ; celui de l’entreprise affectée peut, au contraire, n’avoir aucune visibilité sur la configuration modifiée.
La capacité attendue dépasse donc l’enregistrement d’un changement : elle doit identifier une dépendance rompue chez le partenaire. Martens estime que la plupart des solutions consignent les modifications sans qualifier clairement cette conséquence. Une modification simplement inscrite au journal et une rupture exigeant une intervention devraient être distinguées.