Cinq tests pytest vérifient cinq protections destinées à limiter les dommages d'un agent IA. Ils s'exécutent en 0,68 secondes.
Les modifications sont contrôlées avant application
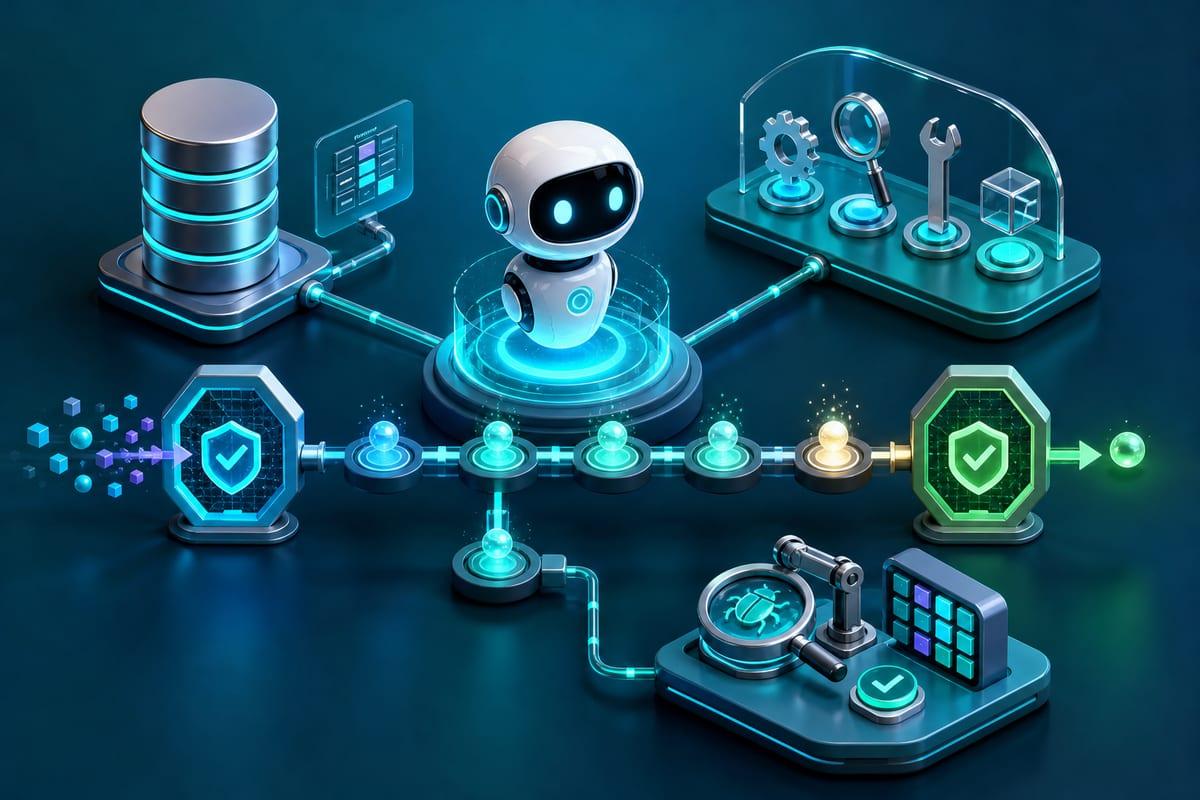
Avec la confirmation des écritures, chaque modification doit être vérifiée avant son application : les actions restent sous contrôle et les erreurs peuvent être évitées. Un plafond d'étapes borne aussi le nombre d'actions exécutables en une fois, pour prévenir les comportements inattendus comme les surcharges susceptibles de provoquer des dommages.
Les tests contrôlent l'efficacité des protections ainsi que leur fonctionnement attendu.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Les données et les accès de l'agent sont contrôlés
Pour SQLite, un accès limité à la lecture interdit toute modification des données critiques sans empêcher les requêtes nécessaires ; l'intégrité des informations est ainsi préservée. Une liste définit également les outils accessibles, en bornant les ressources et fonctions utilisables pour réduire les risques liés aux fonctionnalités dangereuses ou non vérifiées.
En amont, Pydantic vérifie, avec ses arguments stricts, la conformité des données entrantes à des schémas fixés à l'avance. Cette validation contribue à prévenir les erreurs et à maintenir l'agent dans les limites de sécurité définies.