L’IA qui transforme le business ?
Stratégies, mouvements et levées IA décryptés, chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
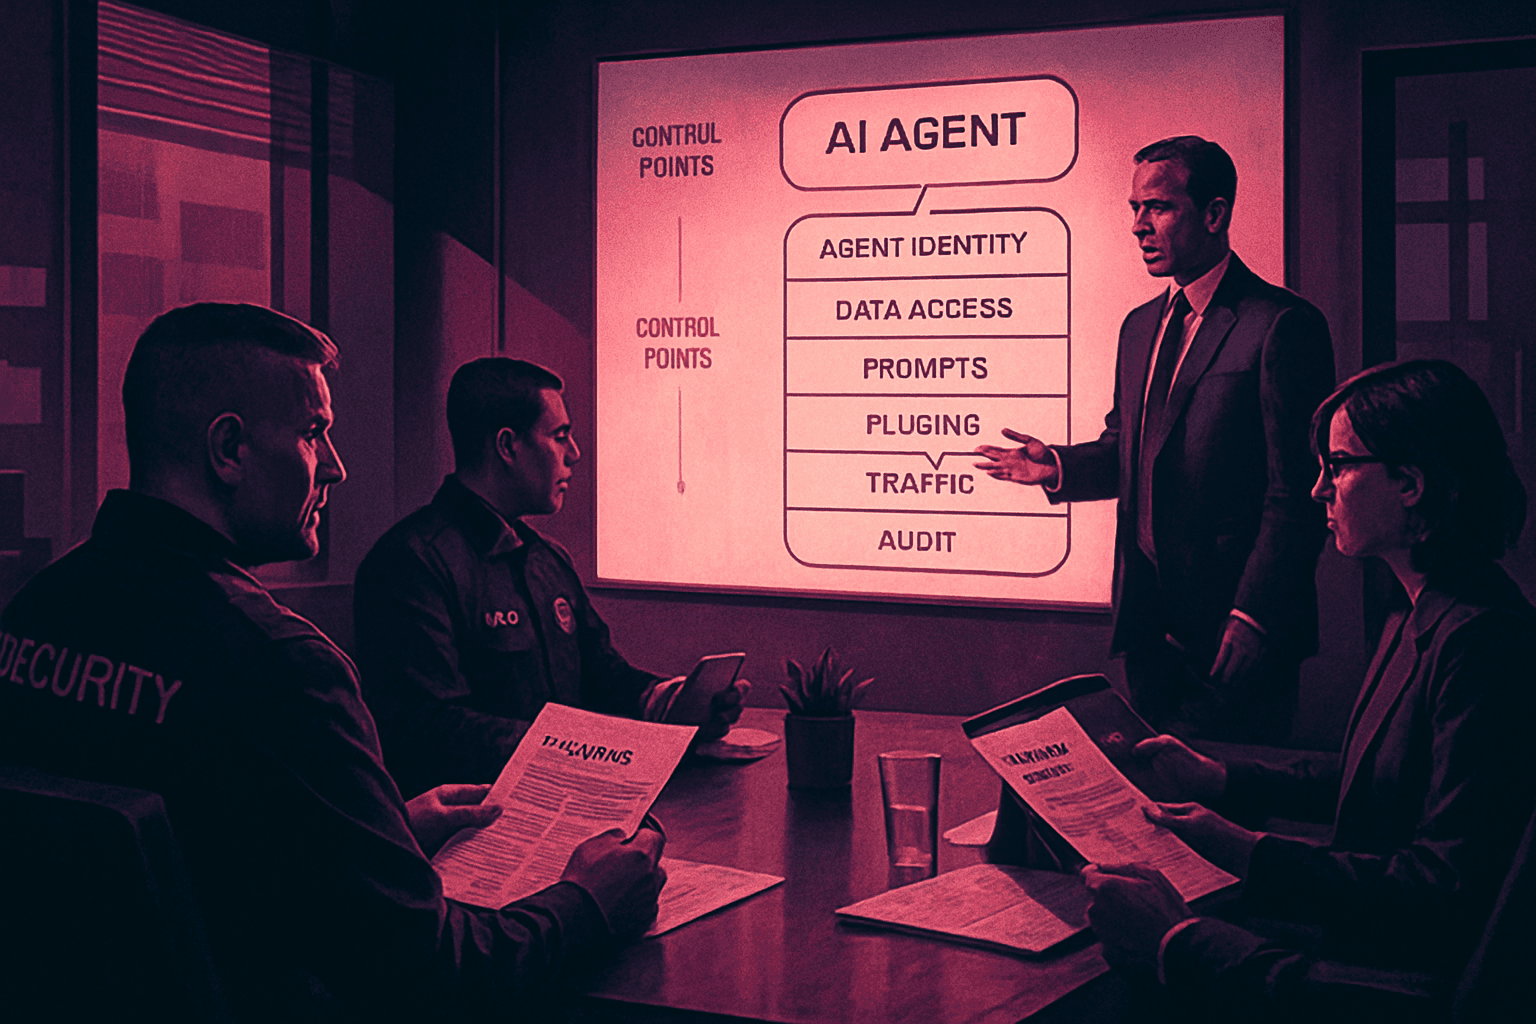
La protection des agents d’IA ne relève pas d’une seule catégorie « sécurité de l’IA ». Des opérations récentes et des domaines spécialisés dessinent une chaîne de contrôle : identité, données, prompts, plug-ins, trafic et auditabilité. Les fournisseurs établis et les startups sont amenés à préciser le maillon qu’ils adressent.
Des deals et financements qui balisent un marché en couches
Kiteworks a racheté la startup israélienne Bonfy.AI, spécialisée dans la classification des données en temps réel et l’application des politiques. Parallèlement, Huskeys, également basée en Israël, a levé 27 millions de dollars lors d’une série A menée par Blackstone, pour développer des solutions de compréhension et de sécurisation d’un trafic internet de plus en plus complexe, y compris celui généré par des systèmes autonomes. Ces initiatives illustrent la tendance à une segmentation du marché en couches de sécurité distinctes, plutôt qu’à une approche globale de la sécurité de l’IA. L’opportunité principale se dessine autour de points de contrôle spécifiques, et non d’une catégorie unique.
Les zones de contrôle pressenties et les acteurs susceptibles de s’y positionner
Plusieurs points de contrôle émergent comme cibles prioritaires : l’identité des agents, la restriction d’accès aux données, la gouvernance des prompts, l’encadrement des serveurs MCP, des plug-ins, du trafic et de l’auditabilité. Dans ce contexte, les fournisseurs d’identité pourraient étendre la gouvernance aux agents autonomes. Les spécialistes de la sécurité des données pourraient être amenés à contrôler précisément les informations accessibles aux agents. De leur côté, plateformes de cybersécurité, entreprises de cloud et éditeurs de logiciels d’entreprise pourraient intégrer des capacités de sécurité des agents directement dans leurs produits.
Pourquoi l’identité des agents devient une couche de cybersécurité à part entière
Le passage d’expérimentations avec quelques agents à des déploiements par centaines ferait de l’identité des agents une couche de sécurité supplémentaire. Ces identités sont dynamiques : les agents se déplacent entre systèmes, appellent des outils et prennent des décisions, ce qui rend leur contrôle plus complexe que celui d’utilisateurs ou de comptes de service classiques. Dans ce cadre, des permissions, une surveillance et une gouvernance dédiées sont envisagées, avec la nécessité de tracer quel agent accède à quelles informations, à quels systèmes il se connecte et si ses actions étaient autorisées.
Des usages puissants, mais une surface à protéger élargie pour l’entreprise
Les agents d’IA explorent Internet, génèrent du code, ont accès à des fichiers, lancent des API, communiquent avec des systèmes internes, peuvent consulter des bases de données et expédier des courriels. Ces fonctionnalités représentent un levier de productivité majeur, tout en étendant la zone de sécurité à protéger au-delà des utilisateurs, des terminaux et des logiciels, pour inclure les agents logiciels opérant pour le compte de l’entreprise. Pour les entrepreneurs, viser une catégorie générale apparaît trop vaste : la question clé est d’identifier précisément le point de contrôle que l’offre maîtrise. Dans les entreprises, l’essor attendu des agents renforce ce besoin de clarté sur le périmètre et la responsabilité des contrôles.