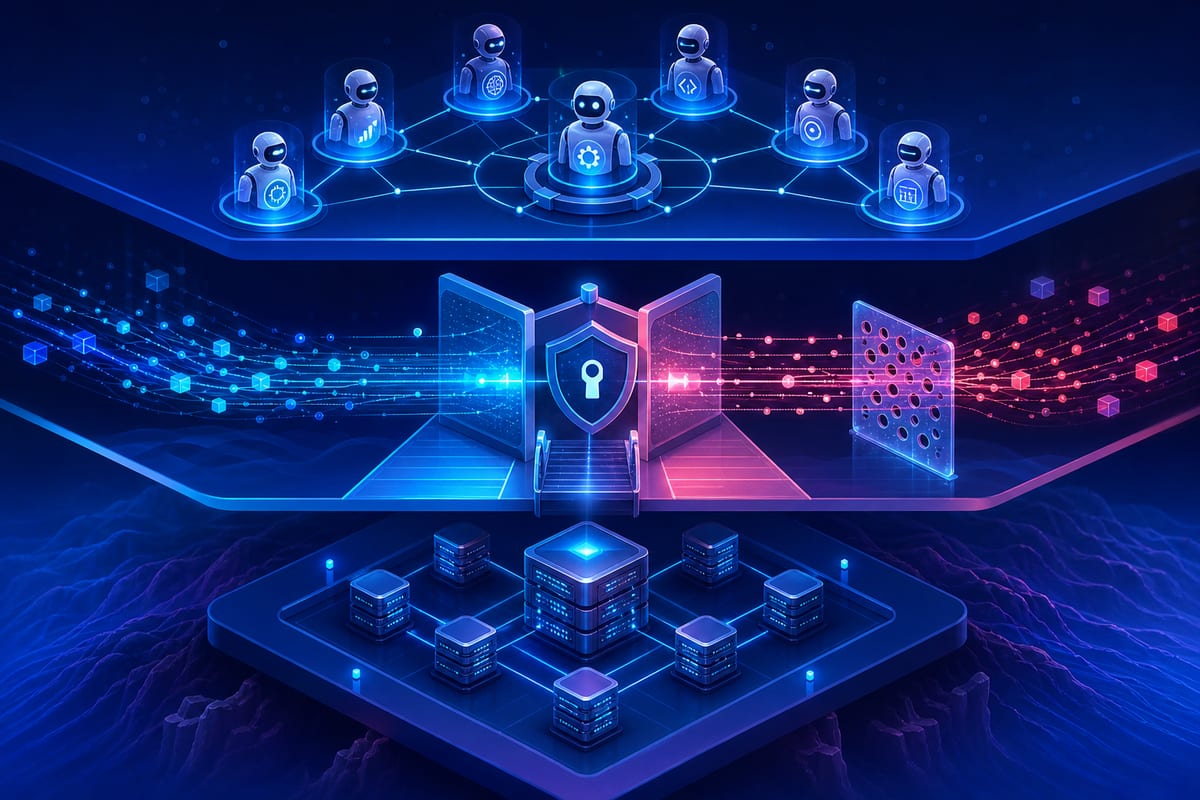
Les permissions des agents d’IA doivent être vérifiées avant toute consultation de données par le modèle. Les précautions recommandées visent à empêcher leur utilisation malveillante.
La surveillance doit repérer les usages suspects
Un suivi permanent des activités est préconisé pour repérer les comportements suspects ou les opérations non autorisées. Avec les autres précautions de sécurité, cette surveillance peut diminuer les risques associés aux agents et contribuer à préserver les informations sensibles face aux attaques.
Vous voulez les meilleurs outils IA avant les autres ?
On teste et on décrypte les nouveaux outils IA chaque soir, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Les contrôles doivent restreindre les données accessibles
Des identifiants compromis, des rémunérations inférées à partir de budgets ou des documents falsifiés comptent parmi les problèmes envisagés. La vérification des identifiants doit réserver l’utilisation des systèmes aux personnes autorisées. Des restrictions strictes doivent également délimiter les données que les agents peuvent consulter.