Près d’un tiers des fournisseurs d’IA évalués sont jugés très exposés aux ransomwares et les intégrations techniques multiplient les surfaces d’attaque. Alors que trois quarts des solutions d’IA sont achetées, la sécurité de la chaîne d’approvisionnement devient un exercice de suivi continu et de priorisation des correctifs.
Des indicateurs de risque élevés chez les fournisseurs d’IA
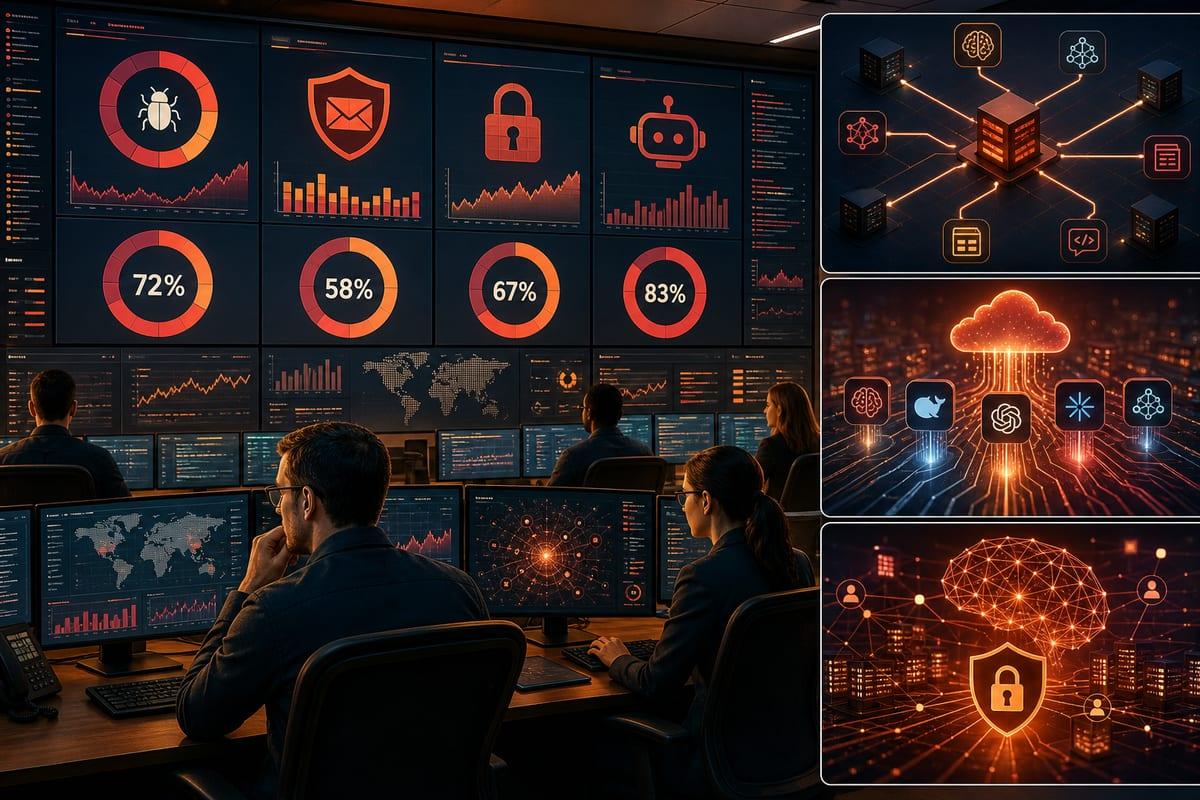
Selon l’indice de susceptibilité de Black Kite, 29,7 % des entreprises évaluées sont très susceptibles aux ransomwares. Un tiers, soit 34,2 %, présentent au moins une vulnérabilité critique. Les contrôles d’email sont fréquemment déficients : 61,7 % ont des problèmes de DMARC et 37,3 % des faiblesses en DKIM. Des signaux d’activité réseau préoccupants apparaissent aussi avec 44,3 % d’organisations montrant une activité inhabituelle et 41,8 % une activité liée aux botnets. Du côté des connecteurs techniques, 48,8 % des 1 732 résultats de sécurité liés au Model Context Protocol sont classés Élevés ou Critiques, incluant des vulnérabilités d’injection de code et de commande.
Intégrations IA : chaque ajout peut élargir la surface d’attaque
Dès qu’un composant d’IA ou d’automatisation est intégré à une plateforme opérationnelle, ses problèmes de sécurité impactent l’utilisateur. Chaque intégration supplémentaire, y compris via des composants logiciels ou des outils open-source, peut augmenter la surface d’attaque. Près de la moitié des résultats de sécurité recensés concernant le Model Context Protocol sont d’une sévérité Élevée ou Critique, avec des failles d’injection de code et de commande.
Dépenses en hausse et solutions majoritairement achetées
Les entreprises investissent des milliards de dollars dans l’IA. Menlo estime les dépenses à 37 milliards de dollars en 2025, avec environ la moitié consacrée aux applications. Au total, 76 % des solutions d’IA en entreprise sont achetées plutôt que développées en interne. L’attrait principal de ces outils tient à leur capacité à s’intégrer aux environnements existants pour prendre en charge des tâches manuelles et répétitives.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Ce que couvre l’évaluation de Black Kite
Black Kite a analysé 18 160 entreprises d’IA de toutes tailles, de 0 à 10 salariés jusqu’à plus de 1 000. L’implication dans l’IA a été déterminée à partir des produits, services et activités principales, avec une couverture de six groupes incluant applications quotidiennes, développement et mise en œuvre de l’IA, secteurs spécialisés, organisations industrielles et fondations axées sur données, calculs et modèles. Un petit pourcentage des entreprises est resté non classifié et les acteurs n’utilisant l’IA qu’incidemment ont été exclus. Le rapport 2026 souligne des manquements aux pratiques de sécurité de base, comme l’absence de correctifs sur des vulnérabilités critiques, la protection insuffisante des identifiants, l’authentification défaillante des utilisateurs et des emails, et des lacunes de sécurité réseau. Il rappelle que des applications d’IA attrayantes peuvent embarquer des risques et que nombre d’acteurs n’atteignent pas les standards fondamentaux.
Gouvernance : surveillance continue et priorisation des correctifs
Les principes classiques de protection de la chaîne d’approvisionnement s’appliquent aux fournisseurs d’IA : la surveillance continue et l’évaluation récurrente figurent parmi les meilleures protections. Un contrôle isolé ne suffit pas ; la multiplication des vérifications et l’échange régulier avec les fournisseurs concernant leurs solutions et dépendances contribuent à identifier d’éventuelles vulnérabilités. Les actions correctives doivent être classées par ordre de priorité, en commençant par les risques associés aux ransomwares et les failles déjà exploitées. Il convient de procéder à un audit des intégrations et modules d’un outil d’IA, de ses droits d’accès, des informations auxquelles il peut accéder et des conséquences possibles en cas d’exploitation, afin d’évaluer le rapport risque/bénéfice et de statuer sur sa conservation. Si l’outil est conservé, ses autorisations et son périmètre d’accès doivent être limités au strict nécessaire.