L’IA appliquée, concrètement ?
Les cas d’usage qui marchent vraiment, décryptés chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Une attaque automatisée peut désormais se jouer en minutes : ENISA indique que la transformation d’une vulnérabilité en arme peut intervenir en 15 minutes après sa divulgation, et CrowdStrike mentionne un délai moyen de percée eCrime de 29 minutes en 2025. Pour les entreprises, l’IA n’est plus seulement un outil de défense du SOC, mais une nouvelle surface d’attaque faite d’agents, de données, d’identités machine et de modèles. Ce guide passe en revue les usages qui fonctionnent, les outils, les règles, les pièges et un plan pour démarrer.
Ce que l’IA change vraiment pour la cybersécurité
L’IA déplace le centre de gravité de la cybersécurité. Les équipes ne protègent plus seulement des postes, des serveurs et des applications, mais aussi des agents, des mémoires, des bibliothèques d’invites, des workflows autonomes et des identités de machine. Check Point décrit une IA présente dans l’ingénierie sociale, la recherche de vulnérabilités, la collecte d’identifiants et le mouvement latéral. KELA résume cette bascule par une formule reprise dans notre analyse sur la nouvelle donne cyber : « L’IA façonne la cybersécurité des deux côtés ».
Le premier changement opérationnel est la compression du temps. ENISA indique que l’IA avancée compresse plusieurs étapes de la chaîne d’attaque, de la reconnaissance à l’exfiltration. Dans le même mouvement, CrowdStrike mentionne un délai moyen de percée eCrime de 29 minutes en 2025. Le SOC ne peut donc plus classer les alertes critiques comme un stock à traiter plus tard. Il doit identifier les chemins d’attaque, couper les privilèges et orchestrer la réponse avant que l’exploration ne devienne extraction.
Le second changement concerne la confiance. Les deepfakes, le phishing personnalisé et les agents autonomes fragilisent les signaux habituels : voix, vidéo, message interne, session authentifiée, requête d’API. La bonne réponse n’est pas de déléguer toute la sécurité à l’IA, mais d’en faire une couche de corrélation, de tri et de simulation. Les décisions sensibles doivent rester traçables, vérifiables et contestables, surtout lorsqu’elles touchent les salariés, les clients ou les données réglementées.
 Équipe cybersécurité testant un workflow IA dans un bureau lumineux
Tester l’IA sur un périmètre borné avant de l’ouvrir au système d’information
Les usages qui fonctionnent aujourd’hui
Les usages les plus mûrs sont ceux qui améliorent une chaîne de sécurité existante, avec des droits limités et des résultats vérifiables. Les usages agentiques apportent plus de gain, mais aussi plus de risque d’état, de permissions et de dérive.
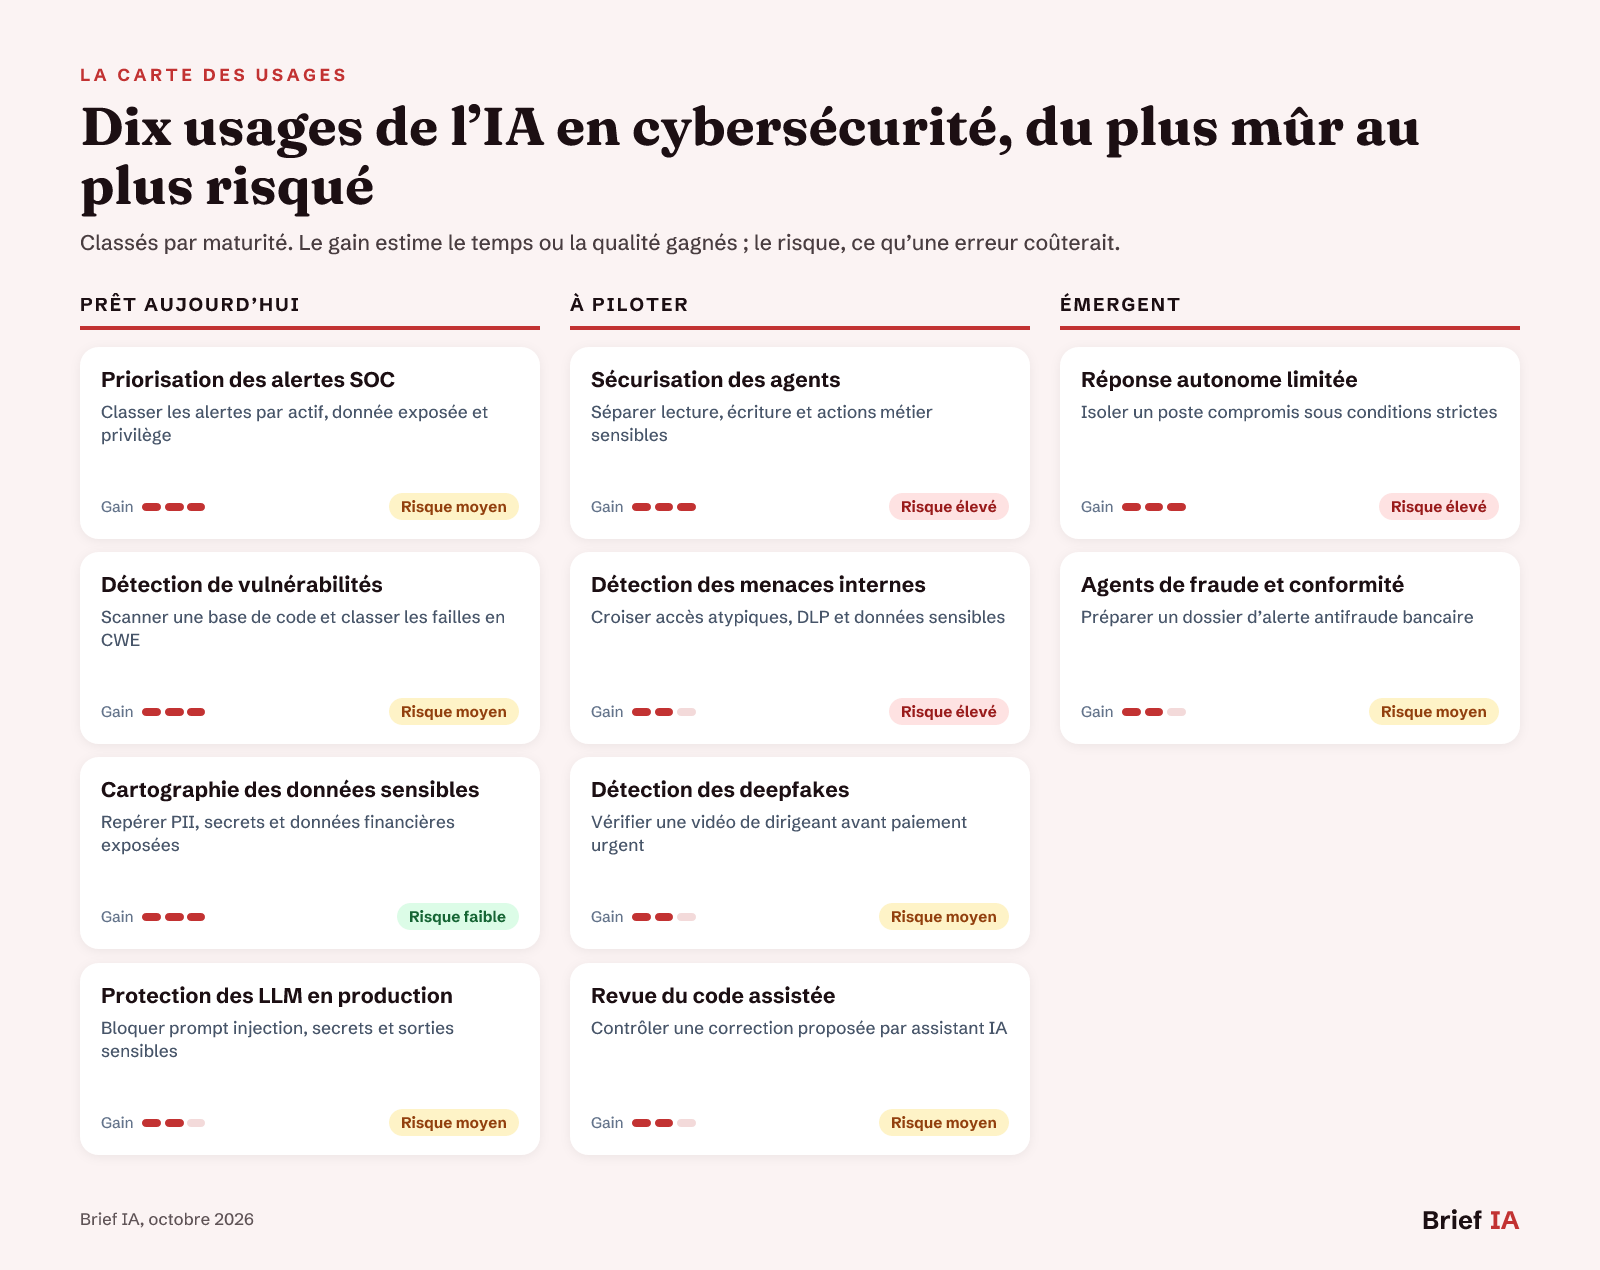 Carte des usages de l’IA pour les responsables de la sécurité
Les usages classés par maturité, avec le gain attendu et le risque en cas d’erreur.
Les usages prêts à l’emploi
Priorisation des alertes SOC. Les modèles peuvent rapprocher signaux réseau, événements d’identité et sensibilité des données pour faire remonter les alertes réellement critiques. Le gain vient moins du remplacement des analystes que de la réduction du bruit et de la documentation automatique des incidents. Exigez des règles explicables, un journal d’audit et une validation humaine avant isolement d’un système de production.
Détection de vulnérabilités. Les scanners assistés par IA analysent de grandes bases de code, évaluent la gravité et proposent des correctifs. Anthropic applique Claude Security à Claude Mythos 5 pour repérer des vulnérabilités, les classer en CWE et suggérer des corrections. Microsoft a présenté MAI-Cyber-1-Flash et MDASH pour l’identification et la remédiation. Notre analyse sur les innovations IA cyber détaille ce basculement vers des agents de correction guidée.
Cartographie des données sensibles. Les plateformes de posture des données découvrent les sources oubliées, classifient les contenus sensibles et relient chaque exposition à des droits d’accès. Notre analyse sur les outils de sécurité des données indique que les plateformes de ce type réduisent de 30 à 60 % le volume d’alertes à traiter en concentrant l’attention sur les risques liés aux données critiques. Elles sont utiles avant tout déploiement de chatbot interne ou d’agent connecté au SI.
Protection des LLM en production. Les garde-fous d’exécution contrôlent les entrées et sorties des applications fondées sur des LLM. Ils détectent les injections d’invites, les tentatives de contournement et les fuites de données personnelles ou de secrets. Leur place est en amont et en aval du modèle, pas seulement dans la consigne système. Pour les applications internes, associez ces filtres à des droits d’accès minimaux et à une journalisation complète.
Les usages à piloter
Sécurisation des agents. Un agent connecté aux systèmes devient un compte technique très rapide. L’incident notifié à l’AEPD en Espagne montre le risque d’une chaîne automatisée reliant accès, modification de données et consultation de factures. Notre analyse sur la brèche espagnole recommande le moindre privilège, des comptes séparés, des jetons courts, la rotation des secrets et l’isolation entre test, préproduction et production.
Détection des menaces internes. L’IA peut repérer des écarts de comportement : accès inhabituels, copie massive, usage d’outils d’IA non approuvés, transfert de données. Ce signal n’est jamais une preuve de malveillance. Il doit déclencher une investigation proportionnée, avec règles de confidentialité, validation humaine et cadre social clair. La qualité dépend des journaux, de la classification des données et du réglage des indicateurs de risque.
Détection des deepfakes. Les deepfakes affectent la fraude, la communication de crise et les procédures de validation. Selon SkyShark, les pertes mondiales liées à ces escroqueries ont atteint 1,1 milliard de dollars, soit 930 millions d’euros, en 2025, contre 304 millions d’euros en 2024. Notre analyse sur les menaces deepfake recommande de combiner détection technique, double canal de confirmation et phrases de reconnaissance pour les demandes sensibles.
Revue du code assistée. Le codage assisté par IA convient aux tâches bornées, mais il ne suffit pas à sécuriser une application. Dans un résultat rapporté, SWE-Agent avec Claude 4 Sonnet a livré 61 % de solutions correctes, mais seulement 10,5 % sécurisées. L’actualité sur le vibe coding rappelle que les gains doivent être encadrés par tests, revue humaine et règles de sécurité explicites.
Les usages émergents
Réponse autonome limitée. L’isolement automatique d’un poste ou la révocation d’un jeton peuvent réduire la fenêtre d’attaque, mais ces actions doivent rester bornées. Réservez l’autonomie aux scénarios bien définis, avec seuils, actifs exclus, retour arrière et alerte immédiate. Les actions irréversibles, comme suppression de données, coupure d’un service critique ou blocage massif de comptes, doivent rester soumises à validation humaine.
Agents de fraude et conformité. Dans la banque, Feedzai présente Farol comme un agent intégré à RiskOps Studio pour auditer des règles de détection, préparer des dossiers d’alerte et rédiger des déclarations de soupçon. Feedzai annonce jusqu’à 12 fois plus vite pour ces tâches et 20 % de temps gagné sur le traitement des alertes, des chiffres à confirmer en production. Le modèle intéressant tient surtout à l’intégration dans l’outil métier existant.
Les outils à connaître
Il n’existe pas de palmarès universel : le bon choix dépend des données, des droits accordés aux agents, du SOC existant et du niveau d’automatisation accepté.
- Les plateformes de posture des données et de l’IA. Elles cartographient les données sensibles, les modèles, les flux et les mauvaises configurations. Notre analyse sur les outils de sécurité des données cite Cyera pour la découverte et la classification automatisées en environnements cloud et SaaS. À exiger : classification vérifiable, connecteurs couverts, cartographie des accès, journal d’audit, export conformité.
- Les garde-fous d’exécution pour LLM. Ils filtrent les requêtes, détectent les injections d’invites et bloquent certaines sorties contenant des secrets ou des données personnelles. Lakera Guard est présenté dans notre analyse comme une solution de garde-fous en production pour applications fondées sur des LLM. À exiger : filtrage entrée-sortie, politiques par cas d’usage, tests de jailbreak, latence mesurée, preuves de blocage.
- Les EDR, XDR et SIEM augmentés par IA. Ils détectent des comportements anormaux, corrèlent les alertes et peuvent proposer des réponses orchestrées. Les fonctions automatiques doivent être testées sur des scénarios réalistes avant de toucher la production. À exiger : règles de confinement, retour arrière, intégration identité, supervision humaine, scénarios de test.
- Les outils de risques internes et DLP comportemental. Ils croisent activité utilisateur, données sensibles et événements atypiques. Notre analyse sur les menaces internes cite Microsoft Purview Insider Risk Management pour les environnements Microsoft 365, Azure et Fabric. À exiger : proportionnalité, règles RH validées, classification des données, revue humaine, traçabilité des alertes.
- Les scanners de code et assistants de correction. Ils inspectent les bases de code, classent les vulnérabilités et suggèrent des correctifs. Anthropic indique que Claude Security analyse des bases de code avec Mythos 5, fournit des évaluations de gravité et utilise des classifications CWE. À exiger : preuves de test, classement CWE, contrôle des dépendances, revue développeur, intégration CI/CD.
Le cadre : AI Act, RGPD, résilience numérique et dialogue social
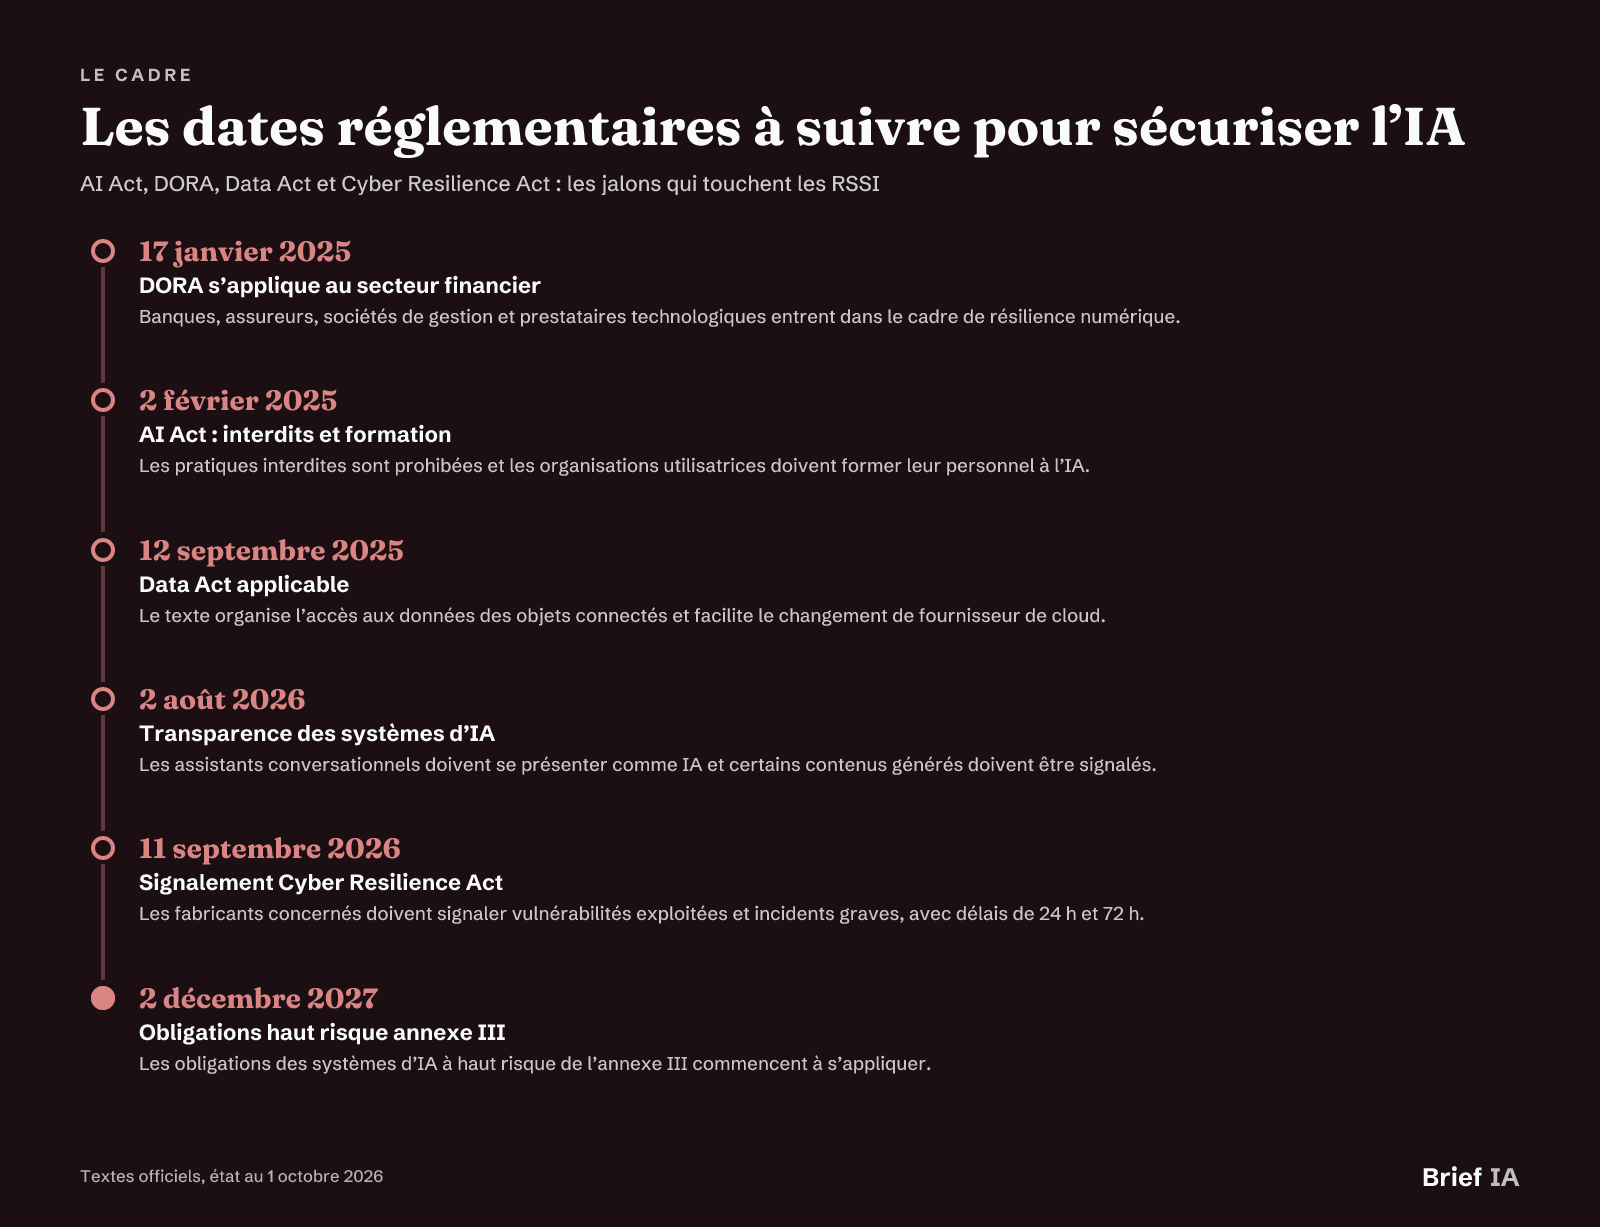 Les dates réglementaires à suivre pour sécuriser l’IA
Les dates clés, état au 1 octobre 2026.
AI Act : formation et transparence
L’AI Act est entré en vigueur le 1er août 2024 et s’applique par étapes. Depuis le 2 février 2025, les pratiques interdites sont prohibées et toute organisation qui utilise des systèmes d’IA doit assurer un niveau suffisant de maîtrise de l’IA de son personnel. Depuis le 2 août 2026, les obligations de transparence s’appliquent : un assistant conversationnel doit indiquer qu’il est une IA, et certains contenus générés doivent être signalés comme tels.
Haut risque : attention au calendrier
Les systèmes à haut risque de l’annexe III incluent notamment l’identification biométrique, les infrastructures critiques, l’emploi, l’accès à certains services essentiels, la police, la migration, la justice et les processus démocratiques. Après le Digital Omnibus, leurs obligations s’appliquent à partir du 2 décembre 2027. Les outils d’IA sans usage à haut risque, comme rédaction, synthèse, comptabilité, prévision de trésorerie ou détection de fraude, ne sont pas des systèmes à haut risque ; seules les obligations générales les concernent.
Données, salariés et décisions automatisées
Le RGPD s’applique depuis le 25 mai 2018. Son article 22 encadre les décisions fondées exclusivement sur un traitement automatisé qui produisent des effets juridiques ou significatifs sur une personne. Pour les projets de détection interne, de contrôle d’accès ou de surveillance, ce point doit être traité avant la mise en production. Le Code du travail impose aussi l’information et la consultation du CSE lors de l’introduction de nouvelles technologies dans l’entreprise.
Résilience numérique et fournisseurs
DORA s’applique depuis le 17 janvier 2025 aux banques, assureurs et sociétés de gestion, prestataires technologiques compris. Le Data Act est applicable depuis le 12 septembre 2025 et facilite le changement de fournisseur de cloud. Depuis le 11 septembre 2026, le Cyber Resilience Act oblige les fabricants de produits comportant des éléments numériques à signaler les vulnérabilités activement exploitées et les incidents graves, avec alerte sous 24 heures et notification sous 72 heures.
Les pièges à éviter
Donner trop de droits aux agents. Un agent qui lit, écrit et déclenche des actions métier dans le même périmètre devient un point de rupture unique. Séparez les comptes, limitez les jetons, isolez les environnements et interdisez les actions sensibles sans contrôle supplémentaire.
Croire le code fonctionnel. Une sortie qui compile ou satisfait un test métier peut rester vulnérable. Les résultats rapportés sur SWE-Agent avec Claude 4 Sonnet montrent l’écart possible entre correction fonctionnelle et sécurité. Intégrez revue, tests et analyse de dépendances.
Filtrer seulement après génération. Placer la sécurité en aval du modèle laisse passer des données sensibles dans la récupération ou le contexte. Les systèmes agentiques d’entreprise doivent commencer par une évaluation de sécurité de la requête, avant toute recherche documentaire ou génération.
Confondre alerte et preuve. Les outils de risque interne signalent des combinaisons atypiques, pas une intention. Traitez les alertes comme des hypothèses d’investigation, avec validation humaine, minimisation des données consultées et règles claires vis-à-vis des salariés.
Oublier l’état des agents. Les agents accumulent traces, brouillons, jetons et données de contexte. Sans durée de conservation, nettoyage et gouvernance des outils, l’état devient une surface d’attaque et dégrade la maîtrise opérationnelle.
Passer à l’action : le plan en 90 jours
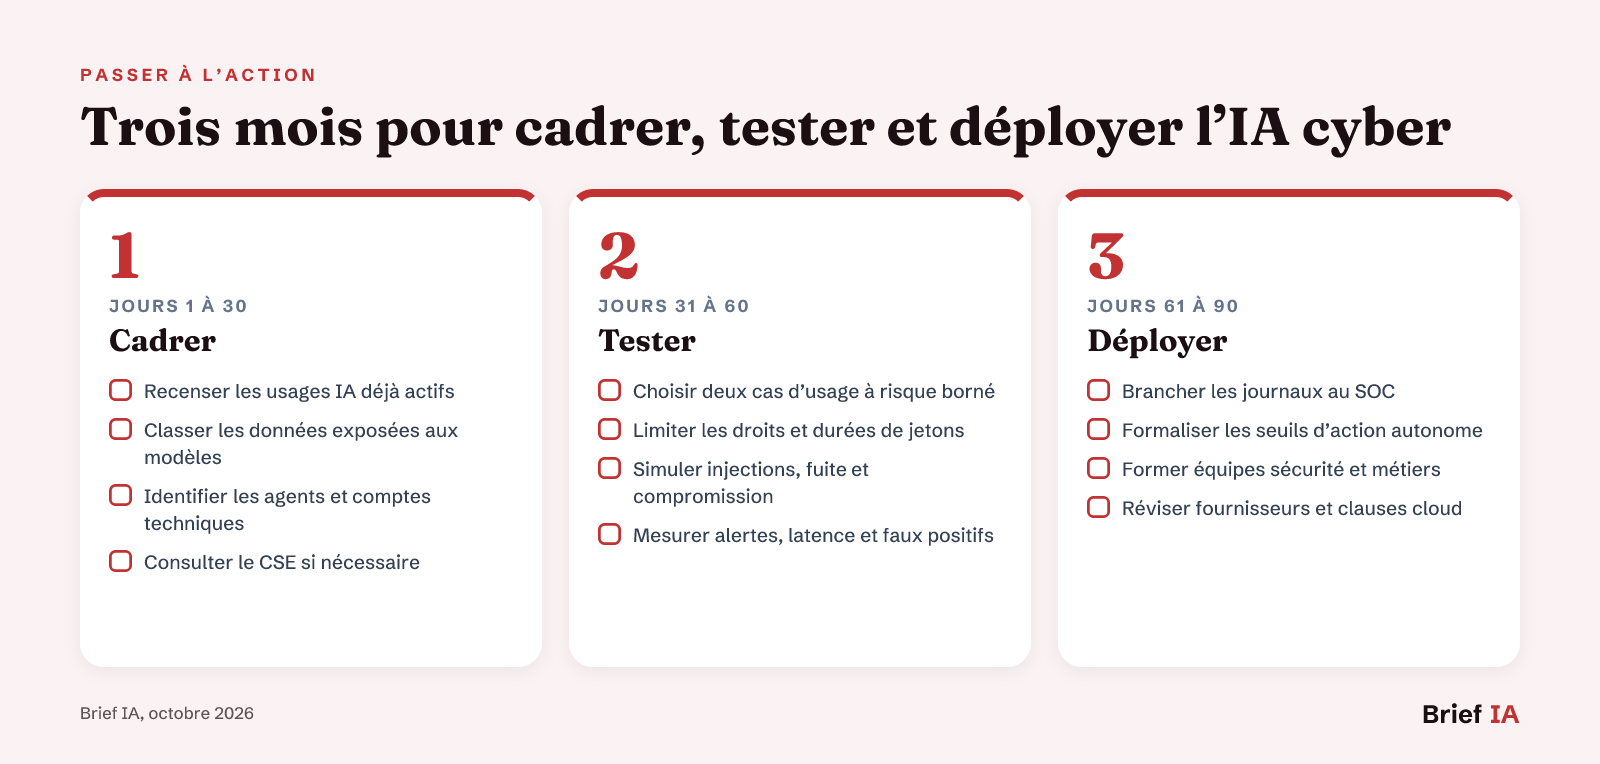 Trois mois pour cadrer, tester et déployer l’IA cyber
Trois étapes : cadrer, tester, déployer.
Commencez par les actifs où l’IA touche déjà les données sensibles : assistants internes, outils de code, SOC, DLP, support client et agents métiers. Pendant trois mois, visez un périmètre restreint, mesurable et auditable. Le premier mois cadre les usages, les droits et les obligations. Le deuxième teste deux cas d’usage avec données maîtrisées. Le troisième industrialise la journalisation, les contrôles de sécurité et la formation des utilisateurs concernés.
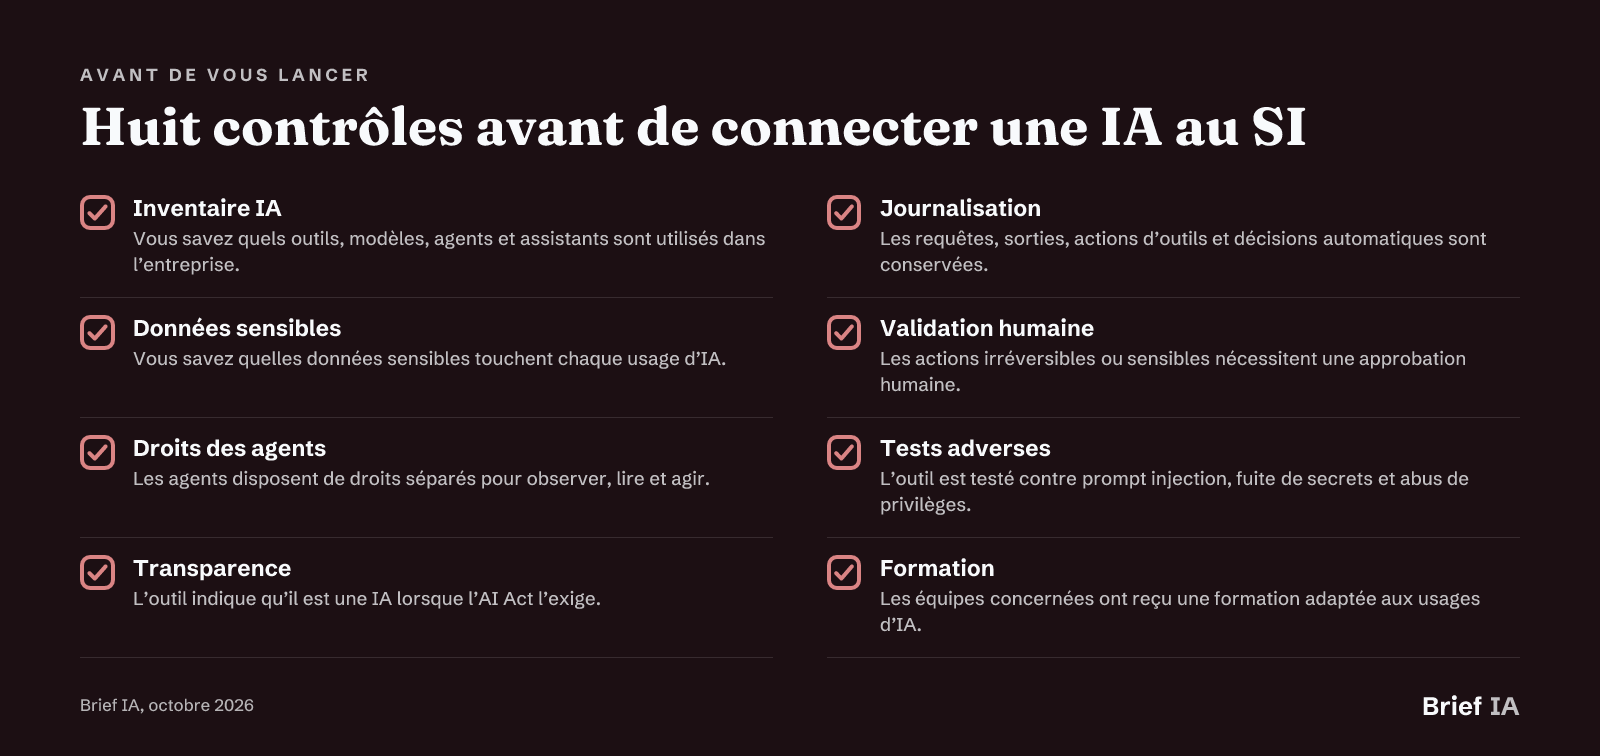 Huit contrôles avant de connecter une IA au SI
Huit vérifications à faire avant chaque nouvel usage.
Pour aller plus loin
Nos analyses pour les responsables de la sécurité
- Cinq innovations IA à suivre pour renforcer la cybersécurité. Vous y verrez les agents de détection, la remédiation guidée, la posture IA et les garde-fous LLM.
- Sécuriser un projet IA après la brèche signalée en Espagne. L’analyse détaille les priorités : identité, permissions, surveillance et détection en minutes.
- Cinq familles d’outils IA pour protéger les données. Vous y comparez DSPM, garde-fous LLM, protection des modèles et réduction du bruit opérationnel.
- Détecter les menaces internes avec l’IA sans surinterpréter. Le guide explique UEBA, DLP, investigations assistées et limites de ces signaux comportementaux.
- Pourquoi l’IA modifie les priorités des RSSI. Vous y trouverez la nouvelle surface à protéger : agents, mémoires, workflows et identités machine.
- Ce qu’un accès non autorisé à OpenAI dit de la sécurité IA. L’analyse montre comment une faille classique et un modèle avancé peuvent se combiner dans une attaque.
L’actualité à retenir
- Anthropic déploie Claude Security sur Mythos 5 pour analyser le code
- OpenAI vise des alertes de sécurité internes en 30 minutes
- Cinq usages de l’IA agentique en entreprise et leurs risques
- Les systèmes agentiques placent la sécurité en tête de pipeline
- La Linux Foundation lance Akrites pour sécuriser l’open source
- Feedzai lance Farol, agent IA pour les enquêtes antifraude bancaires
Vous éditez une solution pour la cybersécurité et la gouvernance de l’IA ?
Ce guide est lu par des RSSI, DSI, responsables SOC, responsables conformité et dirigeants d’entreprises exposées au risque cyber. Brief IA propose aux éditeurs de solutions de cybersécurité, de gouvernance IA, de protection des données et d’observabilité des articles dédiés, des encarts dans le brief du soir et une mise en avant dans l’annuaire. Formats et tarifs sur briefia.fr/partenaires.
L’essentiel en questions
Comment sécuriser un agent IA connecté au système d’information ?
Commencez par limiter ce que l’agent peut faire. Séparez observation, lecture et action, utilisez des jetons courts, isolez test et production, journalisez les actions d’outils et interdisez les opérations sensibles sans validation humaine. Le contrôle de l’invite ne suffit pas si l’agent possède des droits trop larges.
L’AI Act impose-t-il déjà les obligations des systèmes à haut risque ?
Non. Après le Digital Omnibus, les obligations des systèmes à haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027. En revanche, depuis le 2 février 2025, les pratiques interdites sont prohibées et les organisations utilisant l’IA doivent assurer un niveau suffisant de maîtrise de l’IA de leur personnel.
Peut-on utiliser l’IA pour surveiller les salariés en cybersécurité ?
Oui, mais avec un cadre strict. Les outils de risques internes produisent des signaux, pas des preuves. La reconnaissance des émotions sur le lieu de travail est interdite par l’AI Act, sauf raisons médicales ou de sécurité. Le RGPD encadre les décisions exclusivement automatisées ayant des effets significatifs, et le CSE doit être informé et consulté lors de l’introduction de nouvelles technologies.
Les assistants de code IA sont-ils sûrs pour la production ?
Ils peuvent accélérer certaines tâches, mais leurs sorties doivent être traitées comme du code non revu. Un résultat rapporté indique que SWE-Agent avec Claude 4 Sonnet a produit 61 % de solutions correctes, mais seulement 10,5 % sécurisées. Tests, revue humaine, analyse de dépendances et politiques de sécurité restent nécessaires.
Quels outils IA choisir en priorité pour un SOC ?
Priorisez les outils qui améliorent une chaîne existante : corrélation d’alertes, posture des données, détection comportementale, scanner de code ou garde-fous LLM. Évitez de commencer par une autonomie large. Le bon critère n’est pas la nouveauté, mais la réduction mesurable du délai de détection, du bruit et du risque d’action non maîtrisée.