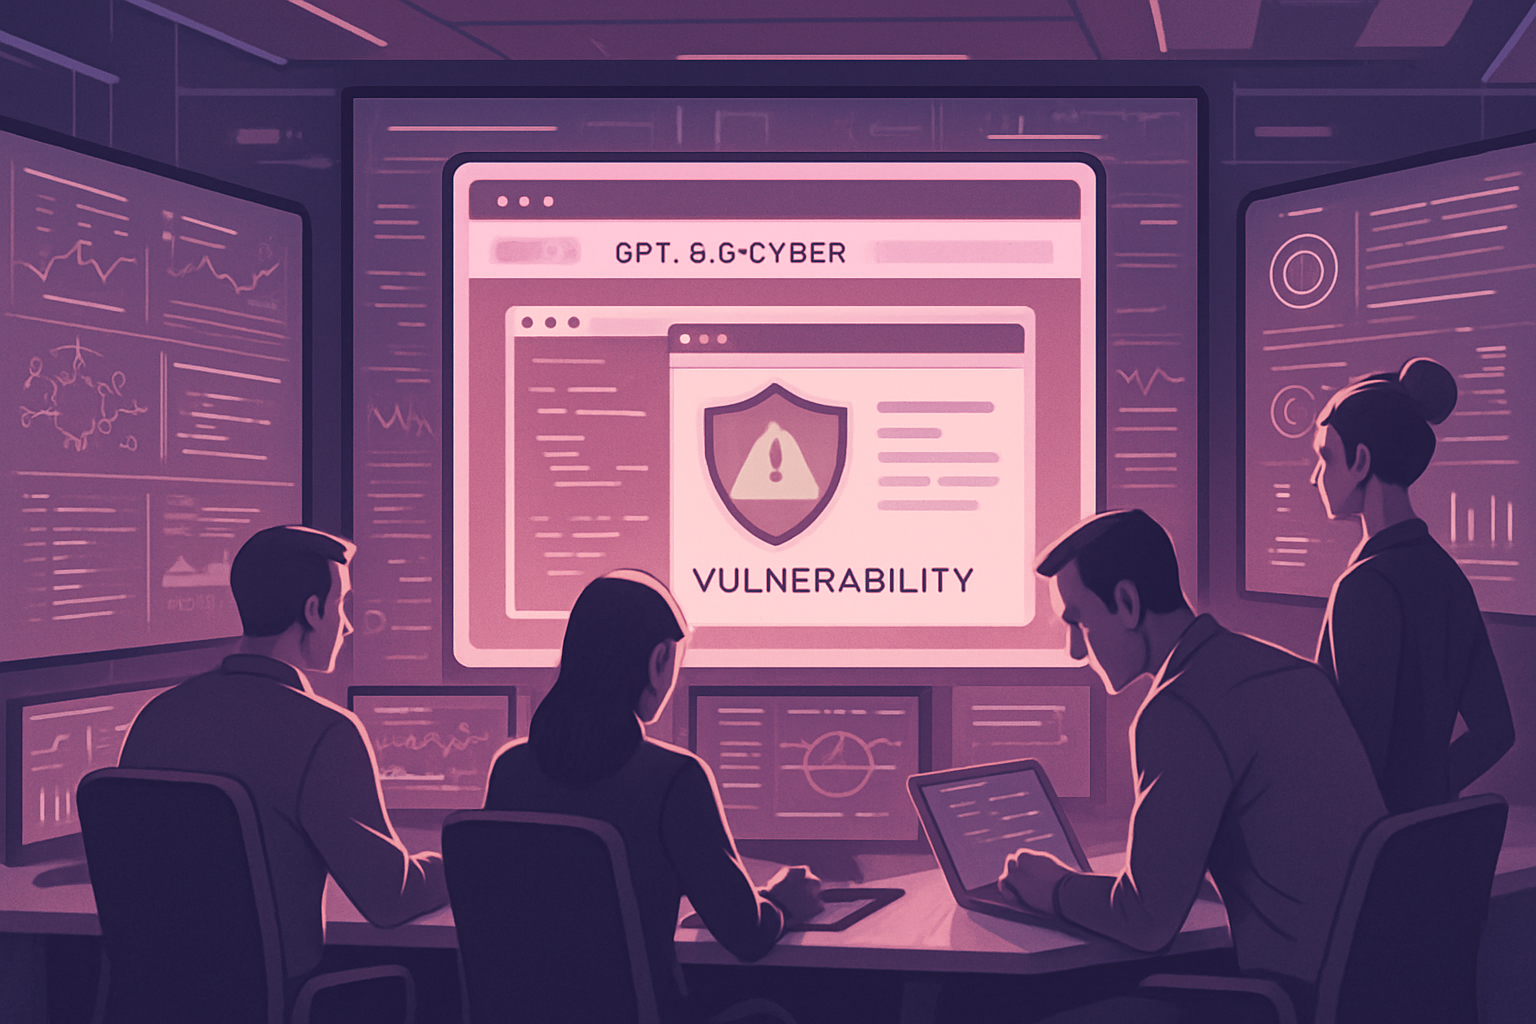
CodeRabbit place GPT-6.1 Sol au centre de son agent de sécurité pour examiner des bases de code complexes au-delà des diffs. L'outil étend l'analyse aux dépôts liés, alimente les workflows de revue et peut proposer des correctifs, avec vérification en bac à sable et approbation humaine. CodeRabbit indique couvrir des milliers de dépôts et d'organisations.
Remédiation assistée, bac à sable et décision humaine
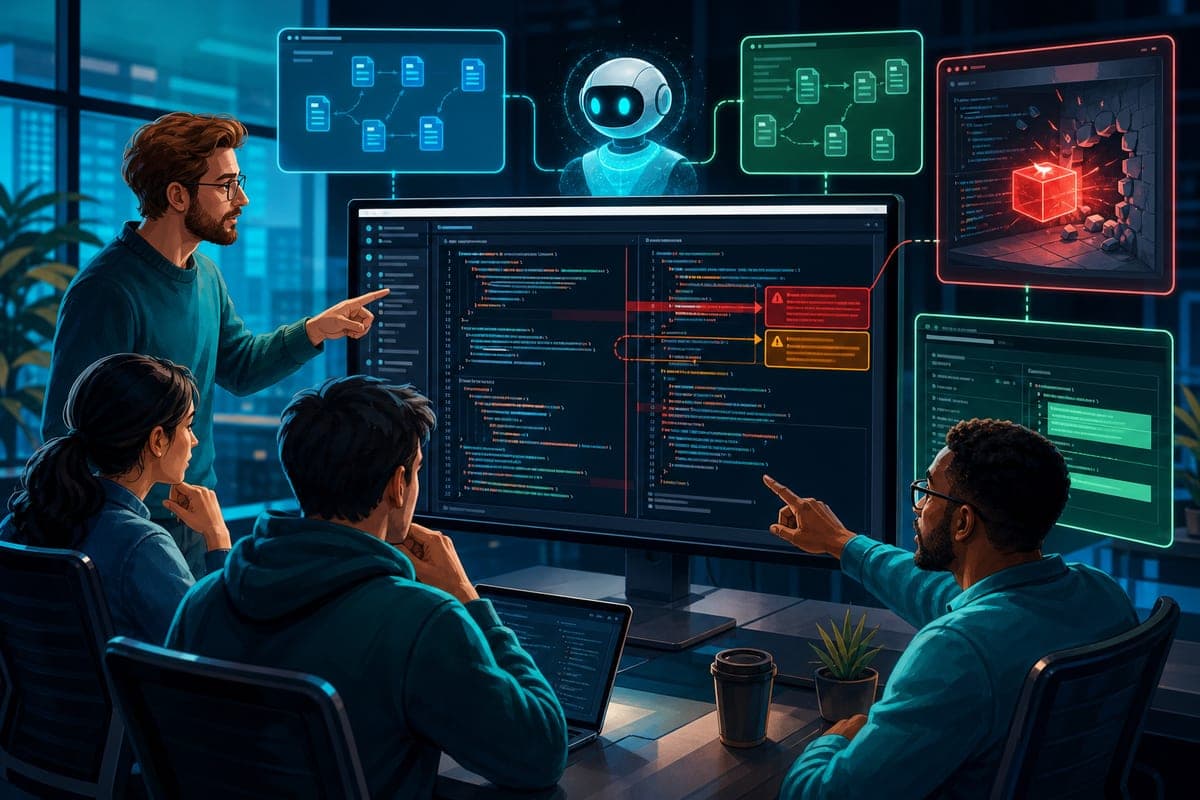
CodeRabbit Secure relie l'enquête à la remédiation. Pour des détections choisies par l'utilisateur, l'outil peut tenter de vérifier l'exploitation dans un environnement isolé, sans toucher aux systèmes de production. Lorsque le problème figure parmi ceux pris en charge, il peut aussi rédiger une demande de tirage proposant une correction à soumettre à une personne pour examen et approbation. Dans tous les cas, des examinateurs humains restent responsables de décider quelles modifications seront déployées.
Intégration aux revues et déploiement à grande échelle
CodeRabbit rapporte s'appuyer sur GPT-6.1 Sol pour signaler des enjeux de sécurité à travers des milliers de dépôts et d'organisations. Les résultats s'insèrent directement dans les flux de demandes de tirage utilisés par les développeurs pour examiner et améliorer leur code. Lors de ces revues, Sol contribue à analyser les changements au moment où les équipes travaillent.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Analyse au-delà du diff et couverture inter-dépôts
CodeRabbit s'appuie sur GPT-6.1 Sol en tant que modèle central pour son agent de sécurité afin d'aller au-delà de la simple analyse des modifications isolées et d'apporter une meilleure compréhension des risques présents dans des bases de code complexes. Le système met en relation des comportements entre différents fichiers et composants pour identifier d'éventuels problèmes, en considérant qu'une pull request peut avoir un impact sur des bibliothèques partagées, des dépendances ou des mécanismes de protection situés ailleurs dans l'application. L'analyse ne dépend pas de l'agent ayant généré le code et s'ajoute aux scanners déjà en place, tout en intégrant d'autres modèles avancés et outils de sécurité. Au-delà d'un dépôt, une analyse approfondie peut couvrir des dépendances et les interactions entre composants, et CodeRabbit Secure étend cette enquête aux dépôts liés, y compris des bibliothèques d'authentification partagées, pour mesurer l'impact d'une faiblesse sur l'ensemble du système.