Tu suis la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Une opération de phishing exploite l’image de Claude Max d’Anthropic pour capter des identifiants Google. L’attaque, signalée par Malwarebytes, mise sur une page très crédible et une fausse fenêtre de connexion. L’ampleur reste indéterminée, mais les indices techniques et les bons réflexes pour s’en prémunir sont connus.
Ampleur indéterminée et piste technique limitée au Royaume‑Uni
Il est encore trop tôt pour déterminer l'étendue de cette campagne ou le nombre de victimes, selon Stefan Dasic. Le site a été relié à une société enregistrée au Royaume-Uni, mais le serveur utilisé est loué, ce qui ne permet pas d’identifier le véritable opérateur. Le code source de la page comporte des commentaires en russe, qui pourraient provenir d’un outil tiers sans lien direct avec l’escroquerie. Dasic précise que la présence de cette langue dans le code constitue un indice faible, parfois utilisé pour induire en erreur.
Une fausse offre de 10 000 accès et une fenêtre Google imitée
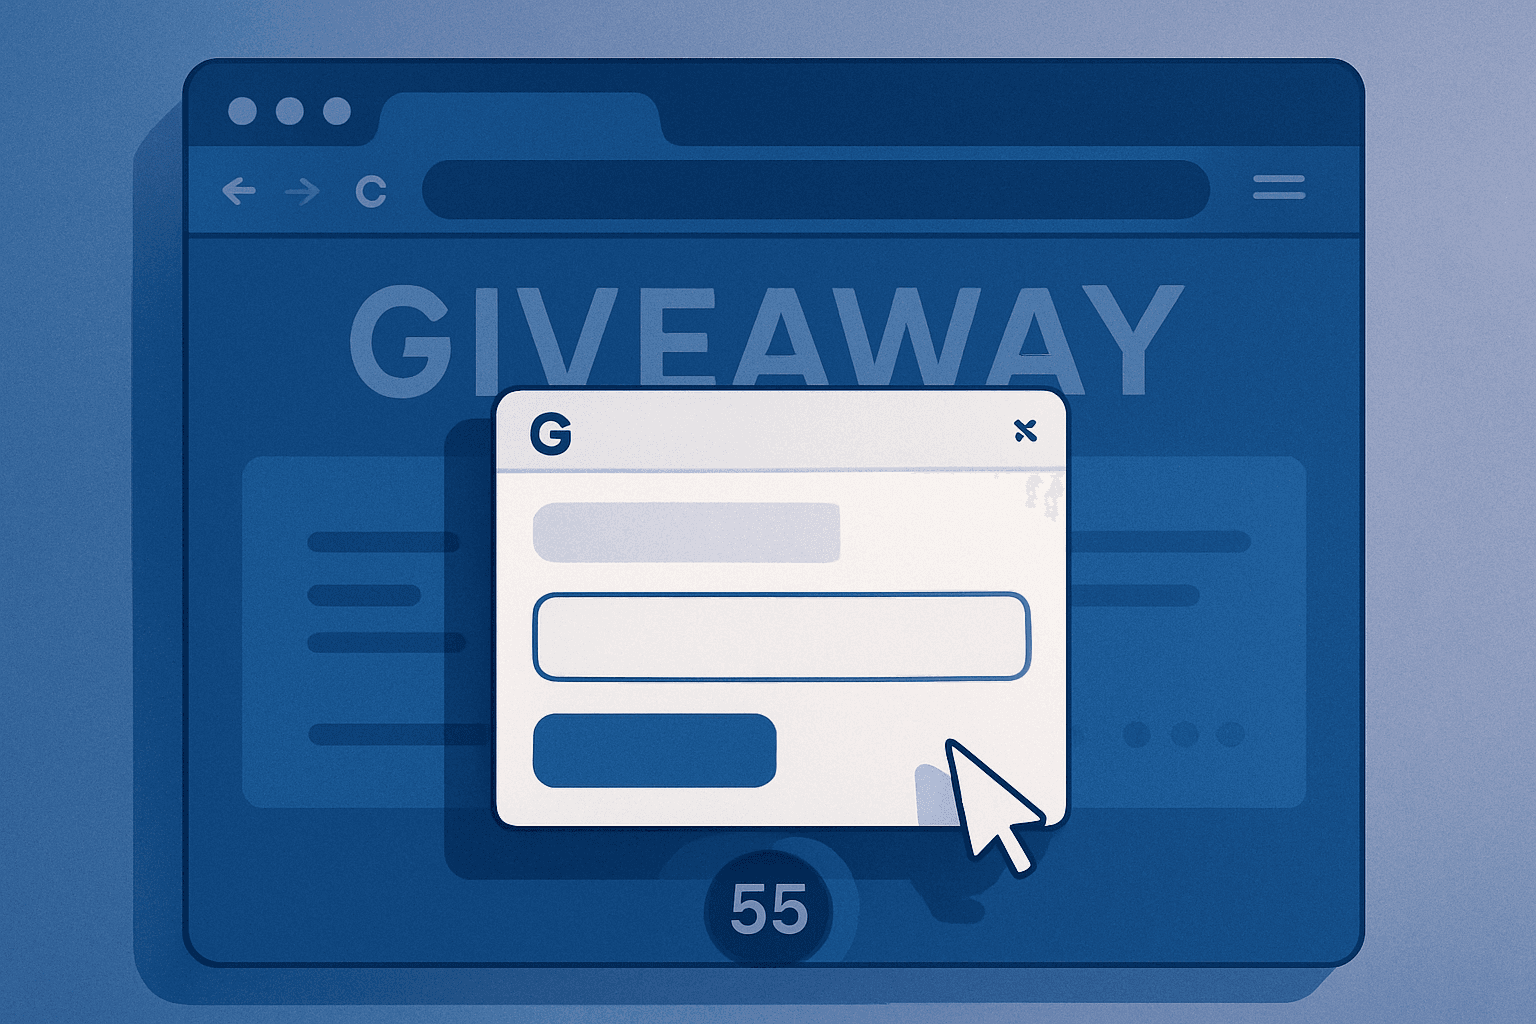
L’arnaque se présente comme une célébration des 100 millions d’utilisateurs d’Anthropic, promettant à 10 000 personnes un mois gratuit de Claude Max avec des limites multipliées par 20, ainsi qu’une « pensée étendue » et un « accès prioritaire à Opus et Sonnet ». Un compteur en temps réel affiche le nombre de prétendus accès déjà distribués. Le parcours mène à une page de mise à niveau de compte Claude où l’option de connexion Apple est désactivée, ne laissant que la connexion Google. La technique utilisée imite une fenêtre de connexion Google à l’intérieur de la page (« navigateur dans le navigateur »), avec un cadenas, une adresse Google correctement orthographiée et la possibilité de déplacer la fenêtre sur la page. Malwarebytes souligne le soin apporté à la présentation, avec un graphisme crédible, de faux avis cinq étoiles et un pied de page dont la plupart des liens renvoient vers de véritables pages d’Anthropic.
Des identifiants Google visés et des comptes liés potentiellement exposés
L’objectif de cette opération est de dérober les identifiants et mots de passe Google via une page de connexion usurpée. L’offre met en avant l’équivalent d’environ 200 dollars de services Claude Max, mais le véritable risque est de donner accès à l’ensemble des données associées au compte Google. Une compromission peut permettre l’accès à Gmail, Google Docs et à d’autres services utilisant ces identifiants. Selon Stefan Dasic, l’invite de connexion peut tromper les utilisateurs qui ne l’examinent pas attentivement. Claude ne disposant pas de mot de passe propre et s’utilisant via Google ou un lien envoyé par e-mail, un compte Claude lié à un compte Google compromis devient accessible à l’attaquant.
Vérifier la fenêtre et écouter le gestionnaire de mots de passe
Pour repérer ces imitations, Malwarebytes recommande de tenter de faire glisser la fenêtre de connexion hors du navigateur : une vraie fenêtre système ne reste pas confinée dans la page web. Un gestionnaire de mots de passe qui refuse d’auto-remplir les champs constitue un signal d’alerte. Toute offre découverte via un lien doit être vérifiée en la recherchant sur le site officiel, ce qui n’est pas le cas ici pour Anthropic. La désactivation d’options d’authentification alternatives, comme Apple, est un indice d’un aiguillage délibéré vers Google. Enfin, la présence de compteurs de places ou de comptes à rebours ne garantit en rien la légitimité d’un site ou d’une offre.