HD Moore, directeur de la recherche chez Dragos, entreprise de sécurité, a annoncé jeudi avoir envoyé près de deux millions de requêtes à des services d’IA avec des secrets traçables. Il rapporte des vols chez trois hébergeurs compromis, mais aussi des réutilisations d’informations malgré les paramètres de confidentialité choisis.
Des URL consultées malgré les règles de confidentialité
Une adresse confidentielle consultée plus de deux mois après un unique appel d’inférence : c’est l’un des comportements que HD Moore dit avoir observés chez un hébergeur américain. Un autre faisait revenir un outil d’extraction vers les adresses reçues plusieurs jours après chaque demande, indépendamment du routeur utilisé.
Le cas d’un laboratoire chinois d’IA porte sur une période allant de juillet à octobre. Selon HD Moore, ses systèmes ont accédé aux adresses secrètes contenues dans plus de la moitié des demandes adressées à ses modèles. Cette proportion atteignait environ deux tiers pour celles assorties d’une consigne interdisant la collecte ou d’un marquage Zero Data Retention, dit ZDR. Les consultations intervenaient généralement après deux ou trois jours.
Plusieurs hébergeurs américains commercialisent les modèles de ce laboratoire. D’après le chercheur, des demandes passant par ces prestataires déclenchaient le même extracteur et retournaient au laboratoire chinois. Il rapporte également qu’un client git, hébergé dans un autre cloud, a ensuite essayé de copier les dépôts privés mentionnés dans les demandes. Ces tentatives concernaient exclusivement celles utilisant les modèles du laboratoire.
Des clés AWS volées chez des hébergeurs et des revendeurs
Chez l’un des fournisseurs piratés, quelques centaines de clés AWS ont été réutilisées par les attaquants, affirme HD Moore. Toutes les demandes expérimentales envoyées pendant de brèves fenêtres fin octobre auraient été dérobées, y compris certaines refusées avant toute exécution du modèle. Pour le chercheur, ce dernier constat situe la copie à l’entrée du service, et non dans les couches internes du traitement.
Dans les deux autres compromissions, des demandes pourtant marquées ZDR figuraient parmi les éléments volés, rapporte-t-il. Les personnes liées aux attaques ont testé les clés, parfois après quelques heures seulement, pour déterminer leurs droits. Elles ont cherché d’autres identifiants dans les espaces S3, les gestionnaires de secrets et les magasins de paramètres, tenté d’activer des modèles via AWS Bedrock et ajouté leurs propres utilisateurs IAM pour garder un accès. Selon HD Moore, des dizaines de milliers d’appels aux interfaces de programmation AWS ont ainsi été effectués à l’aide des clés volées.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Depuis un seul serveur loué, des secrets transmis à deux hébergeurs compromis ont été utilisés conjointement, presque aussitôt. Ces faits laissent penser que les deux prestataires ont presque certainement été piratés par un seul et même adversaire.
D’autres réutilisations impliquent les revendeurs eux-mêmes : certains attiraient les demandes avec des prix faibles, puis en activaient l’enregistrement. Des identifiants issus de ces enregistrements se retrouvaient utilisés par des tiers. Pour isoler leur responsabilité de celle du fournisseur du modèle, HD Moore a fait passer des demandes au même modèle par différents vendeurs et comparé les réutilisations observées.
Les intermédiaires peuvent lire chaque demande
Le dispositif reposait sur des secrets jusque-là inutilisés : clés et identifiants donnant accès à des comptes AWS vides, mots de passe notamment pour SSH, adresses web uniques, noms DNS et références à des dépôts git privés. HD Moore contrôlait l’infrastructure recevant les connexions effectuées avec ces appâts. Chaque secret n’apparaissait que dans une demande adressée à un seul prestataire. Ces marqueurs sont surnommés « canaris », en référence aux oiseaux employés dans les mines, parce qu’ils servent ici à repérer les maillons responsables d’une fuite.
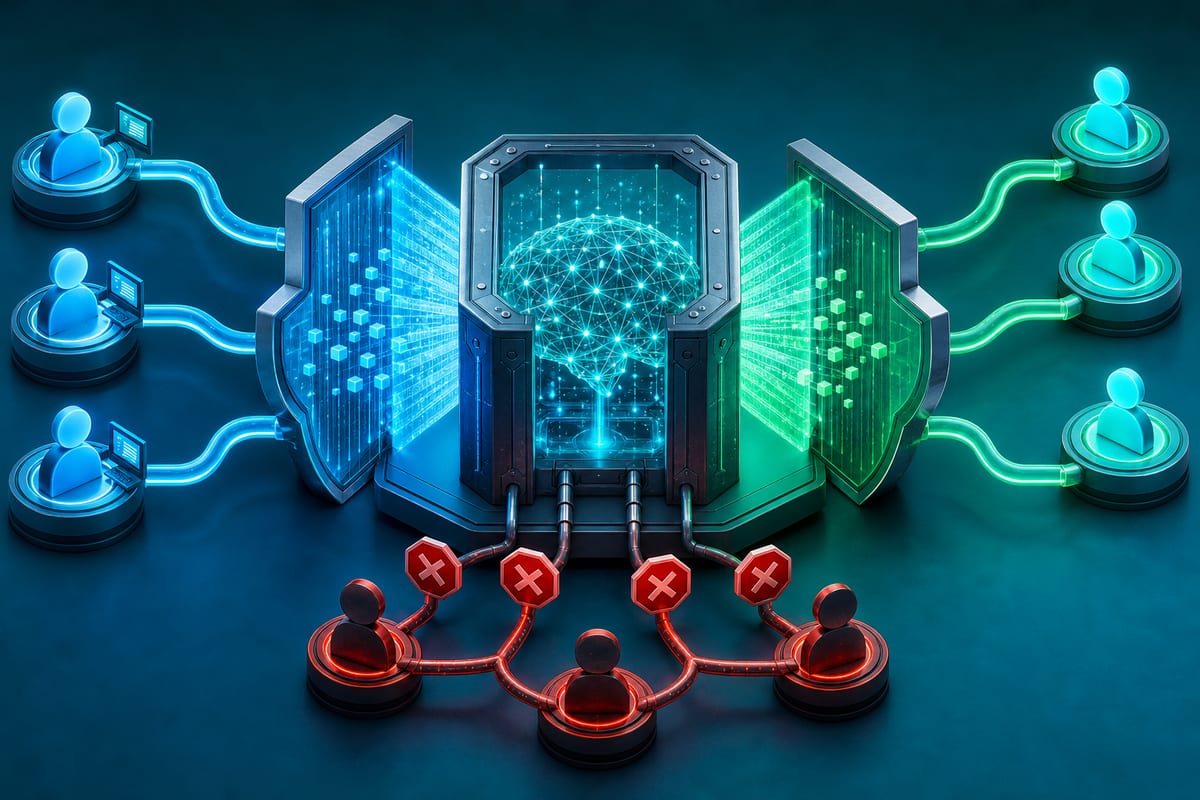
Les services visés s’insèrent dans une chaîne où des applications passent par des intermédiaires comme OpenRouter ou Vercel. Plutôt que de solliciter directement OpenAI, Anthropic ou un autre grand fournisseur, un développeur peut leur déléguer la sélection du modèle. Ces routeurs orientent les demandes notamment selon le tarif ou l’adéquation du service à la tâche.
Le chiffrement pendant le transport n’empêche pas les acteurs successifs de lire le contenu : celui-ci est déchiffré à chaque étape. Le routeur examine le texte pour sélectionner un service d’inférence, puis peut l’orienter vers un ensemble de modèles exploités chez différents hébergeurs. Une demande peut même passer de Vercel à OpenRouter. Chaque intermédiaire est susceptible d’enregistrer son contenu et de le conserver selon ses propres règles, éventuellement sans échéance.
Moore recommande de choisir chaque fournisseur
Pour limiter les fuites, HD Moore privilégie des modèles hébergés sur les serveurs de l’organisation utilisatrice. Cette formule reste coûteuse. Lorsque l’auto-hébergement est financièrement inaccessible, il recommande plutôt une relation directe avec un grand fournisseur assortie d’un contrat et d’une politique de confidentialité consultables.
Cette relation directe ne constitue pas une garantie d’étanchéité, précise le chercheur, mais réduit selon lui les risques. Il conseille également de sélectionner explicitement les fournisseurs en amont, plutôt que de conserver les ensembles de prestataires ou de revendeurs proposés par défaut.