Respecter l’AI Act relève d’un engagement sur le long terme : chaque fois qu’un nouvel outil est introduit, qu’un fournisseur change ou qu’un modèle à usage général est adopté, une requalification s’impose. Il est obligatoire de pouvoir prouver quels outils sont employés, à quelle fin, à quel niveau de risque et sous l’autorité de qui, alors que de multiples usages restent hors du champ de vision de la direction. Le socle de gouvernance est complété par la maîtrise des enjeux de l’IA et l’alignement avec le RGPD.
Une conformité continue à chaque nouvel outil
La conformité à l’AI Act n’est pas un projet que l’on clôt. Chaque nouvel outil, tout changement de fournisseur ou l’intégration d’un modèle à usage général impose une nouvelle qualification. Les entreprises qui s’en sortent le mieux sont celles qui font de cette démarche un réflexe, plutôt que de chercher à remplir une liste rapidement. Savoir précisément ce qui est utilisé, pourquoi, avec quelles garanties et sous quelle responsabilité conditionne les choix d’usage ou de non-usage de l’IA.
D’abord savoir ce qui tourne : l’inventaire révèle des usages
Dans de nombreuses organisations, le nombre d’outils d’IA effectivement employés n’est qu’estimé. L’assistant conversationnel géré par la DSI est généralement identifié, mais des solutions adoptées par un service marketing le sont moins, et des modules comme un moteur de recommandation intégré depuis deux ans dans un logiciel RH peuvent ne jamais avoir été examinés. Le premier inventaire révèle souvent des outils de tri de candidatures, des logiciels d’analyse documentaire ou des modèles embarqués passés inaperçus de la DSI ou du service juridique. L’AI Act amène les entreprises à s’interroger sur ce qui fonctionne réellement en interne : il ne crée pas ces usages, mais les met en lumière et en tire des conséquences.
L’IA qui transforme le business ?
Stratégies, mouvements et levées IA décryptés, chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Démontrer, classer et situer les responsabilités
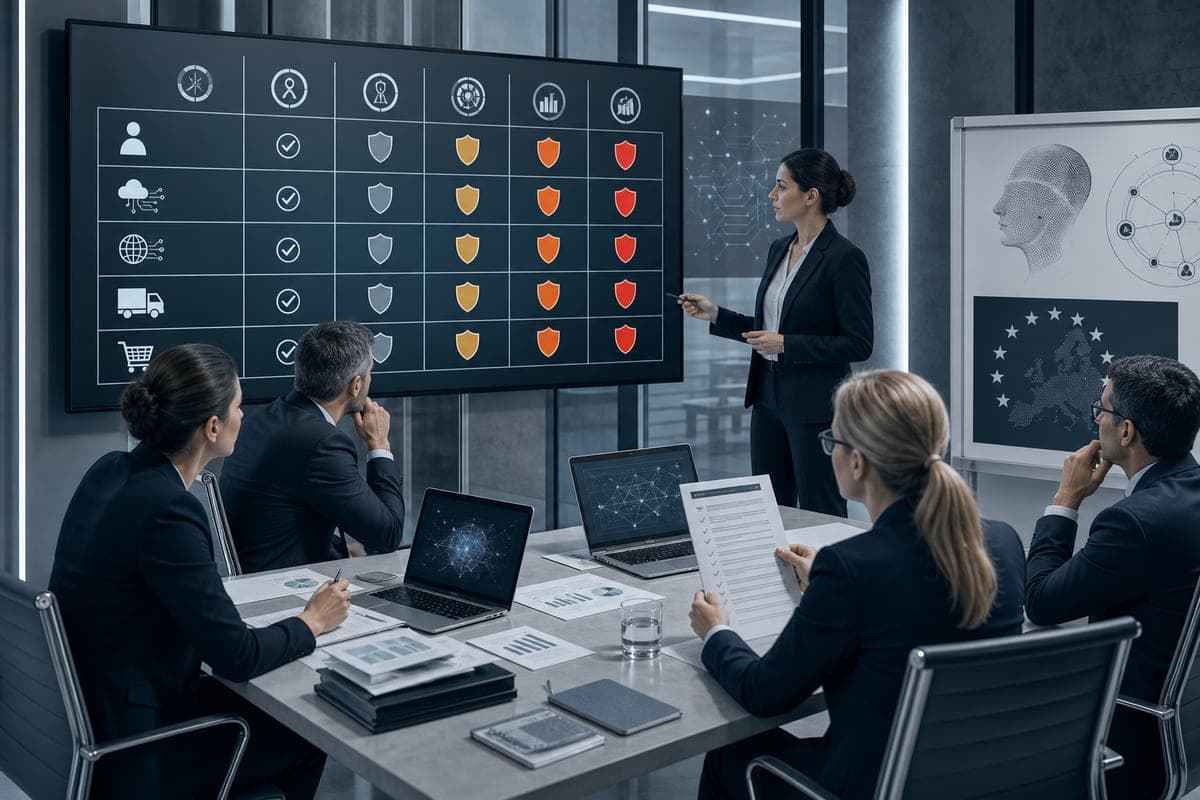
Le règlement européen n’impose pas de cocher des cases, mais de pouvoir démontrer quels systèmes sont utilisés, leur finalité, leur niveau de risque et la responsabilité associée. En pratique, l’utilisation d’une checklist s’est généralisée pour structurer cette démonstration, en débutant par une phase d’inventaire. La suite varie selon la catégorisation en quatre niveaux de risque, allant des usages interdits à ceux à risque minimal, et selon les obligations qui diffèrent en fonction du rôle joué — fournisseur, déployeur, importateur ou distributeur — dans la chaîne de valeur. Une société qui recourt à une IA pour soutenir ses recruteurs sans confier la décision finale à la machine doit être en mesure de prouver que cet usage n’est pas considéré comme à haut risque ou bien démontrer sa conformité aux exigences applicables, et anticiper cette justification avant tout contrôle.
Former les utilisateurs et éviter les silos avec le RGPD
Au-delà des procédures, une obligation de littératie en IA s’impose : les utilisateurs doivent comprendre les limites, les biais possibles, les effets sur les données personnelles et leur part de responsabilité. Construire une culture commune offre une protection équivalente à celle d’une procédure. L’AI Act ne se substitue pas au RGPD : dès lors qu’un système exploite des données personnelles, il faut toujours respecter la base légale, la minimisation, l’information des personnes concernées et, dans certains cas, procéder à une analyse d’impact. Les organisations déjà rigoureuses sur le RGPD bénéficient d’un atout, à condition d’éviter la création de silos, par exemple avec deux registres gérés séparément par des équipes qui ne communiquent pas. Pris au sérieux, l’AI Act peut devenir un outil de gouvernance, comme le RGPD l’est devenu pour de nombreuses entreprises.