Chez Oracle, ChatGPT Enterprise et Codex ont atteint 80 % d’adoption en trois mois, mais les gains sur le code n’ont pas encore accéléré la livraison aux clients. Ce décalage résume le défi des entreprises : l’IA se diffuse vite, tandis que les contrôles, les coûts, les accès et les responsabilités restent à organiser. Ce guide aide les équipes conformité à distinguer les usages qui fonctionnent, les outils à encadrer, les règles applicables, les pièges à éviter et un plan concret pour démarrer.
Ce que l’IA change vraiment pour la conformité des entreprises
L’IA déplace la conformité du contrôle ponctuel vers le pilotage permanent. Un même outil peut servir à rédiger, résumer, coder, rechercher dans les documents internes ou agir dans un logiciel métier. La première tâche n’est donc pas de choisir un modèle, mais de savoir où il intervient, quelles données il lit et qui valide ses sorties. Les usages sans haut risque, comme la rédaction ou la synthèse, restent soumis aux obligations générales de formation et de transparence.
Les retours d’entreprise montrent que l’adoption ne suffit pas. Oracle a atteint 80 % d’adoption de ChatGPT Enterprise et Codex en trois mois, mais la direction indique que les tests, la validation, le déploiement et les versions restent des goulets d’étranglement. Chez Thomson Reuters, le groupe indique que 87 % des employés utilisent l’IA au quotidien dans cinq domaines clés. Selon Kirsty Roth, 91 % des professionnels estiment que leur organisation ne tire pas toute la valeur de l’IA, comme le détaille notre article sur la valeur non atteinte.
La conformité devient aussi un sujet de coûts et de responsabilité interne. EY indique qu’un routeur d’IA a réduit de 60 % sa consommation de jetons depuis avril, et que 98 % des 534 décideurs interrogés dans son enquête EY US AI Pulse revoient leur approche face aux coûts. PwC relève en parallèle qu’aucun poste ne s’impose clairement comme titulaire unique de la gestion et de la sécurité de l’IA. Le bon modèle associe donc conformité, informatique, cybersécurité, métiers, achats et juridique.
 Équipe conformité examinant des clauses d’accès IA dans un bureau français
La conformité IA commence par les usages, les données et les accès réels.
Les usages qui fonctionnent aujourd’hui
Tous les usages d’IA ne portent pas le même niveau de risque. Le bon arbitrage consiste à séparer les gains rapides, les processus à encadrer et les usages encore exploratoires.
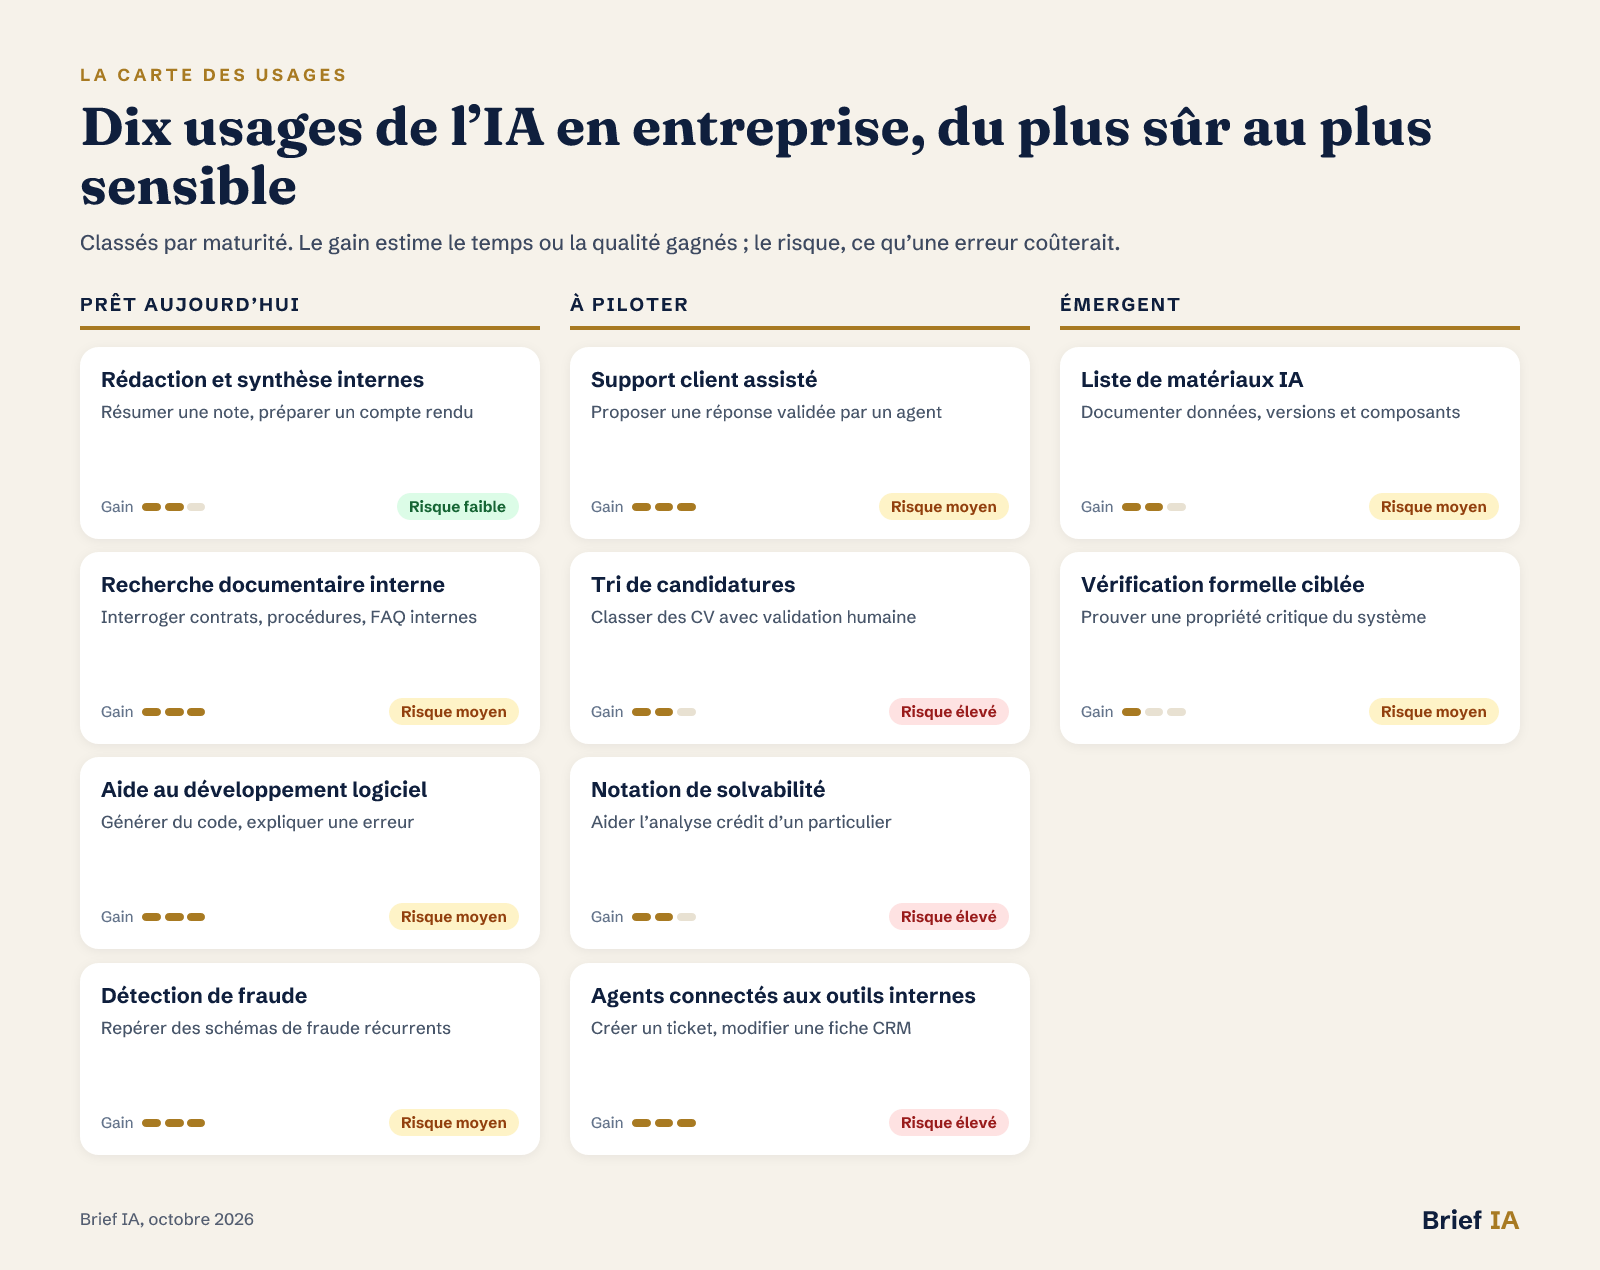 Carte des usages de l’IA pour les responsables conformité
Les usages classés par maturité, avec le gain attendu et le risque en cas d’erreur.
Les usages prêts à l’emploi
Rédaction et synthèse internes. Les assistants de rédaction, de synthèse et de reformulation sont les premiers usages à encadrer par une charte simple : pas de données sensibles dans un outil non approuvé, relecture humaine systématique et mention claire lorsqu’un contenu généré doit être signalé. L’AI Act ne les classe pas à haut risque par nature, mais impose formation et transparence lorsque les conditions sont réunies.
Recherche documentaire interne. La recherche augmentée dans les documents internes accélère les réponses juridiques, commerciales ou support, mais elle expose les droits d’accès mal configurés. Dans notre analyse sur les données exposées aux outils IA, le point de départ est le même : partir des données réellement accessibles par le compte, l’extension ou le connecteur, pas seulement de la liste d’outils autorisés.
Aide au développement logiciel. Les assistants de code peuvent produire vite, mais ils déplacent le contrôle vers la revue, les tests, la sécurité et la gestion des versions. L’expérience d’Oracle montre que la génération de code n’accélère pas automatiquement la livraison aux clients. Pour rester conforme, l’entreprise doit tracer les outils utilisés, interdire les secrets dans les prompts et maintenir une validation technique humaine.
Détection de fraude. La détection de fraude n’est pas citée comme système à haut risque dans les faits de référence, contrairement à certaines décisions de crédit. Elle reste néanmoins exposée au RGPD, à la sécurité des données et aux erreurs opérationnelles. Le déploiement doit documenter la finalité, limiter les accès, conserver les traces utiles et éviter qu’une alerte algorithmique devienne une sanction automatique.
Les usages à piloter
Support client assisté. Le support assisté fonctionne lorsque l’IA propose et que l’humain valide les réponses sensibles. Chez Thomson Reuters, dans le support et les ventes, des services d’IA approuvés fournissent des réponses en quelques secondes là où des heures étaient auparavant nécessaires pour réunir les informations. La conformité doit imposer une base documentaire maîtrisée, une traçabilité des réponses et un mécanisme d’escalade lorsque l’IA n’est pas sûre.
Tri de candidatures. Le recrutement, la sélection, la promotion, le licenciement, la répartition des tâches, l’évaluation et la surveillance des salariés figurent dans les systèmes à haut risque de l’annexe III. Les obligations correspondantes s’appliqueront à partir du 2 décembre 2027, mais les équipes doivent déjà préparer registre, critères, contrôle humain, information et consultation du CSE, et articulation avec le RGPD.
Notation de solvabilité. L’évaluation de la solvabilité des particuliers, hors détection de la fraude, est un usage à haut risque. Le RGPD s’applique déjà lorsque la décision est fondée exclusivement sur un traitement automatisé produisant des effets juridiques ou significatifs. Le dispositif doit donc prévoir des critères documentés, une intervention humaine réelle et un contrôle juridique avant toute industrialisation.
Agents connectés aux outils internes. Un agent qui lit des fichiers, agit dans un CRM ou déclenche des actions doit être traité comme un acteur du système d’information. Notre analyse sur la gouvernance des agents IA en entreprise recommande de gouverner les droits d’action, les données accessibles et les personnes responsables, plutôt que le modèle seul. Les actions sensibles doivent rester validables et réversibles.
Les usages émergents
Liste de matériaux IA. La liste de matériaux pour l’IA vise à détailler les données, versions, composants tiers et éléments d’un système. Elle reste peu adoptée, mais répond à un angle mort fréquent : lorsqu’une IA se trompe, beaucoup d’organisations ne savent pas expliquer quelle version fonctionnait ni quels composants étaient impliqués. C’est un outil utile pour préparer audits, incidents et relations fournisseurs.
Vérification formelle ciblée. La vérification formelle ne prouve pas tout sur une IA, mais elle peut démontrer certains invariants critiques sur le code, les protocoles ou des propriétés de modèle. Elle concerne surtout les usages sensibles, où les simples tests ne suffisent pas. Notre analyse sur la vérification formelle montre pourquoi cette approche intéresse les systèmes critiques.
Les outils à connaître
Il n’existe pas de palmarès universel : les bons choix dépendent des données traitées, des droits d’action et du niveau de risque.
- Les plateformes de gouvernance et de conformité IA. Elles servent à inventorier les usages, qualifier les risques, documenter les contrôles et préparer les preuves. Naaia a annoncé une levée de 6 millions d’euros avec Ventech pour renforcer sa plateforme de conformité IA. À exiger : registre des usages, classification des risques, preuves exportables, suivi des plans d’action.
- Les assistants d’entreprise approuvés. Ils regroupent les assistants conversationnels, outils de code et fonctions de recherche intégrés à une infrastructure cloud ou bureautique déjà gouvernée. OpenAI et Oracle ont annoncé que les clients d’Oracle pourraient utiliser leurs Crédits Universels pour accéder aux modèles OpenAI et Codex via OCI. À exiger : contrat clair, localisation et accès aux données, désactivation des usages non validés, journaux.
- Les garde-fous de contenu et de sortie. Ils filtrent les contenus dangereux, sensibles ou non conformes avant diffusion ou action. Ces outils ne remplacent pas une revue humaine, mais réduisent le volume d’arbitrages et uniformisent les règles entre applications. À exiger : règles paramétrables, tests réguliers, alertes, conservation des décisions de filtrage.
- Les outils d’identité et d’accès pour agents IA. Ils attribuent une identité propre aux agents, avec droits, identifiants et capacité d’agir pour le compte d’un salarié. PwC relève un flou sur la responsabilité, tandis que des experts recommandent d’appliquer aux agents les mêmes contrôles d’identité que pour les utilisateurs humains. À exiger : identité par agent, moindre privilège, authentification forte, revue des droits.
- Les solutions de journalisation et d’audit IA. Elles enregistrent les prompts, sorties, actions, appels d’outils et validations humaines selon le niveau de sensibilité. Elles deviennent centrales dès qu’un système influence une décision, accède à des données confidentielles ou agit dans un système d’information métier. À exiger : traces horodatées, intégrité, recherche après incident, durée de conservation maîtrisée.
L’IA appliquée, concrètement ?
Les cas d’usage qui marchent vraiment, décryptés chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Le cadre : les textes qui comptent pour les entreprises
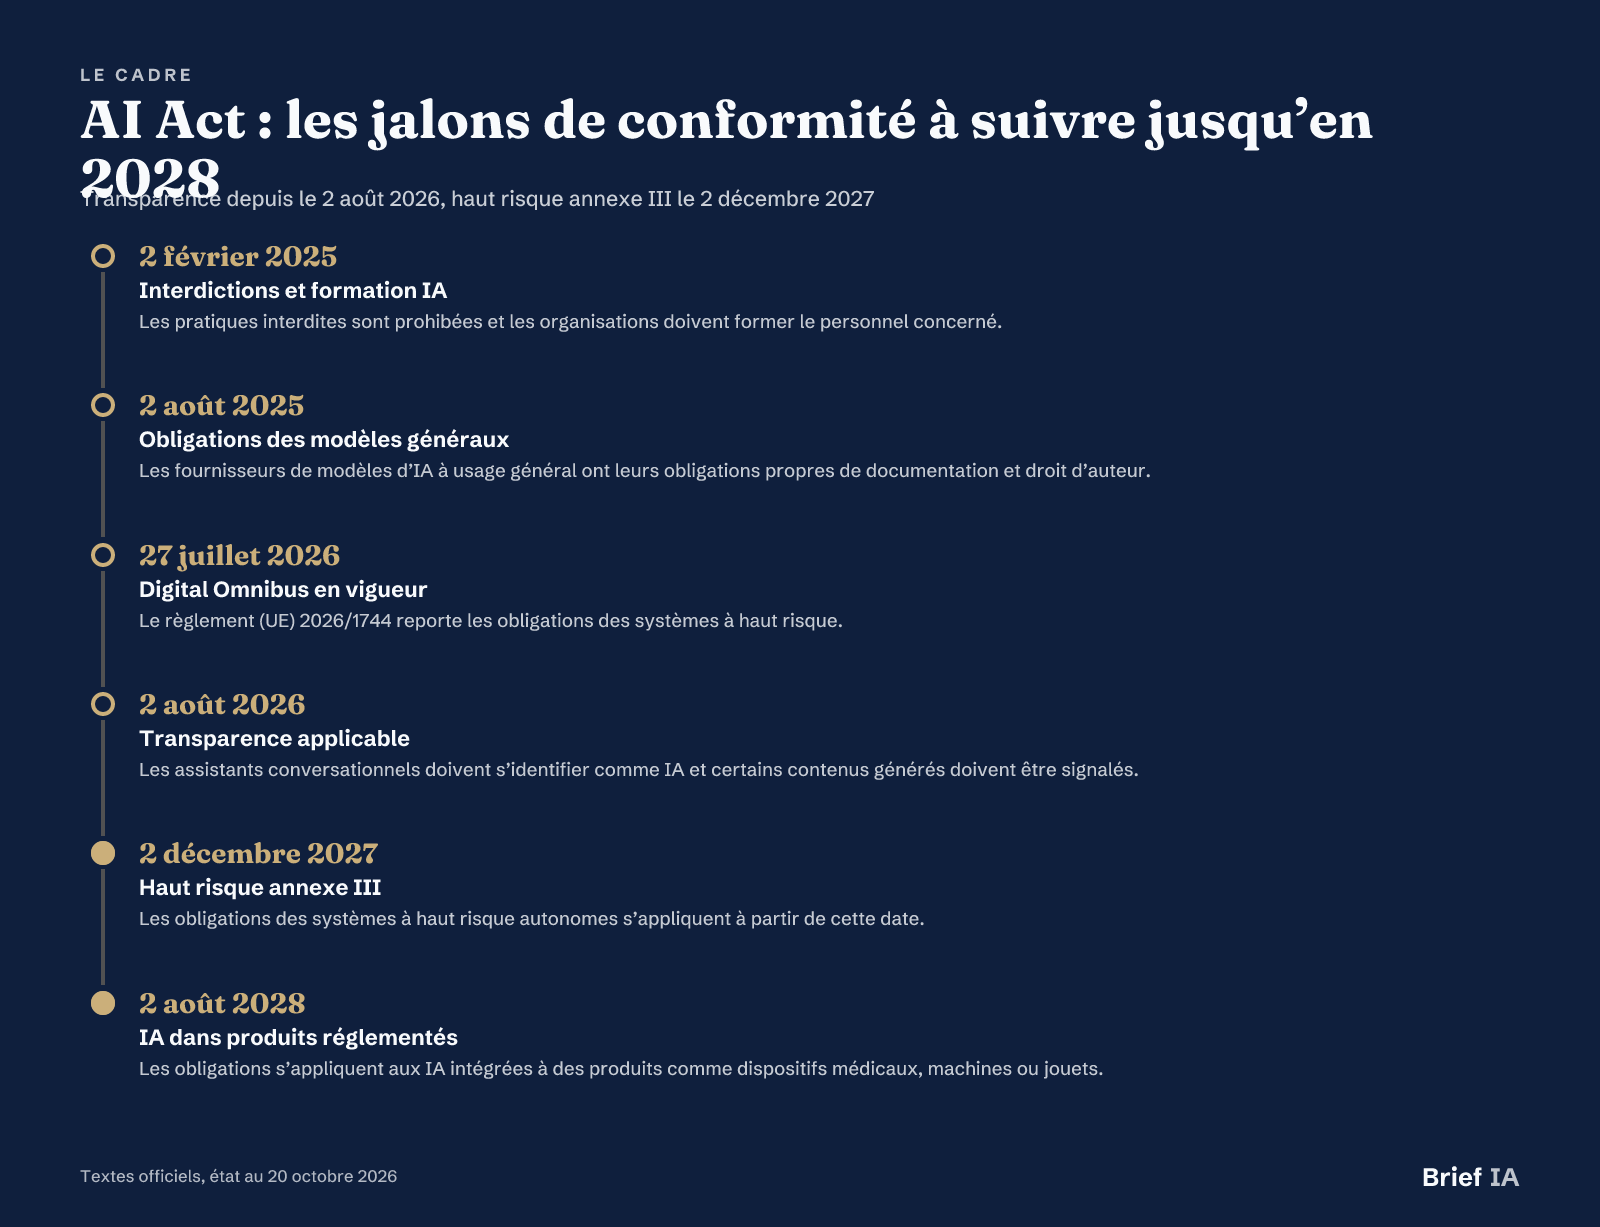 AI Act : les jalons de conformité à suivre jusqu’en 2028
Les dates clés, état au 20 octobre 2026.
AI Act
Le règlement (UE) 2024/1689 est entré en vigueur le 1er août 2024 et s’applique par étapes. Depuis le 2 février 2025, les pratiques interdites sont prohibées et la maîtrise de l’IA du personnel est exigée. Depuis le 2 août 2026, les obligations de transparence s’appliquent, comme le rappelle notre article sur la transparence. Les systèmes à haut risque de l’annexe III ne basculent qu’à partir du 2 décembre 2027.
Haut risque et métiers sensibles
Les systèmes à haut risque autonomes couvrent notamment l’identification biométrique, l’éducation, l’emploi, l’accès à certains services essentiels, la police, la migration, la justice et les processus démocratiques. En entreprise, les points les plus fréquents sont les RH, la solvabilité des particuliers, l’évaluation des risques et la tarification en assurance vie et santé, ainsi que l’admission, l’évaluation et la surveillance d’examens. Les obligations de l’annexe III s’appliqueront à partir du 2 décembre 2027, pas depuis août 2026.
RGPD et décisions automatisées
Le RGPD est en application depuis le 25 mai 2018. Son article 22 encadre les décisions fondées exclusivement sur un traitement automatisé produisant des effets juridiques ou significatifs sur une personne. Pour une entreprise, le point d’attention porte sur les processus qui refusent, classent, notent ou déclenchent une conséquence individuelle sans intervention humaine réelle. L’AI Act ne remplace pas ce contrôle, il s’y ajoute.
Données, produits et dialogue social
Le Data Act s’applique depuis le 12 septembre 2025 et facilite notamment le changement de fournisseur de cloud. Le Cyber Resilience Act impose depuis le 11 septembre 2026 certains signalements aux fabricants de produits comportant des éléments numériques, avec alerte sous 24 heures et notification sous 72 heures. La directive sur la responsabilité des produits défectueux inclut les logiciels, y compris les systèmes d’IA, et doit être transposée au plus tard le 9 décembre 2026. Le CSE est informé et consulté lors de l’introduction de nouvelles technologies.
Les pièges à éviter
Confondre transparence et haut risque. Depuis le 2 août 2026, la transparence s’applique, mais les obligations des systèmes à haut risque de l’annexe III ne s’appliquent qu’à partir du 2 décembre 2027. Évitez les plannings fondés sur une mauvaise échéance.
Oublier les accès. Selon IBM, dans le rapport Cost of a Data Breach Report 2026 mené avec le Ponemon Institute auprès de 602 entreprises, 92 % des entreprises touchées par des violations de sécurité IA avaient des contrôles d’accès inadéquats. Voir notre article sur IBM.
Laisser les métiers acheter seuls. Un outil IA intégré dans un SaaS peut lire des fichiers, emails, tickets ou bases clients sans être visible du service informatique. La conformité doit imposer un processus d’achat qui vérifie données traitées, sous-traitants, droits d’accès, journaux et conditions de réutilisation.
Automatiser une décision sensible. Une recommandation IA devient risquée lorsqu’elle produit de fait une décision individuelle : recrutement, crédit, évaluation, sanction ou accès à un service. La présence d’un humain ne suffit pas si son rôle se limite à valider mécaniquement la sortie.
Former sans preuve. L’obligation de maîtrise de l’IA exige une formation adaptée aux personnes concernées. Une sensibilisation orale ou une page intranet ne donne pas assez de preuve pour piloter le risque. Conservez programmes, publics visés, dates, supports et preuves de participation.
Passer à l’action : le plan en 90 jours
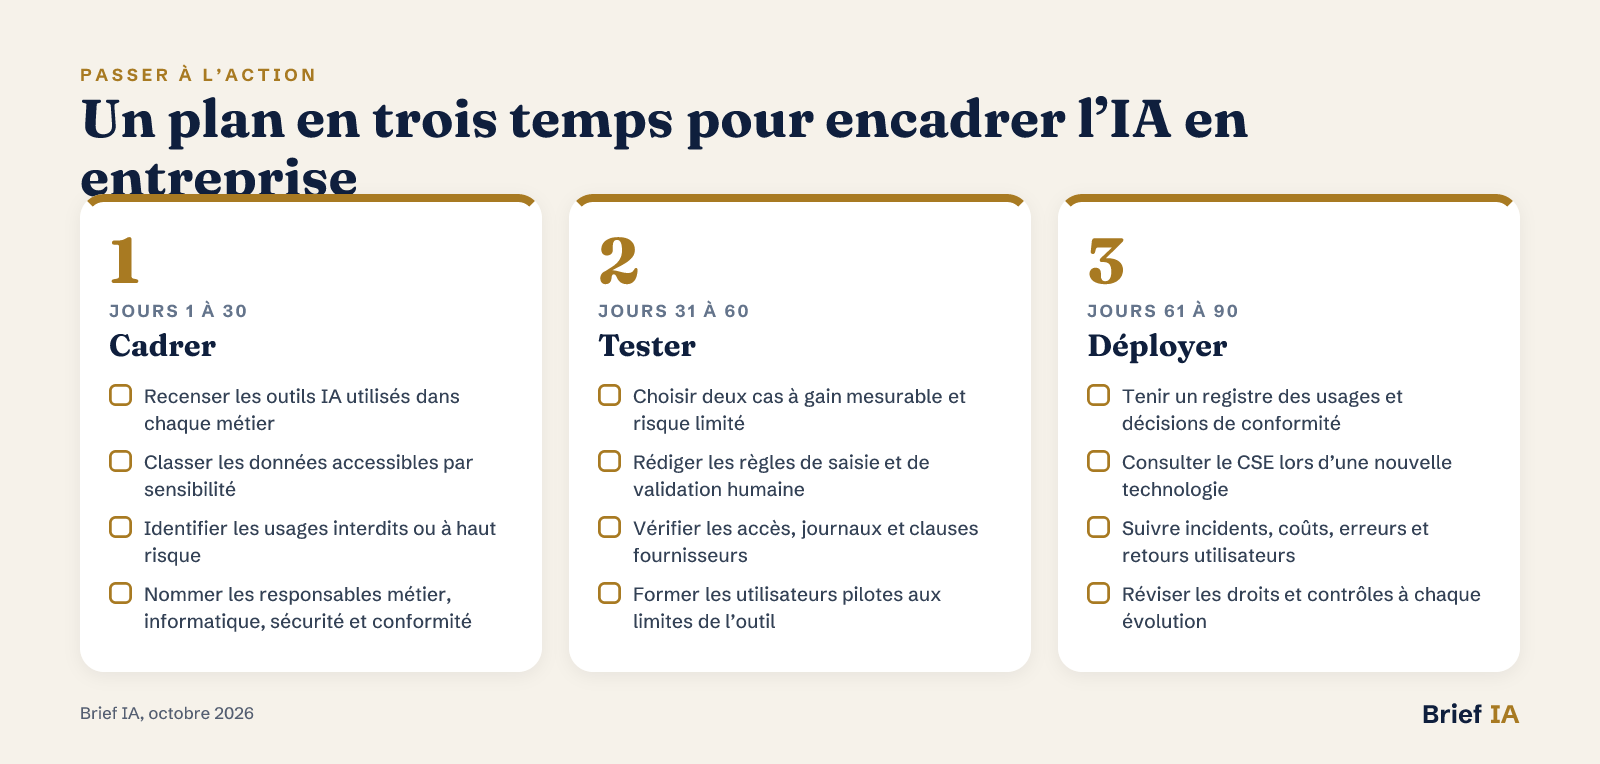 Un plan en trois temps pour encadrer l’IA en entreprise
Trois étapes : cadrer, tester, déployer.
Commencez par inventorier les usages réels, y compris les fonctions IA intégrées aux outils déjà déployés. Dans les trois mois, classez les usages par risque, bloquez les données sensibles dans les outils non approuvés, fixez les responsabilités et lancez deux cas mesurables. Faites ensuite vivre les contrôles au rythme des projets, avec revue des accès, incidents, coûts et retours utilisateurs.
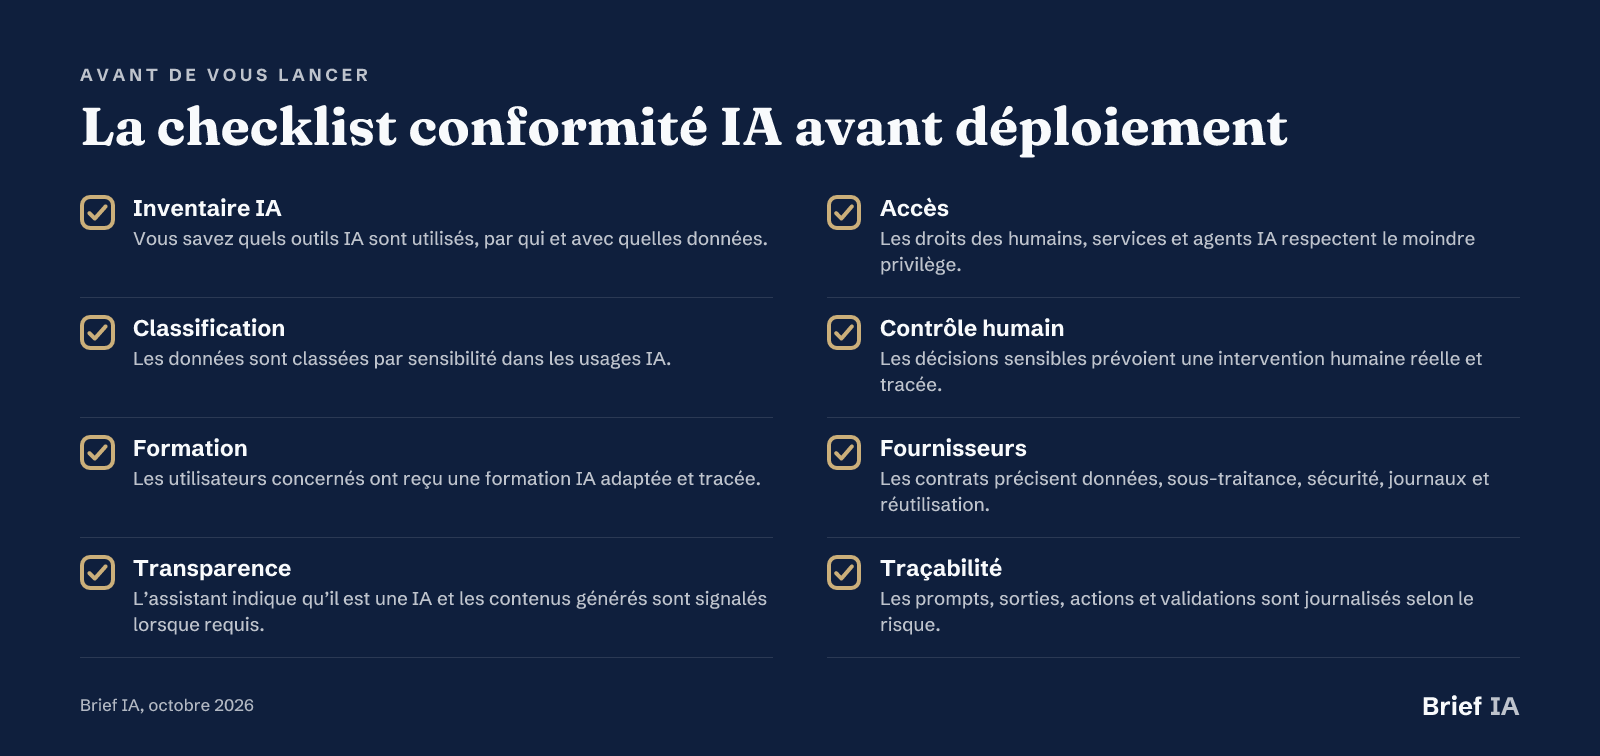 La checklist conformité IA avant déploiement
Huit vérifications à faire avant chaque nouvel usage.
Pour aller plus loin
Nos analyses pour les responsables conformité
- Transformer la régulation IA en avantage de confiance. Un repère pour comprendre les échéances, les sanctions et l’intérêt stratégique d’une conformité documentée.
- Sécuriser les données exposées aux outils IA. Les contrôles d’accès, la classification et la journalisation à mettre en place en priorité.
- Gouverner les agents IA connectés aux outils internes. Comment encadrer les droits d’action, les responsabilités et la supervision des agents.
- Réduire les risques de litiges liés à l’IA. Les réflexes contractuels, cyber et probatoires pour limiter les contentieux.
- Construire un contrôle humain effectif. Des familles d’outils pour filtrer, tracer, valider et interrompre les systèmes IA.
L’actualité à retenir
- AI Act : la transparence s’applique depuis le 2 août 2026
- PwC relève un flou sur la responsabilité de l’IA au travail
- IBM signale des contrôles d’accès insuffisants dans les incidents IA
- 91 % des professionnels jugent la valeur de l’IA non atteinte
- Oracle atteint 80 % d’adoption IA et constate des goulets opérationnels
- Naaia lève 6 millions d’euros pour la conformité IA en Europe
Vous éditez une solution pour les entreprises soumises à l’AI Act ?
Ce guide est lu par des responsables conformité, juristes, DSI, RSSI, directions métiers et équipes achats. Brief IA propose aux éditeurs de solutions de gouvernance, sécurité, conformité et outils IA d’entreprise des articles dédiés, des encarts dans le brief du soir et une mise en avant dans l’annuaire. Formats et tarifs sur briefia.fr/partenaires.
L’essentiel en questions
Quelles obligations AI Act s’appliquent déjà aux entreprises en 2026 ?
Depuis le 2 février 2025, les pratiques interdites sont prohibées et les organisations utilisant des systèmes d’IA doivent assurer un niveau suffisant de maîtrise de l’IA à leur personnel. Depuis le 2 août 2026, les obligations de transparence s’appliquent : un assistant conversationnel doit indiquer qu’il est une IA et certains contenus générés doivent être signalés.
Les systèmes d’IA à haut risque sont-ils déjà soumis à toutes leurs obligations ?
Non. Le Digital Omnibus a reporté les obligations des systèmes à haut risque. Pour les systèmes autonomes de l’annexe III, elles s’appliquent à partir du 2 décembre 2027. Pour l’IA intégrée à des produits déjà réglementés, comme dispositifs médicaux, machines ou jouets, elles s’appliquent à partir du 2 août 2028.
Quels usages IA sont à haut risque en entreprise ?
L’annexe III vise notamment l’emploi, avec recrutement, sélection, promotion, licenciement, répartition des tâches, évaluation et surveillance des salariés. Elle couvre aussi l’éducation, l’évaluation de la solvabilité des particuliers hors fraude, l’évaluation des risques et la tarification en assurance vie et santé, le tri des appels d’urgence, la justice, la police, la migration et les processus démocratiques.
Comment commencer une démarche de conformité IA ?
Commencez par recenser les outils et fonctions IA réellement utilisés, y compris dans les logiciels déjà installés. Classez ensuite les données accessibles, qualifiez les usages interdits, limités ou à haut risque, désignez les responsables, formez les utilisateurs et documentez les contrôles. Les premiers déploiements doivent rester mesurables, réversibles et validés humainement.
Le RGPD suffit-il pour être conforme à l’AI Act ?
Non. Le RGPD reste applicable aux traitements de données personnelles, notamment avec son article 22 sur certaines décisions exclusivement automatisées. L’AI Act ajoute des règles propres : interdictions, formation, transparence, et bientôt obligations des systèmes à haut risque. Les deux cadres se cumulent lorsque l’IA traite des données personnelles ou influence une décision individuelle.