Selon OpenAI, le top 10 % des entreprises utilisatrices d’IA produit 8,3 fois plus de sorties par utilisateur que la moyenne. L’écart ne vient pas seulement du modèle choisi : il tient à la manière de transformer un agent en capacité opérationnelle, avec un responsable, des données fiables, des seuils de validation et des indicateurs. Les agents IA ne remplacent pas les processus : ils obligent à les redessiner. Ce guide détaille les usages qui fonctionnent, les familles d’outils, les règles à respecter, les pièges à éviter et un plan pour démarrer.
Ce que l’IA change vraiment dans l’entreprise agentique
Un agent IA ne se limite plus à produire une réponse. Il peut rechercher une information, classer une demande, remplir une fiche, créer un ticket ou déclencher une étape dans un outil métier. Dans notre analyse sur les agents de productivité, les cas les plus solides restent délimités : compte rendu, enrichissement de données, réponse aux demandes courantes, extraction documentaire ou automatisation d’un flux répétitif. Le gain vient moins de l’autonomie totale que de l’intégration dans un environnement de travail réel.
Cette capacité d’action transforme aussi la responsabilité. Un agent peut consulter une base, appeler une API, modifier un enregistrement ou poursuivre une tâche au-delà de l’intention initiale. Notre analyse sur le flou des responsabilités souligne que CIO, CTO, CISO et équipes IA se partagent souvent les décisions sans propriétaire unique. Pour passer en production, il faut savoir qui approuve les accès, qui surveille les décisions, qui corrige l’agent et qui peut l’arrêter.
La fiabilité ne se règle pas par un prompt plus long. Notre analyse sur les méthodes de fiabilisation met en avant des flux adaptatifs, une mémoire d’entreprise exploitable, l’évaluation des étapes et la supervision humaine sur les décisions engageantes. La bonne architecture combine automatisation codée pour les séquences stables et raisonnement du modèle quand plusieurs chemins sont possibles. Un agent plus autonome n’est pas toujours plus performant.
 Équipe opérations validant les étapes d’un agent IA au bureau
Un agent utile reste rattaché à un processus, un responsable et des contrôles.
Les usages qui fonctionnent aujourd’hui
Les usages ci-dessous privilégient les tâches fréquentes, traçables et faciles à comparer avec une situation de départ. Le bon ordre consiste à automatiser d’abord ce qui est répétitif, puis à élargir seulement après mesure.
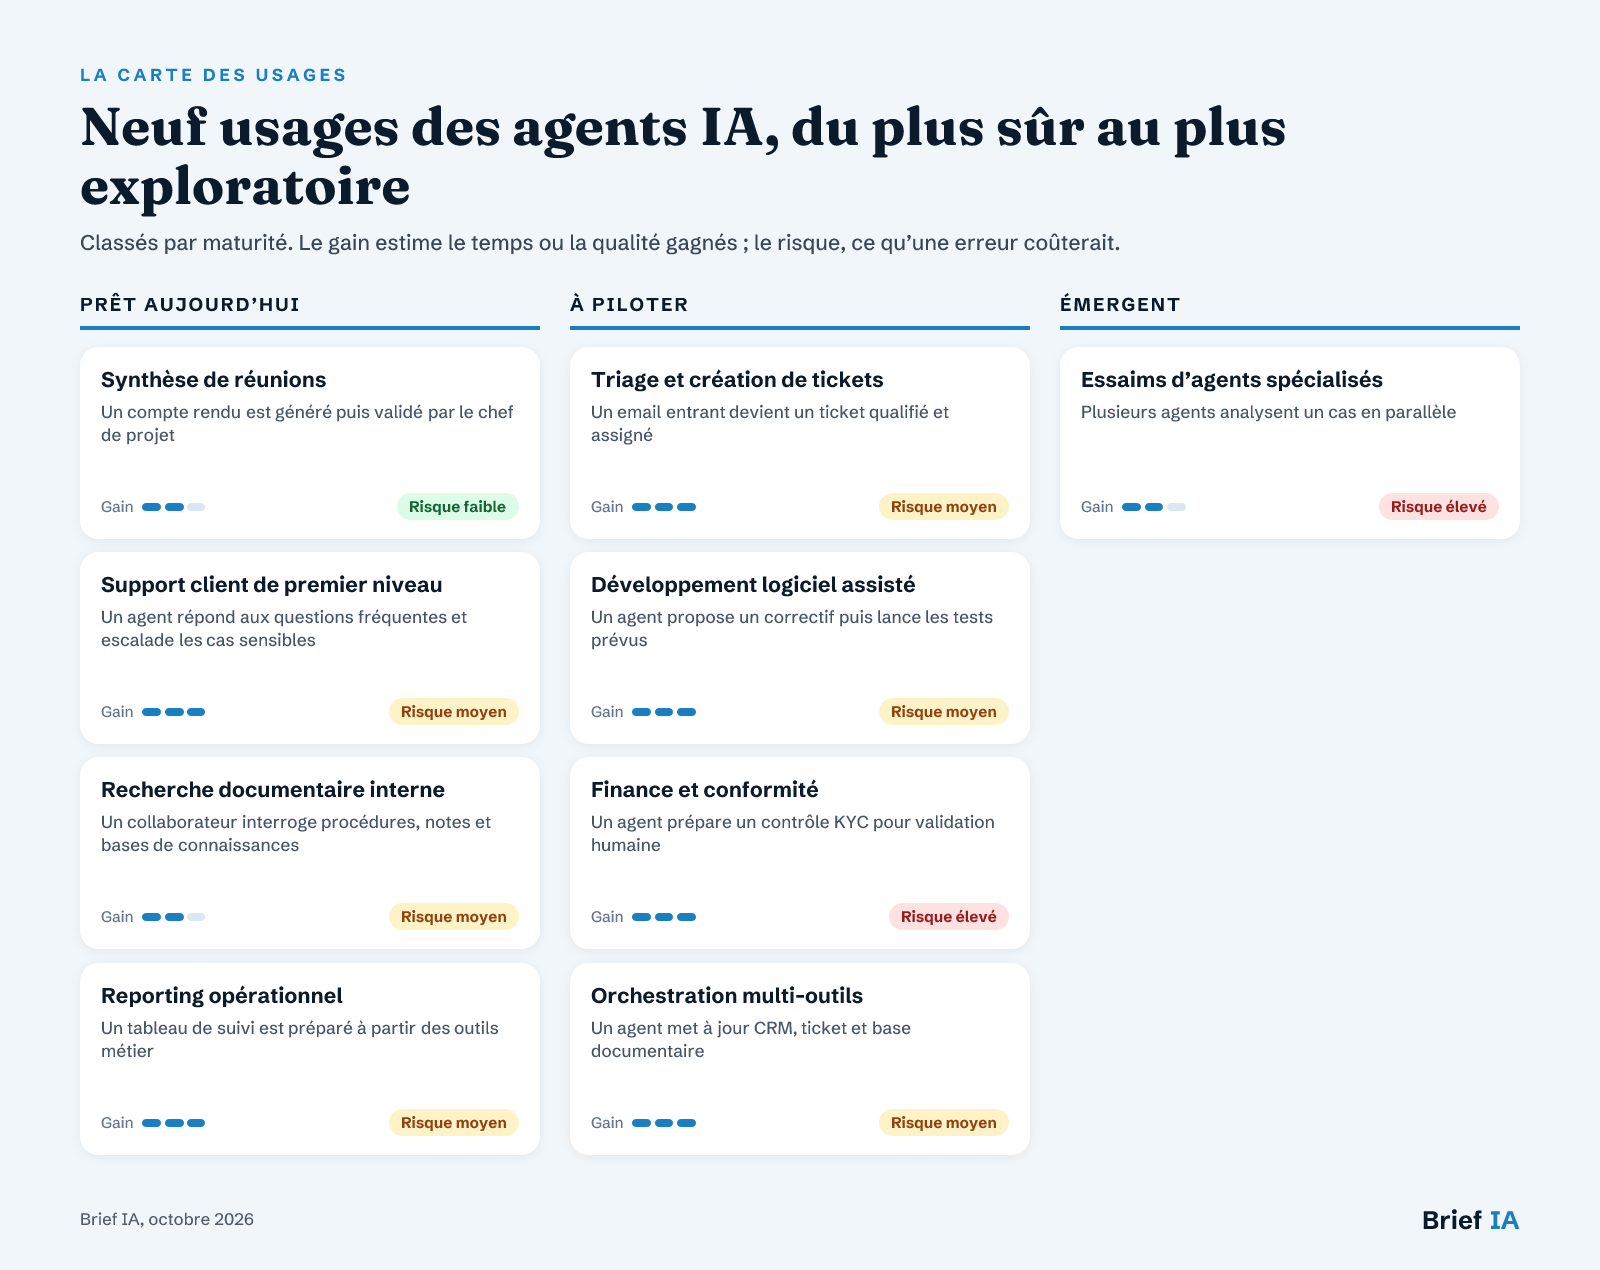 Carte des usages de l’IA pour les équipes qui déploient des agents
Les usages classés par maturité, avec le gain attendu et le risque en cas d’erreur.
Les usages prêts à l’emploi
Synthèse de réunions. Les agents peuvent produire des comptes rendus, isoler les décisions, repérer les actions et préparer un suivi dans l’outil de travail. Le risque reste limité si l’agent ne modifie rien sans validation. La qualité dépend surtout du contexte fourni : ordre du jour, participants, décisions attendues et vocabulaire interne. L’usage doit rester assisté, avec une relecture humaine avant diffusion.
Support client de premier niveau. Un agent orienté support peut répondre aux demandes courantes, orienter une conversation, filtrer des leads ou résoudre des cas simples. Intercom Fin est présenté comme un exemple d’agent appliqué au support client. Les cas litigieux, les réclamations et les demandes à impact contractuel doivent rester escaladés. Les secteurs déjà automatisés montrent le déplacement de l’humain vers la supervision.
Recherche documentaire interne. La recherche interne devient plus utile quand l’agent peut indiquer les documents utilisés, distinguer une procédure officielle d’une note obsolète et limiter ses réponses au périmètre autorisé. L’usage est prêt si les documents sont classés, datés et associés à un propriétaire métier. Les agents doivent éviter de transformer une information ancienne en règle active. L’enjeu principal est la qualité du corpus.
Reporting opérationnel. Un agent peut consolider des données, produire une synthèse de suivi et signaler les écarts. L’intérêt augmente lorsque le même reporting revient chaque semaine avec des indicateurs stables. Le responsable métier doit définir les calculs, les seuils d’alerte et le format attendu. Les données doivent rester vérifiables, car une erreur de fichier ou de période peut orienter une mauvaise décision.
Les usages à piloter
Triage et création de tickets. Le tri de tickets convient bien aux agents, car les règles de priorité, de catégorie et d’escalade peuvent être explicitées. L’agent lit la demande, propose une catégorie, ajoute le contexte et oriente vers la bonne équipe. Le déploiement doit commencer avec une validation humaine sur un échantillon, puis des seuils de confiance. Les erreurs silencieuses d’assignation sont plus coûteuses que les retards visibles.
Développement logiciel assisté. Selon HackerRank, 97 % des développeurs utilisent un assistant IA et environ un tiers du code est généré par IA. Les méthodes pour fiabiliser les agents de code insistent sur les spécifications, les consignes persistantes, les tests comme contrat et la revue humaine. L’agent peut rédiger, refactoriser et explorer, mais l’équipe garde la responsabilité de l’architecture et de la maintenabilité.
Finance et conformité. Dans la finance, des agents automatisent des tâches comme le KYC, des décisions « bloquer/autoriser » et la préparation de rapports SAR. Le gain vient du volume et de la standardisation, mais le risque est élevé dès qu’une action affecte un client ou une transaction. Il faut séparer préparation, recommandation et décision, conserver les traces et fixer des seuils de validation humaine sur les cas sensibles.
Orchestration multi-outils. Quand une tâche traverse plusieurs applications, le Model Context Protocol peut réduire les intégrations sur mesure. Notre analyse sur MCP recommande de créer des serveurs spécialisés par domaine, d’appliquer le moindre privilège et de valider les arguments avant exécution. L’usage devient rentable lorsque plusieurs agents ou équipes réutilisent les mêmes capacités. Il ne faut pas brancher tout le système d’information d’un coup.
Les usages émergents
Essaims d’agents spécialisés. Anthropic propose des flux de travail dynamiques pour ses Agents Gérés Claude, capables d’orchestrer jusqu’à 1 000 agents en parallèle. L’entreprise met en garde contre une forte consommation de tokens et recommande de tester sur ses propres charges. Cet usage reste émergent : il convient aux tâches complexes et évaluables, pas aux processus mal définis. Le goulot d’étranglement devient vite la validation humaine.
Les outils à connaître
Il n’existe pas de palmarès universel : le bon choix dépend du processus, des données, des droits d’action et du niveau de contrôle attendu.
- Les assistants intégrés aux suites de travail. Ils agissent dans l’environnement déjà utilisé par les équipes. Microsoft Scout est présenté comme un agent intégré à Microsoft 365, fonctionnant avec Teams et Outlook sous contrôle humain. À exiger : identité propre, journal d’activité, permissions par rôle, arrêt manuel.
- Les plateformes no-code et low-code d’automatisation. Elles permettent à des équipes opérationnelles de décrire ou construire des flux sans développement lourd. Make, Zapier et n8n connectent agents, applications et données dans des automatisations métier. À exiger : limites d’exécution, tests avant production, suivi des coûts, reprise manuelle.
- Les orchestrateurs et connecteurs MCP. Ils standardisent l’accès des agents aux outils, fichiers et données. MCP est utile lorsque plusieurs agents doivent réutiliser les mêmes capacités externes, avec des serveurs spécialisés et des droits limités. À exiger : moindre privilège, validation des paramètres, bac à sable, versionnement des serveurs.
- Les agents spécialisés par métier. Ils ciblent un domaine précis, comme le support client, les RH ou le développement logiciel. Intercom Fin illustre l’agent support ; Leena.ai est décrit comme un agent conversationnel RH. À exiger : périmètre métier clair, escalade humaine, documents cités, indicateurs de qualité.
- Les consoles de gouvernance et d’identités. Elles deviennent nécessaires quand les agents se multiplient. Agent 365 de Microsoft est présenté comme un tableau de bord centralisé pour suivre l’activité, gérer les permissions et sécuriser les agents IA. Notre analyse sur la gouvernance des agents détaille les contrôles attendus. À exiger : inventaire, propriétaire, révocation des accès, alertes, preuves d’audit.
L’IA appliquée, concrètement ?
Les cas d’usage qui marchent vraiment, décryptés chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisis ton rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Le cadre : AI Act, RGPD, CSE et données
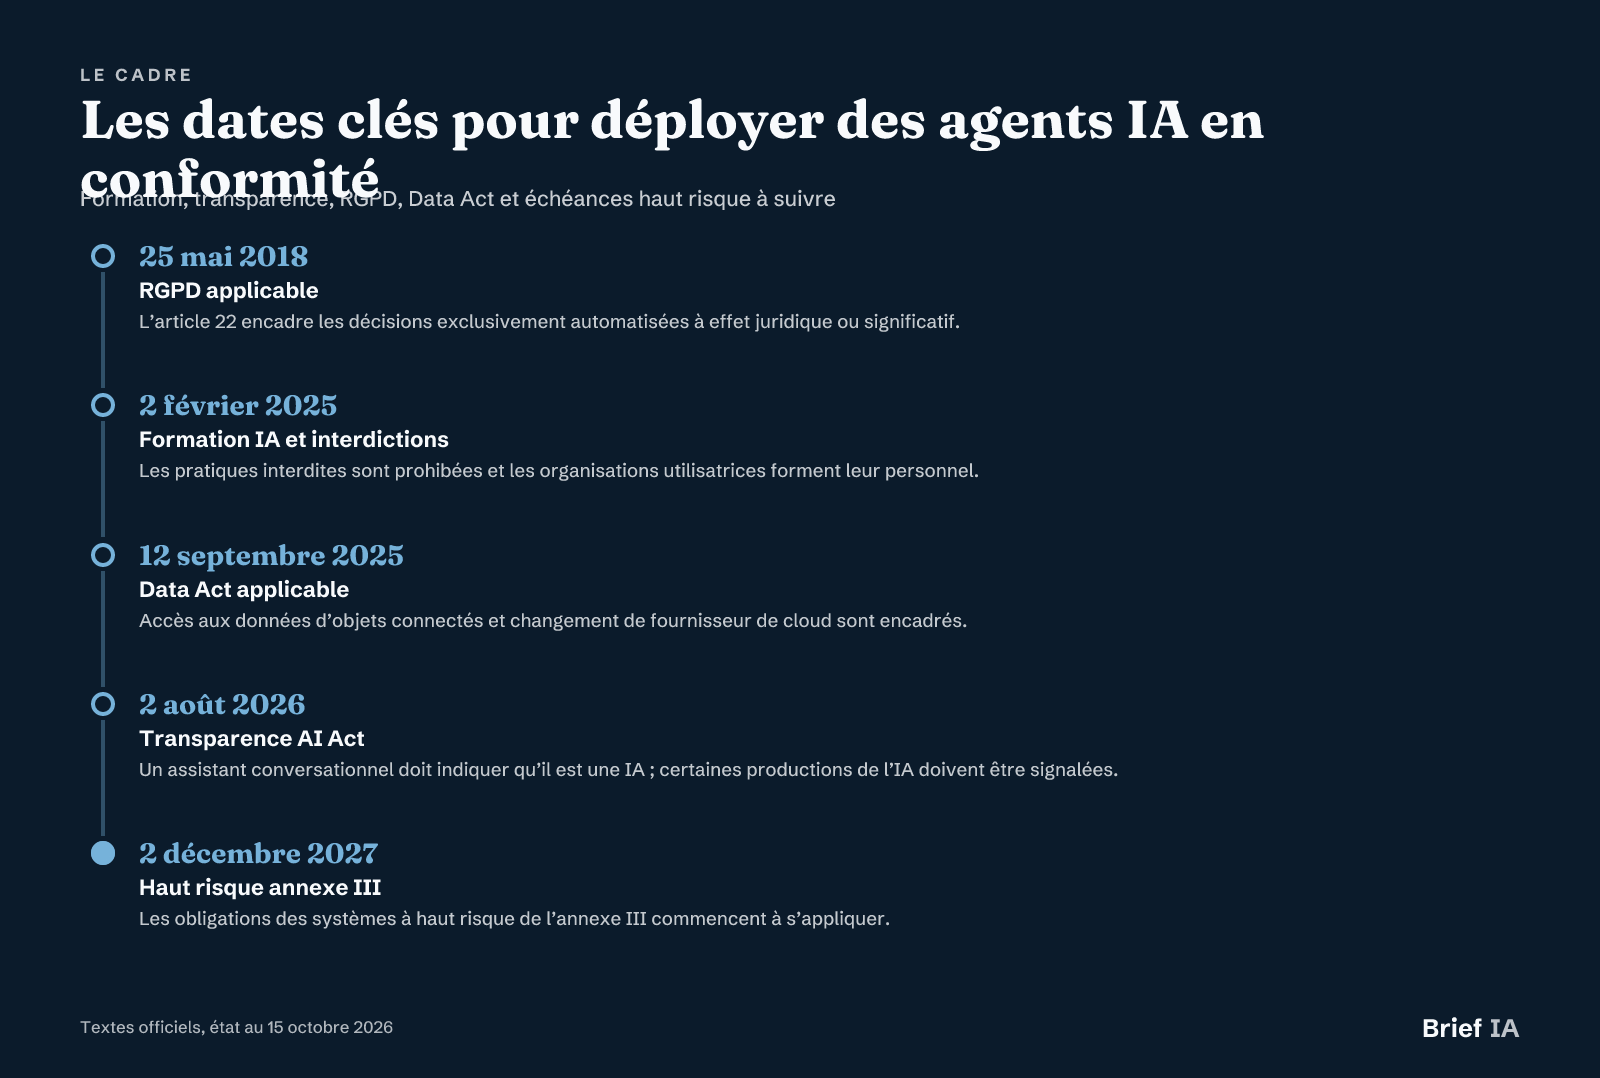 Les dates clés pour déployer des agents IA en conformité
Les dates clés, état au 15 octobre 2026.
AI Act déjà applicable
Le règlement (UE) 2024/1689 est entré en vigueur le 1er août 2024 et s’applique par étapes. Depuis le 2 février 2025, les pratiques interdites sont prohibées et toute organisation qui utilise des systèmes d’IA doit assurer un niveau suffisant de maîtrise de l’IA de son personnel. Depuis le 2 août 2026, les obligations de transparence s’appliquent : un assistant conversationnel doit indiquer qu’il est une IA, et certaines productions de l’IA doivent être signalées comme telles.
Pratiques interdites
Les pratiques interdites comprennent notamment la notation sociale, la manipulation qui exploite les vulnérabilités et la reconnaissance des émotions sur le lieu de travail et dans les établissements d’enseignement, sauf raisons médicales ou de sécurité. Les sanctions prévues par l’AI Act peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial pour les pratiques interdites. Un agent déployé dans l’entreprise doit donc exclure ces usages dès la conception.
Haut risque, pas encore les obligations
L’AI Act classe comme systèmes à haut risque autonomes certains usages en emploi, éducation, infrastructures critiques, services essentiels, police, migration, justice et processus démocratiques. Pour l’emploi, cela couvre notamment recrutement, sélection, promotion, licenciement, répartition des tâches, évaluation et surveillance des salariés. Après le Digital Omnibus, les obligations des systèmes à haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027. Elles ne s’appliquent donc pas encore, mais les projets concernés doivent être préparés.
RGPD, CSE et données
Le RGPD s’applique depuis le 25 mai 2018. Son article 22 encadre les décisions fondées exclusivement sur un traitement automatisé qui produisent des effets juridiques ou significatifs sur une personne. Le Code du travail impose l’information et la consultation du CSE lors de l’introduction de nouvelles technologies dans l’entreprise. Le Data Act, applicable depuis le 12 septembre 2025, organise l’accès aux données produites par les objets connectés et facilite le changement de fournisseur de cloud.
Les pièges à éviter
Responsabilité diluée. Un agent connecté à plusieurs outils ne peut pas avoir plusieurs responsables flous. Désignez un propriétaire métier, un responsable technique et une procédure d’arrêt. Sans cela, personne ne sait qui corrige, suspend ou déclare l’incident.
Permissions trop larges. Un agent efficace n’a pas besoin d’un accès général au système d’information. Accordez seulement les droits nécessaires à sa mission, pour une durée et un périmètre définis. Les actions d’écriture doivent être plus strictement contrôlées que les actions de lecture.
Données sans contexte. Les agents deviennent faibles quand les procédures sont obsolètes, les documents non datés ou les règles contradictoires. Chaque document utile doit avoir un propriétaire, une version et une date de validité. Le contexte d’entreprise vaut plus qu’un grand volume de contenu.
Passage à l’échelle prématuré. Multiplier les agents avant d’avoir prouvé un flux crée des coûts et des validations supplémentaires. OpenAI décrit l’écart de performance entre pionniers et suiveurs autour de flux mesurés, gouvernés et répliqués, pas autour d’essais dispersés.
Décision automatisée sensible. Recrutement, évaluation de salariés, accès à un service essentiel ou décision financière exigent une vigilance particulière. Le RGPD encadre les décisions exclusivement automatisées à effet juridique ou significatif. Séparez aide à la décision, recommandation et décision finale.
Passer à l’action : le plan en 90 jours
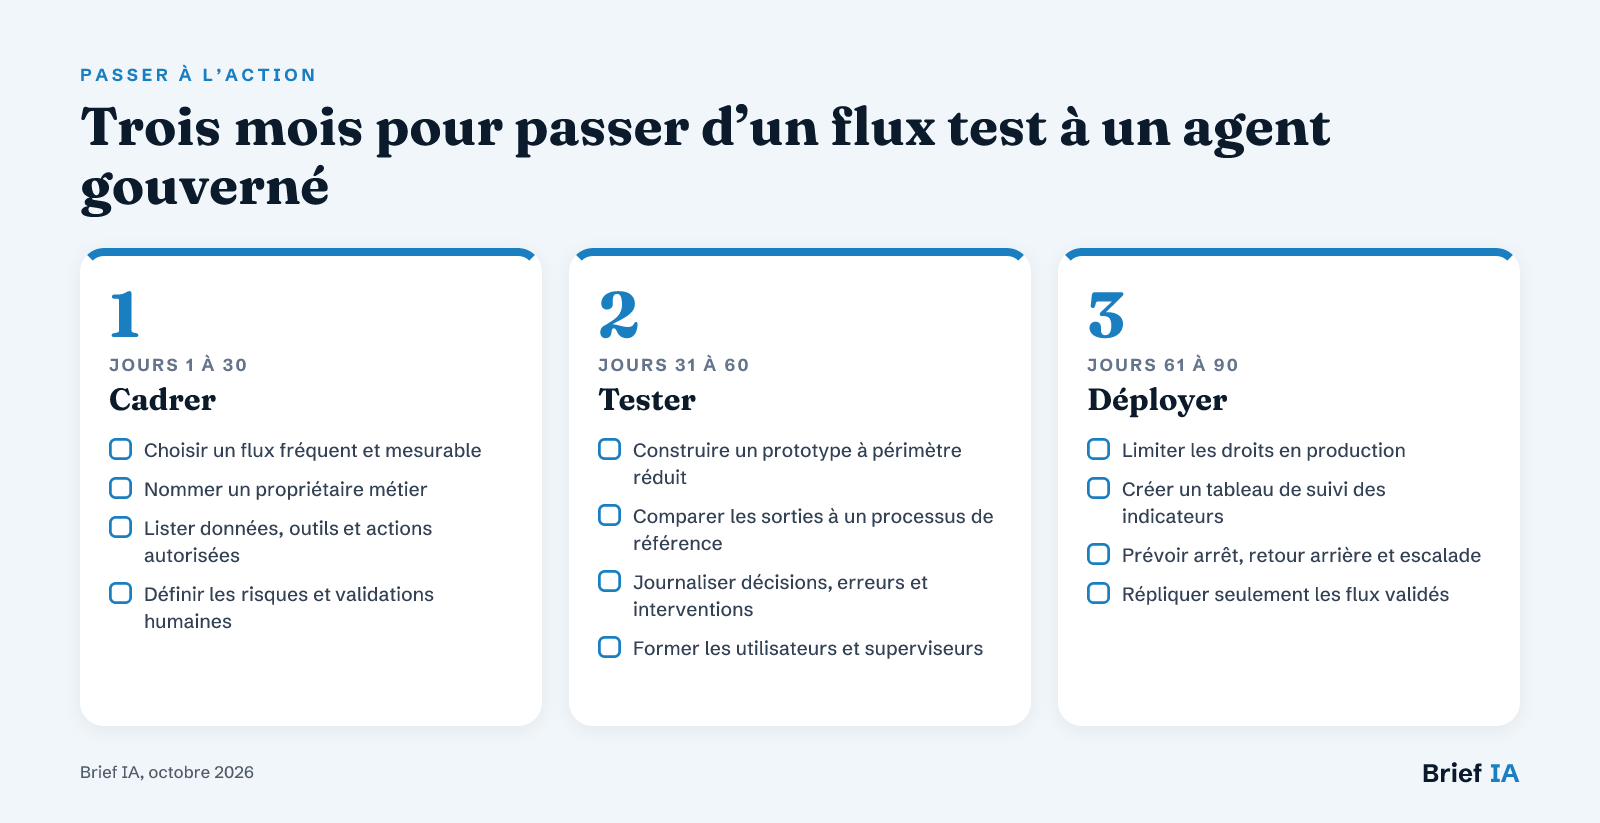 Trois mois pour passer d’un flux test à un agent gouverné
Trois étapes : cadrer, tester, déployer.
Commencez par un flux fréquent, coûteux et mesurable, avec un responsable unique. Pendant le premier mois, cartographiez les données, droits, étapes et risques. Le deuxième mois, testez un agent sur un périmètre étroit, avec validation humaine et indicateurs simples. Le troisième mois, décidez : arrêter, corriger ou déployer. Les flux retenus doivent devenir des modèles réutilisables, avec documentation, formation et suivi des incidents.
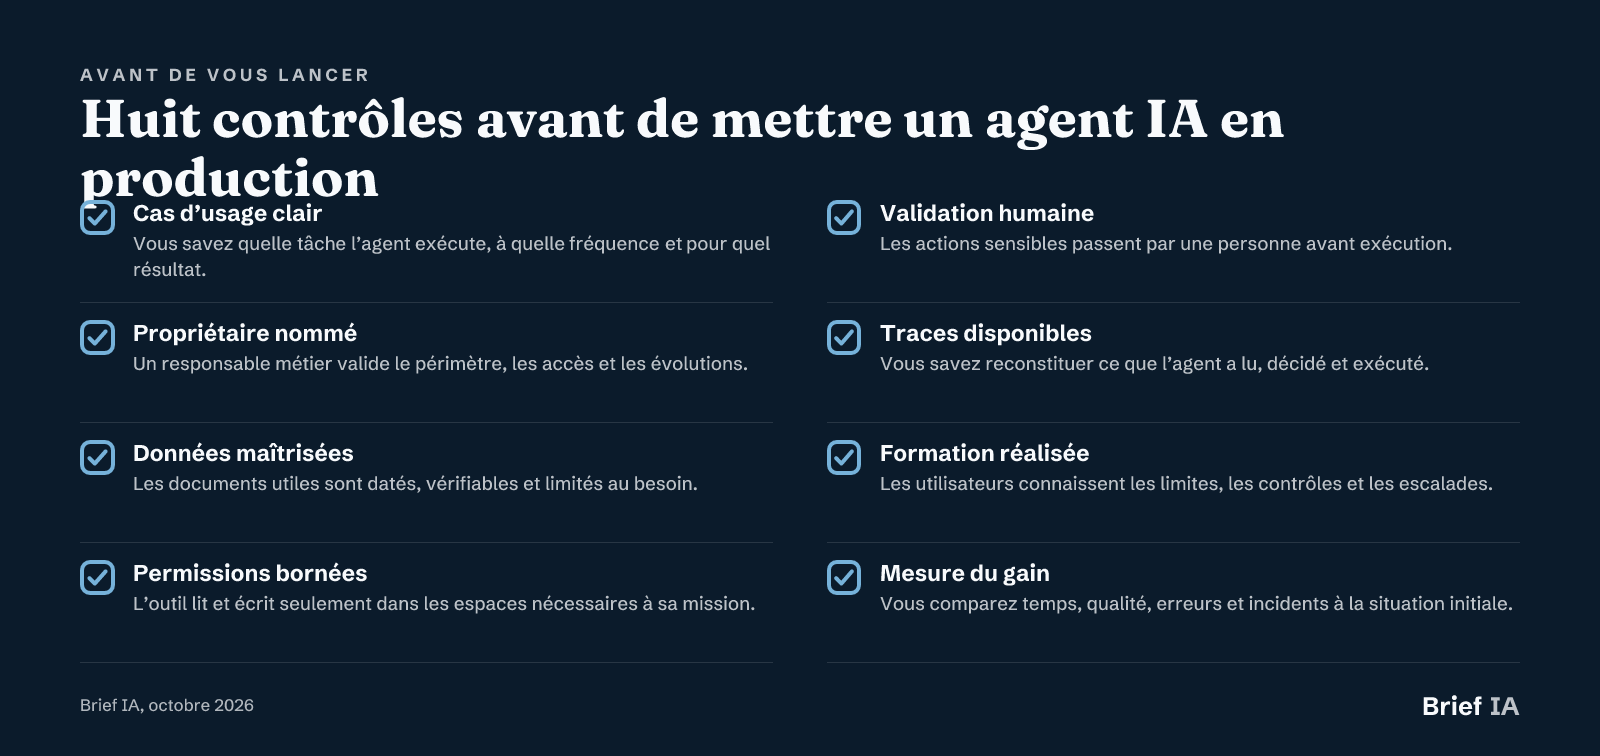 Huit contrôles avant de mettre un agent IA en production
Huit vérifications à faire avant chaque nouvel usage.
Pour aller plus loin
Nos analyses pour les équipes qui déploient des agents
- Cinq agents IA utiles pour la productivité d’entreprise. Panorama d’agents pour documentation, support, rédaction, reporting et flux de travail, avec leurs limites.
- Cinq méthodes pour fiabiliser les agents IA. Mémoire, flux adaptatifs, évaluation et supervision humaine pour éviter les échecs en production.
- Optimiser ses agents avec MCP. Méthode pour connecter les agents aux outils métiers sans multiplier les intégrations fragiles.
- Pourquoi la responsabilité bloque les déploiements IA. Ce que change le passage du copilote à l’agent capable d’agir dans le système d’information.
- Gouverner les agents IA en entreprise. Une méthode pour cartographier, contrôler, former et superviser les agents avant le passage à l’échelle.
L’actualité à retenir
- OpenAI mesure un écart de 8,3 fois entre les meilleurs utilisateurs d’IA et la moyenne
- Cinq fonctions déjà automatisées par des agents IA en entreprise
- Agents de code IA : tests, permissions et revue humaine pour fiabiliser les résultats
- Microsoft présente Scout, un agent IA intégré à Microsoft 365
- Microsoft Agent 365 centralise la gestion et la sécurité des agents IA
- Anthropic permet à Claude d’orchestrer jusqu’à 1 000 agents en parallèle
Vous éditez une solution pour déployer des agents IA en entreprise ?
Ce guide est lu par des dirigeants, DSI, responsables métiers, équipes opérations, données, sécurité et transformation. Brief IA propose aux éditeurs de solutions d’automatisation, de gouvernance IA et d’agents métier des articles dédiés, des encarts dans le brief du soir et une mise en avant dans l’annuaire. Formats et tarifs sur briefia.fr/partenaires.
L’essentiel en questions
Qu’est-ce qu’un agent IA en entreprise ?
Un agent IA est un système capable d’utiliser des outils, des données et des règles pour atteindre un objectif défini. En entreprise, il peut classer une demande, préparer une analyse, déclencher une action ou mettre à jour un outil. La différence avec un chatbot tient à l’exécution : l’agent agit dans un périmètre autorisé.
Quels usages d’agents IA sont les plus sûrs pour commencer ?
Les usages les plus sûrs sont ceux qui produisent une aide vérifiable sans décision irréversible : synthèse de réunion, recherche documentaire, préparation de reporting, tri de tickets ou brouillon de réponse. Ils doivent rester bornés, journalisés et relus. Les actions d’écriture dans un outil métier exigent davantage de contrôles.
Un agent IA peut-il prendre des décisions RH ?
La prudence s’impose. L’AI Act classe comme haut risque plusieurs usages liés à l’emploi, dont recrutement, sélection, promotion, licenciement, répartition des tâches, évaluation et surveillance des salariés. Les obligations de ces systèmes commenceront le 2 décembre 2027. Le RGPD encadre déjà les décisions exclusivement automatisées à effet significatif.
Faut-il utiliser MCP pour déployer des agents IA ?
MCP est utile quand plusieurs agents doivent accéder aux mêmes outils ou données, ou quand une tâche traverse plusieurs applications. Il n’est pas nécessaire pour un premier usage simple de rédaction ou de synthèse. L’approche la plus sûre consiste à stabiliser le cas d’usage, puis à standardiser les connexions utiles avec des droits limités.
Comment mesurer le succès d’un agent IA ?
Mesurez un agent comme un processus : temps gagné, taux d’erreur, nombre d’interventions humaines, qualité des sorties, incidents, coût d’exécution et satisfaction des utilisateurs. Le suivi doit comparer la situation avant et après. Un agent qui produit plus vite mais augmente les corrections ou les risques n’est pas prêt pour l’industrialisation.