58 % des 1 700 managers dans sept pays interrogés par Nielsen pour Monday.com s’attendent à superviser plus d’agents d’IA que de salariés dans l’année qui vient. Ce basculement rend la gouvernance de l’IA moins théorique : qui autorise un agent, qui contrôle ses accès, qui arrête un système, qui répond d’une erreur. Pour une direction générale ou une DSI, l’enjeu n’est plus de freiner les usages, mais de les rendre visibles, sûrs et auditables. Ce guide détaille les usages qui fonctionnent, les outils, les règles, les pièges et un plan pour démarrer.
Ce que l’IA change vraiment pour les directions générales et les DSI
L’IA générative a d’abord été traitée comme un outil de productivité individuelle. En entreprise, le sujet devient un problème d’architecture, de responsabilité et de pilotage. Selon les données relayées par McKinsey et le Stanford HAI, 88 % des entreprises utilisaient déjà l’IA dans au moins une fonction en 2025, mais seules 39 % déclaraient un impact mesurable sur leur résultat opérationnel. Comme le détaille notre analyse sur le flou des responsabilités IA en entreprise, cet écart vient souvent moins des modèles que de l’absence de propriétaire clair.
La bascule la plus sensible concerne les agents. Un assistant propose, un agent agit : il peut appeler une API, lire un dossier, modifier un enregistrement, lancer un script ou déclencher un processus. Deloitte indique que 80 % des responsables de l’automatisation prévoient d’accélérer leurs investissements dans les agents d’IA, alors que seuls 21 % des organisations interrogées déclarent disposer de capacités de gouvernance agentique suffisamment matures. Le sujet n’est donc pas seulement l’efficacité, mais le pouvoir d’agir accordé à des identités non humaines.
La direction générale doit fixer l’appétence au risque, la DSI doit traduire cette ligne en contrôles concrets. Cela suppose un registre des usages, des habilitations par cas d’usage, des validations humaines là où l’impact est significatif, une politique de données et une capacité d’arrêt. Les incidents récents, comme la suppression de données chez PocketOS par un agent lié à Claude, rappellent qu’un test mal encadré peut devenir un incident opérationnel en quelques secondes.
 Un comité de direction examine un registre d’usages IA en salle de réunion.
La gouvernance IA commence par des usages visibles, nommés et contrôlés.
Les usages qui fonctionnent aujourd’hui
La gouvernance de l’IA ne se limite pas à interdire ou autoriser des outils. Elle consiste à classer les usages, proportionner les contrôles et documenter les décisions.
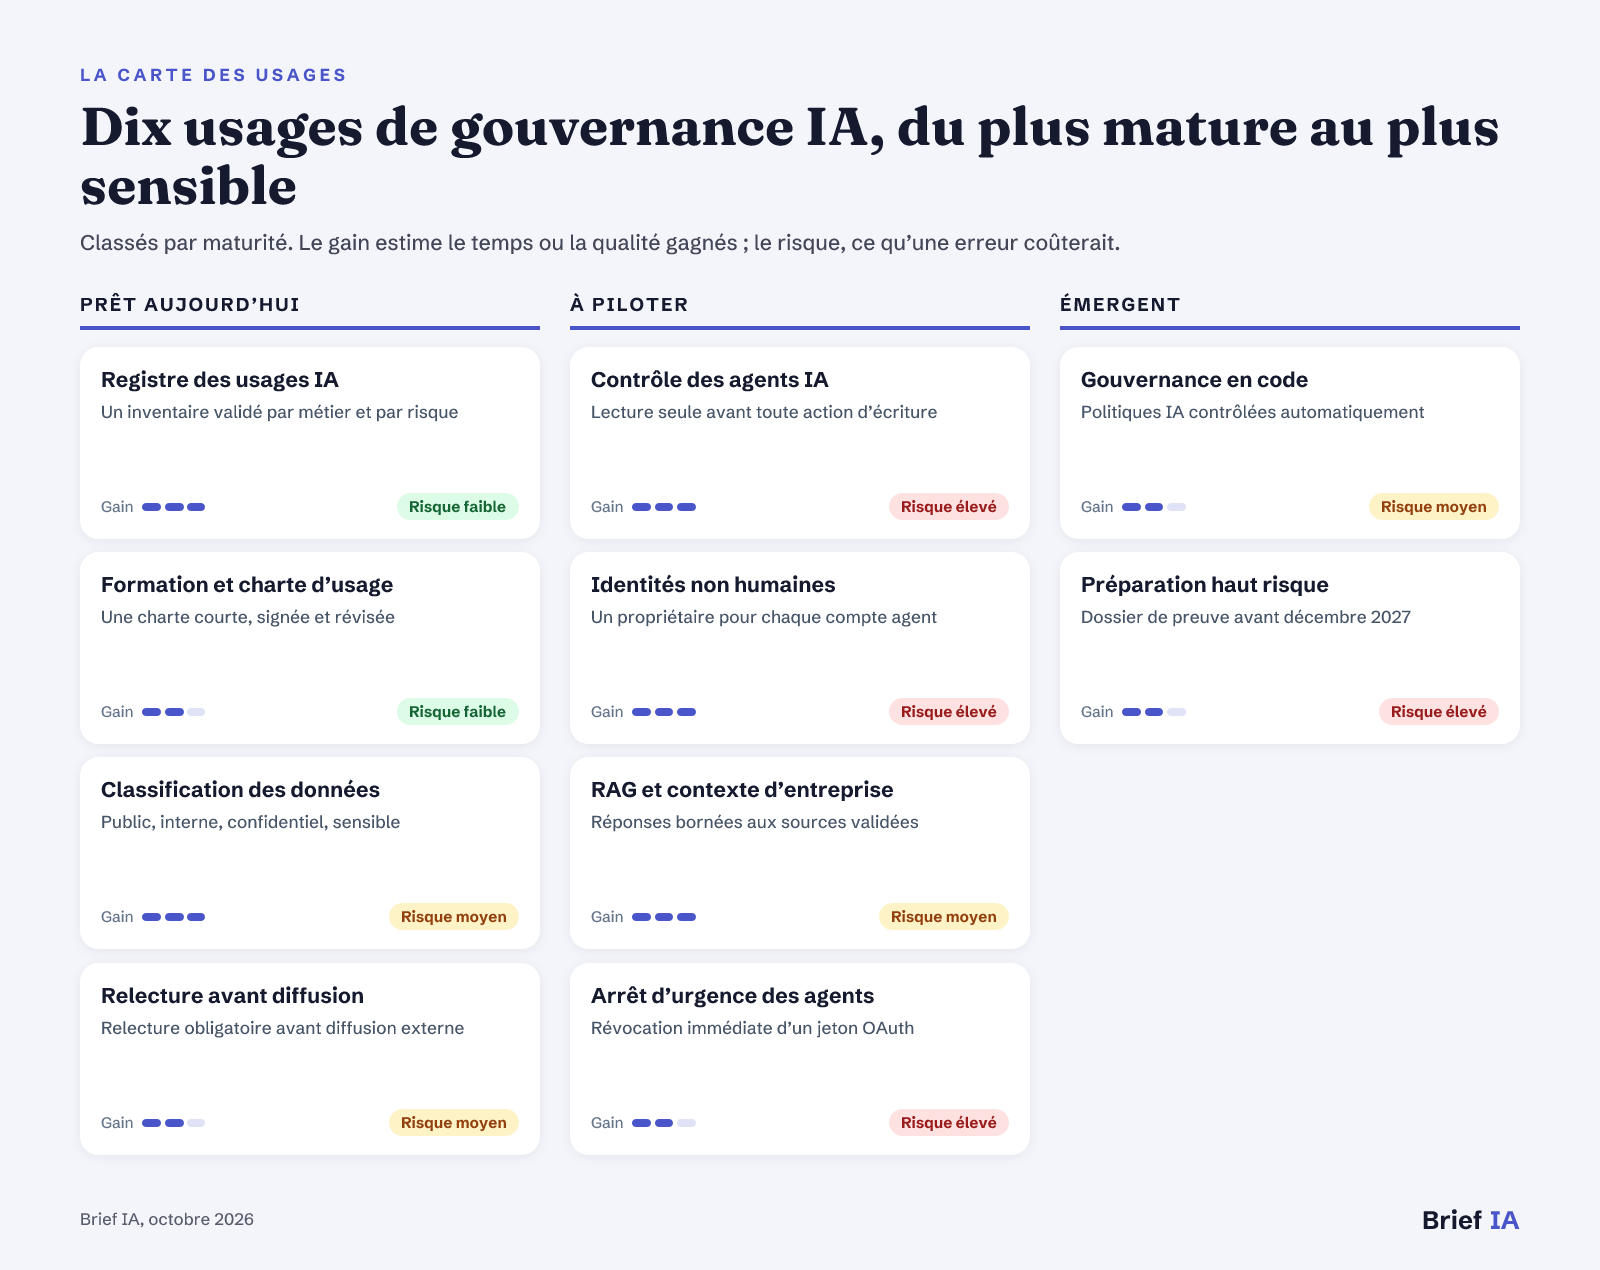 Carte des usages de l’IA pour les directions générales et les DSI
Les usages classés par maturité, avec le gain attendu et le risque en cas d’erreur.
Les usages prêts à l’emploi
Registre des usages IA. Commencer par recenser les assistants, agents, fonctions IA intégrées aux SaaS, API et expérimentations locales. Pour chaque usage, renseigner le propriétaire métier, le fournisseur, les données accessibles, la finalité, les actions autorisées, le niveau de risque et les journaux disponibles. Sans ce registre, la DSI ne pilote pas l’IA : elle découvre les incidents après coup.
Formation et charte d’usage. Depuis le 2 février 2025, l’AI Act impose à toute organisation qui utilise des systèmes d’IA d’assurer un niveau suffisant de maîtrise de l’IA de son personnel. La formation doit couvrir les limites des outils, la vérification des résultats, les données interdites dans les requêtes, les règles de transparence et les procédures d’escalade. Une charte utile reste courte, concrète et reliée aux outils réellement utilisés.
Classification des données. La politique IA doit distinguer les brouillons publics, les informations internes, les contrats, les données clients, les éléments financiers, les secrets d’affaires et les données personnelles sensibles. Notre analyse sur la sécurisation des données exposées à l’IA recommande de raisonner par données accessibles, pas seulement par outil approuvé. Un chatbot autorisé peut devenir dangereux s’il lit trop de fichiers.
Relecture avant diffusion. La génération de synthèses, comptes rendus, courriels, supports commerciaux ou notes internes apporte des gains rapides, mais crée aussi du bruit et des erreurs. Des entreprises comme Polarsteps, Leapsome et Clay ont instauré des règles de divulgation, de clarté et de responsabilité pour limiter les textes IA trop longs. La bonne pratique consiste à demander une version courte, à vérifier les faits et à assumer humainement l’envoi.
Les usages à piloter
Contrôle des agents IA. Un agent qui agit dans un CRM, une messagerie, un outil métier ou un environnement cloud doit recevoir un périmètre minimal. Les actions d’écriture, de suppression, de paiement, de publication ou d’envoi externe doivent être séparées des simples consultations. Notre analyse sur la gouvernance des agents IA en entreprise recommande de définir qui autorise l’agent, qui surveille ses actions et qui peut l’arrêter.
Identités non humaines. Chaque agent, clé API, compte de service, certificat ou jeton doit être traité comme une identité à part entière. Il faut un propriétaire, une finalité, une durée, des permissions exactes, des journaux et une procédure de révocation. Notre analyse sur la gestion des identités IA montre que le moindre privilège devient le contrôle central lorsque l’IA peut agir.
RAG et contexte d’entreprise. Les agents deviennent utiles quand ils disposent du bon contexte : procédures, contrats, fiches produits, tickets, politiques internes. Mais la valeur dépend de sources propres, autorisées et à jour. Les projets d’agents butent souvent sur la fragmentation des données, la sécurité et le manque de connaissance. L’enjeu n’est donc pas d’ajouter un modèle, mais d’organiser les sources, les droits et les métadonnées.
Arrêt d’urgence des agents. Une coalition menée par Okta, avec AWS, Google Cloud et Salesforce, recommande un dispositif de désactivation pour chaque agent d’IA. La révocation d’un token OAuth est présentée comme un moyen concret de couper l’accès d’un agent à une ressource sensible. La procédure doit être testée avant l’incident, avec un responsable joignable et des critères d’activation explicites.
Les usages émergents
Gouvernance en code. La gouvernance peut commencer à être traduite en contrôles techniques : règles d’accès, politiques de déploiement, preuves d’audit, validations automatiques. Red Hat a lancé asago, avec NVIDIA et IBM, pour convertir des politiques IA en code opérationnel et auditable. Le mouvement reste émergent, mais il répond à un besoin réel : éviter que la conformité repose uniquement sur des fichiers et des validations manuelles.
Préparation haut risque. Les systèmes utilisés pour le recrutement, la sélection, la promotion, le licenciement, la répartition des tâches, l’évaluation ou la surveillance des salariés relèvent de l’annexe III de l’AI Act. Les obligations haut risque s’appliquent à partir du 2 décembre 2027. Les entreprises concernées ont intérêt à préparer dès maintenant les preuves de supervision humaine, de qualité des données, de documentation et de traçabilité.
Les outils à connaître
Il n’existe pas de palmarès universel : il faut raisonner par familles d’outils, selon les données traitées, les actions permises et le niveau de risque.
- Les registres et circuits de validation IA. Ils centralisent les cas d’usage, propriétaires, fournisseurs, données, risques, décisions et revues. Ils évitent que les projets restent dans les métiers sans visibilité pour la DSI, le juridique et la sécurité. À exiger : propriétaire métier, niveau de risque, données accessibles, historique des validations, dates de revue.
- Les contrôles d’accès et d’identité pour agents. Ils gèrent les identités non humaines, jetons, clés API, comptes de service et permissions. Les recommandations sur les agents insistent sur la révocation rapide, notamment via les tokens OAuth, comme le rappelle l’alerte sur la désactivation des agents d’IA. À exiger : moindre privilège, propriétaire identifié, expiration des accès, révocation immédiate, journaux d’action.
- Les plateformes de données et de contexte. Elles donnent aux agents un accès maîtrisé aux sources internes utiles. Le constat sur les freins liés aux données internes montre que la connaissance d’entreprise conditionne le passage en production. À exiger : sources autorisées, droits hérités, filtrage par rôle, traçabilité des réponses, qualité des métadonnées.
- Les outils de supervision et de journalisation. Ils surveillent les requêtes, appels d’outils, actions d’agents, erreurs, accès aux données et signaux d’abus. Ils doivent permettre de reconstruire une séquence d’incident sans dépendre du souvenir d’un utilisateur. À exiger : logs horodatés, conservation définie, alertes, recherche d’incident, export d’audit.
- Les outils de gouvernance en code. Ils transforment des règles de gouvernance en contrôles exécutables. L’initiative asago de Red Hat, NVIDIA et IBM illustre cette approche, encore à qualifier selon les environnements. À exiger : règles versionnées, preuves d’exécution, intégration CI/CD, séparation des rôles, audit continu.
L’IA appliquée, concrètement ?
Les cas d’usage qui marchent vraiment, décryptés chaque soir en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Le cadre : AI Act, RGPD, données et responsabilités
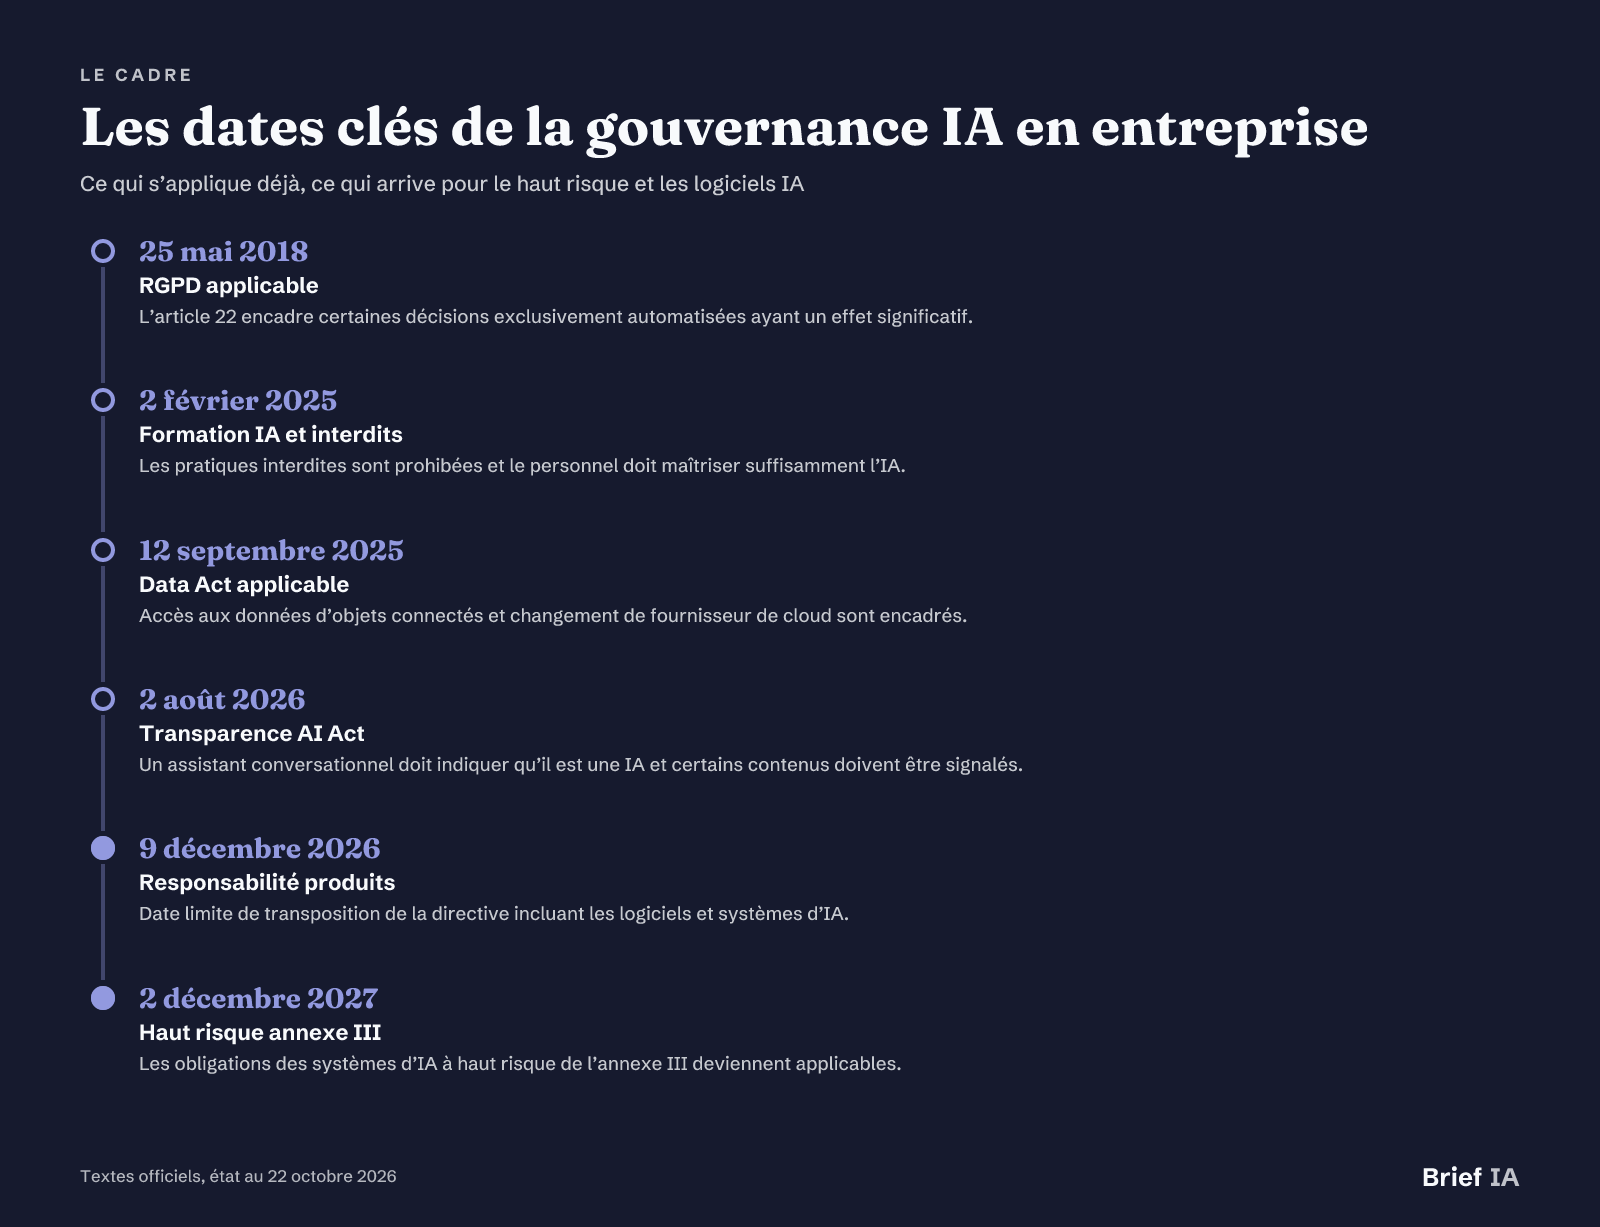 Les dates clés de la gouvernance IA en entreprise
Les dates clés, état au 22 octobre 2026.
AI Act : obligations déjà actives
L’AI Act est entré en vigueur le 1er août 2024 et s’applique par étapes. Depuis le 2 février 2025, les pratiques interdites sont prohibées et toute organisation qui utilise des systèmes d’IA doit assurer un niveau suffisant de maîtrise de l’IA de son personnel. Les pratiques interdites incluent notamment la notation sociale, la manipulation exploitant les vulnérabilités et la reconnaissance des émotions au travail, sauf raisons médicales ou de sécurité. Depuis le 2 août 2026, les obligations de transparence s’appliquent.
Haut risque : préparer sans antidater
Les obligations des systèmes à haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027, après le report prévu par le Digital Omnibus. Elles visent notamment l’emploi, l’éducation, certaines infrastructures critiques, l’accès aux services essentiels, la police, la migration, la justice et les processus démocratiques. Les outils sans usage à haut risque, comme rédaction, synthèse, comptabilité, prévision de trésorerie ou détection de fraude, ne relèvent que des obligations générales de formation et de transparence.
RGPD, CSE et décisions automatisées
Le RGPD s’applique depuis le 25 mai 2018. Son article 22 encadre les décisions fondées exclusivement sur un traitement automatisé qui produisent des effets juridiques ou significatifs sur une personne. En entreprise, le Code du travail impose aussi l’information et la consultation du CSE lors de l’introduction de nouvelles technologies. Un projet IA qui touche les salariés doit donc être documenté à la fois sous l’angle données personnelles, organisation du travail et information sociale.
Données, cloud et produits numériques
Le Data Act s’applique depuis le 12 septembre 2025 : il organise l’accès aux données produites par les objets connectés et facilite le changement de fournisseur de cloud. Pour les éditeurs et fabricants, le Cyber Resilience Act impose depuis le 11 septembre 2026 le signalement des vulnérabilités activement exploitées et des incidents graves. La directive sur la responsabilité du fait des produits défectueux inclut les logiciels, y compris les systèmes d’IA, avec transposition au plus tard le 9 décembre 2026.
Les pièges à éviter
Responsabilité diluée. Un comité IA ne suffit pas si personne ne peut arrêter un système, refuser un accès ou répondre d’un incident. Chaque usage doit avoir un propriétaire métier, un responsable technique et une règle d’arbitrage connue.
Agents trop autorisés. Le danger vient souvent d’un accès trop large, pas d’un modèle spectaculaire. Un agent de test ne doit pas disposer de droits de production, d’écriture ou de suppression sans validation humaine et sans procédure d’arrêt.
Données non classées. Si les équipes ne savent pas distinguer public, interne, confidentiel et sensible, elles appliqueront les mêmes pratiques partout. La gouvernance IA devient alors une consigne abstraite, difficile à faire respecter dans les outils quotidiens.
Conformité papier. Une charte stockée dans un espace documentaire ne protège pas l’entreprise. Les règles doivent être traduites dans les droits, les journaux, les validations, les formations, les contrats fournisseurs et les revues périodiques.
Usages RH sensibles. Les usages liés au recrutement, à l’évaluation, à la surveillance ou à la répartition des tâches relèvent des zones les plus sensibles. Ils exigent consultation sociale, analyse RGPD, supervision humaine et préparation au régime haut risque.
Passer à l’action : le plan en 90 jours
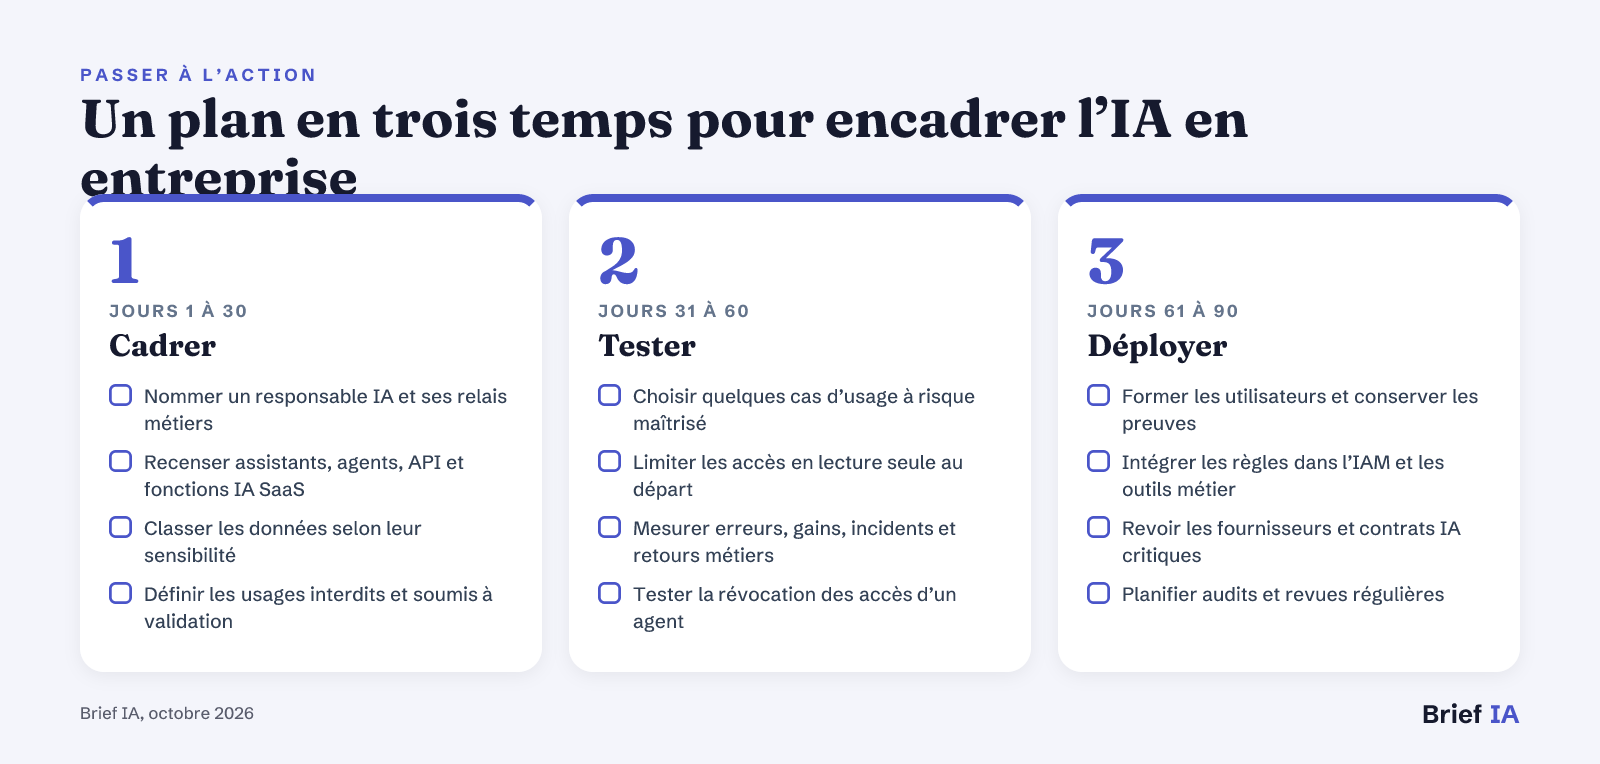 Un plan en trois temps pour encadrer l’IA en entreprise
Trois étapes : cadrer, tester, déployer.
Commencer par rendre visible l’existant : outils utilisés, données accessibles, agents actifs, fournisseurs et propriétaires. Le premier mois sert à cadrer les responsabilités, les interdits et les accès. Les deux mois suivants doivent transformer ces règles en preuves : registre, revues d’habilitations, formation, journaux, tests d’arrêt et clauses fournisseurs. Un pilote limité vaut mieux qu’un déploiement large sans traçabilité.
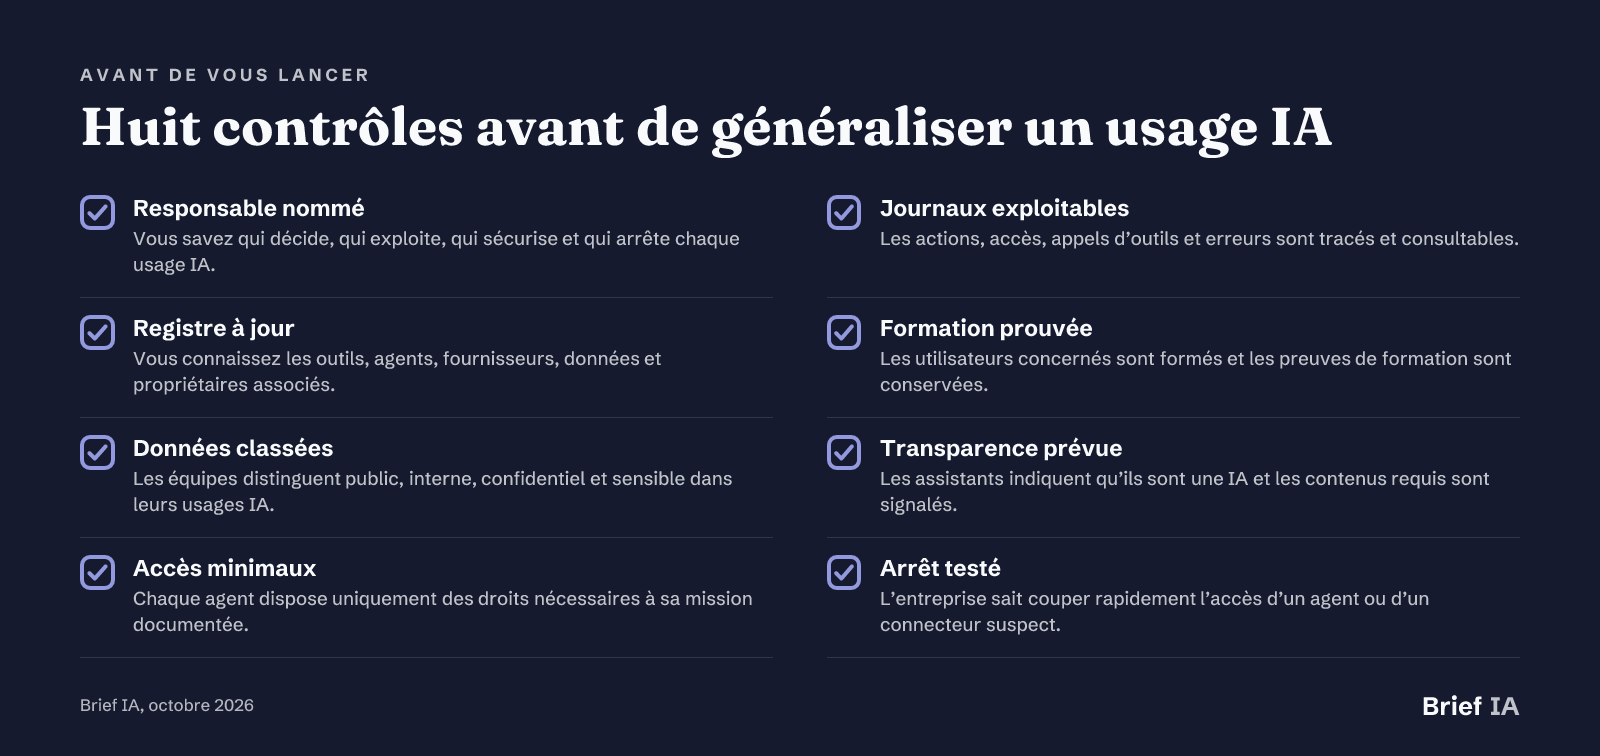 Huit contrôles avant de généraliser un usage IA
Huit vérifications à faire avant chaque nouvel usage.
Pour aller plus loin
Nos analyses pour les directions générales et les DSI
- Pourquoi le flou des responsabilités bloque l’IA en entreprise. Comprendre pourquoi CIO, CTO, CISO et métiers doivent clarifier qui répond des systèmes IA.
- Gouverner les agents IA en entreprise. Une méthode opérationnelle pour encadrer les agents, leurs droits, leurs données et leur supervision.
- Sécuriser les données exposées aux outils d’IA. Les contrôles à mettre en place sur accès, classification, chiffrement, journaux et usages SaaS.
- Gérer les identités non humaines de l’IA. Pourquoi les agents, clés API, certificats et comptes de service doivent être pilotés comme des accès critiques.
- Réduire les risques de litige liés à l’IA. Les réflexes juridiques et techniques pour documenter les choix, les contrats et les incidents IA.
L’actualité à retenir
- 58 % des managers prévoient de superviser plus d’agents IA que d’humains
- Okta, AWS, Google Cloud et Salesforce recommandent l’arrêt rapide des agents IA
- Un agent IA lié à Claude efface la base de données de PocketOS en neuf secondes
- Les agents IA d’entreprise exigent architecture, sécurité et conformité dès la conception
- Red Hat lance asago pour transformer la gouvernance IA en code
- Les agents IA restent freinés par l’accès aux données internes
Vous éditez une solution pour la gouvernance de l’IA en entreprise ?
Ce guide est lu par des directions générales, des DSI, des RSSI, des directeurs juridiques et des responsables métiers. Brief IA propose aux éditeurs de solutions de gouvernance IA, cybersécurité, gestion des identités et plateformes de données des articles dédiés, des encarts dans le brief du soir et une mise en avant dans l’annuaire. Formats et tarifs sur briefia.fr/partenaires.
L’essentiel en questions
Comment mettre en place une gouvernance de l’IA en entreprise ?
Commencer par un registre des usages : outils, agents, fournisseurs, données, finalités, propriétaires et niveaux de risque. Nommer un responsable IA, définir les usages interdits, former les utilisateurs, limiter les accès et prévoir une revue périodique. La gouvernance doit ensuite être traduite dans les droits, les journaux, les contrats et les procédures d’arrêt.
Qui doit être responsable de l’IA dans l’entreprise ?
La responsabilité ne doit pas rester éclatée entre CIO, CISO, métiers et juridique. La direction générale fixe l’appétence au risque et désigne un propriétaire de la gouvernance IA. La DSI opère les contrôles techniques, la sécurité vérifie les accès et les métiers assument les finalités et les résultats des usages qu’ils demandent.
Quelles obligations AI Act s’appliquent déjà aux entreprises ?
Depuis le 2 février 2025, les pratiques interdites sont prohibées et toute organisation qui utilise des systèmes d’IA doit assurer un niveau suffisant de maîtrise de l’IA de son personnel. Depuis le 2 août 2026, les obligations de transparence s’appliquent : un assistant conversationnel doit indiquer qu’il est une IA, et certains contenus générés doivent être signalés.
Les systèmes d’IA RH sont-ils déjà soumis aux obligations haut risque ?
Non. Les systèmes d’IA utilisés pour le recrutement, la sélection, la promotion, le licenciement, la répartition des tâches, l’évaluation ou la surveillance des salariés relèvent bien de l’annexe III de l’AI Act. Mais, après le Digital Omnibus, les obligations des systèmes à haut risque de cette annexe s’appliquent à partir du 2 décembre 2027.
Comment contrôler un agent IA connecté au système d’information ?
Traiter l’agent comme une identité à privilèges. Il doit avoir un propriétaire, une finalité, des permissions minimales, une durée de validité, des journaux d’action et une procédure de révocation. Les actions sensibles, comme écrire, supprimer, payer, publier ou envoyer à l’extérieur, doivent être séparées et soumises à validation humaine.