Des infostealers comme WardenStealer et Aoki s’emparent de sessions ChatGPT et Claude, ainsi que de clés et jetons associés. Publiée le 30 octobre 2026, une étude de SpyCloud décrit des accès qui restent valides malgré un changement de mot de passe et qui se revendent à bas prix. Les impacts dépassent l’exposition de conversations et touchent aussi des ressources techniques connectées.
Des accès IA bradés, jusqu’à 91 % de remise et 35 % de commission
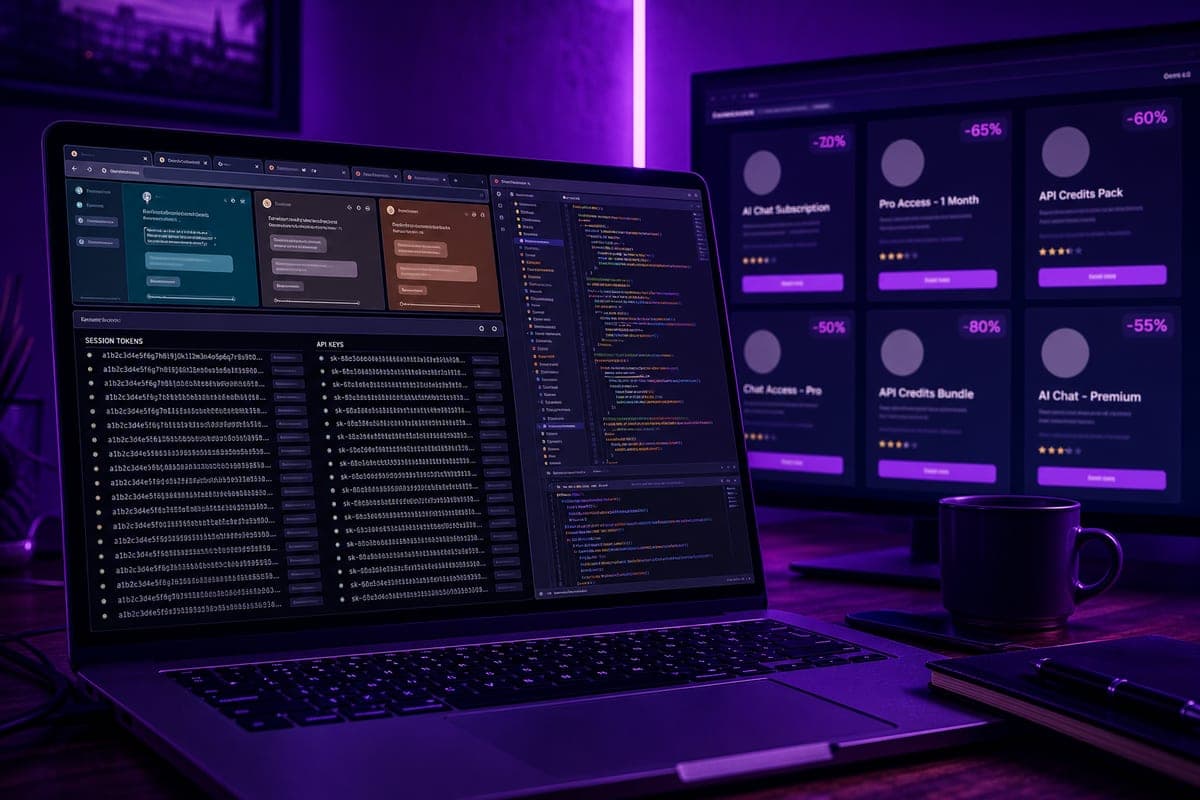
Des plateformes illégales commercialisent des accès à des assistants d’IA et des crédits API à des tarifs réduits de 40 à 91 %. Certains acteurs intermédiaires reversent aux fournisseurs de clés dérobées une commission pouvant atteindre 35 % des sommes facturées via ces accès. Au-delà du vol de conversations, ces identifiants permettent d’utiliser des abonnements et des crédits déjà réglés par d’autres utilisateurs. Il n’est toutefois pas établi que tous les accès vendus proviennent des deux malwares étudiés, d’autres sources comme le phishing et les fuites d’identifiants alimentant également ce marché. Côté volume, plus de 130 000 infections distinctes liées à WardenStealer ont été recensées depuis le 3 août 2026, un chiffre qui n’équivaut pas au nombre de comptes d’IA compromis, le voleur de données collectant de multiples catégories d’informations.
Pourquoi des sessions survivent au changement de mot de passe
ChatGPT et Claude maintiennent l’ouverture des comptes grâce à des cookies ou des jetons d’authentification. Si un attaquant met la main sur un jeton encore valide, il peut, dans certaines conditions, réutiliser la session sans connaître le nouveau mot de passe et sans repasser une vérification multifacteur. Cela ne signifie pas une défaillance générale de la double authentification, mais la réutilisation d’une autorisation déjà accordée. Un simple changement de mot de passe ne révoque pas nécessairement toutes les sessions ouvertes. De même, des clés API et des jetons OAuth demeurent exploitables jusqu’à leur expiration ou leur révocation, avec des durées et des permissions variables selon les services.
Deux infostealers à l’origine : WardenStealer et Aoki ciblent aussi les assistants
Les recherches menées par SpyCloud se concentrent sur WardenStealer et Aoki, deux infostealers destinés à aspirer des informations sensibles sur des machines compromises. Historiquement associés au vol de mots de passe, de cookies et de portefeuilles de cryptomonnaies, ils élargissent leurs cibles aux assistants d’IA. Claude Code, Codex, Cursor, GitHub Copilot, ainsi que les applications de bureau de ChatGPT et Claude figurent parmi les services visés. Dans les jeux de données exfiltrées, des fichiers d’authentification et de configuration ont été retrouvés. Ce type de vol peut se produire sans compromission des serveurs d’OpenAI ou d’Anthropic, dans un contexte où les outils d’IA attirent de plus en plus les cybercriminels.
Vous suivez la course aux modèles IA ?
Chaque sortie (GPT, Claude, Gemini, Mistral…) décryptée le soir même, en 5 min. Gratuit.
Inclus dès l'inscription : notre sélection des meilleurs guides & comparatifs IA.
Choisissez votre rythme
Gratuit · Pas de spam · Désabonnement en 1 clic
Pour les développeurs, des jetons MCP et d’autres accès peuvent être exposés
Certains assistants de programmation disposent d’autorisations vers des dépôts de code, des services cloud ou des outils professionnels. Des jetons liés à des serveurs MCP ont été retrouvés dans des fichiers de Claude Code, ainsi que des informations d’authentification de Codex. Munis des bons secrets, des attaquants peuvent tenter d’accéder à d’autres ressources, dans les limites des permissions existantes, sans que cela ne prouve pour autant une prise de contrôle automatique d’une infrastructure. La centralisation des connexions et des données dans le navigateur accroît l’impact potentiel d’un vol de session. Par ailleurs, des chercheurs ont montré que Claude Code et Codex pouvaient être piégés par un fichier placé dans le dossier Téléchargements, un scénario distinct mais qui rappelle l’importance des accès confiés aux agents. Ce type d’abus rejoint le LLMjacking, décrit par des chercheurs de Google Cloud, où des comptes compromis peuvent générer des dépenses élevées.
Reprendre la main : isoler, révoquer, renouveler et surveiller
Changer ses identifiants depuis une machine encore infectée peut fournir de nouvelles données aux voleurs. Il faut d’abord isoler et examiner l’appareil suspect, puis le nettoyer avec des outils adaptés. Depuis un poste sain, révoquer les sessions actives quand l’option existe, modifier le mot de passe et renouveler les clés API susceptibles d’avoir été exposées. Il est également recommandé de vérifier les autorisations OAuth, les connexions MCP et les applications liées aux comptes. Il convient ensuite de contrôler les journaux d’activité, l’utilisation des API ainsi que les facturations anormales. Si des informations professionnelles sont concernées, l’équipe de sécurité doit procéder à un audit des services accessibles et des éventuelles données divulguées. La protection d’un compte d’IA passe autant par la gestion des sessions et des autorisations que par le mot de passe.